
در دنیای دیجیتال امروز، واژه «هک» به یکی از موضوعات پراهمیت تبدیل شده است. هک یا نفوذ به سیستمها نه تنها در فیلمها و داستانهای علمی-تخیلی دیده میشود، بلکه در زندگی واقعی نیز نقش مهمی دارد. اما هک دقیقاً چیست؟ چگونه هکرها نقاط ضعف سیستمها را پیدا میکنند؟ و چه اقداماتی میتوان برای محافظت از خود انجام داد؟ در این مقاله به بررسی این سوالات میپردازیم و نکات ضروری را برای شما توضیح میدهیم.
هک چیست؟
هک یا نفوذ به سیستم، فرایندی است که طی آن فردی با استفاده از مهارتهای فنی و دانش تخصصی، به سیستمهای کامپیوتری، شبکهها یا دستگاههای الکترونیکی نفوذ میکند. این نفوذ میتواند با هدف قانونی مانند بهبود امنیت سیستم یا با هدف غیرقانونی مانند سرقت اطلاعات انجام شود.
هکرها از راههای مختلفی برای نفوذ به سیستمها استفاده میکنند. برخی از آنها به دنبال کشف نقاط ضعف سیستمها هستند تا بتوانند آنها را اصلاح کنند، در حالی که برخی دیگر با سوءاستفاده از این نقاط ضعف، به اطلاعات حساس دسترسی پیدا میکنند.
در واقع، هک میتواند به دو دسته اصلی تقسیم شود:
- هک سفید (White Hat Hacking): هکرهای سفیدپوش یا اخلاقی هستند که با اجازه صاحب سیستم، نقاط ضعف را پیدا کرده و به اصلاح آنها کمک میکنند.
- هک سیاه (Black Hat Hacking): هکرهای سیاهپوش بدون اجازه و با هدف غیرقانونی، به سیستمها نفوذ میکنند و ممکن است اطلاعات شخصی یا مالی را سرقت کنند.
همچنین برخی هکرها بین این دو دسته قرار دارند و به آنها هکرهای خاکستری (Gray Hat Hacking) میگویند. این افراد ممکن است بدون اجازه به سیستم نفوذ کنند، اما با هدف گزارش نقاط ضعف به صاحب سیستم عمل میکنند.
چگونه هکرها نقاط ضعف سیستمها را پیدا میکنند؟
هکرها با استفاده از روشهای مختلف، نقاط ضعف سیستمها را شناسایی میکنند. برخی از این روشها عبارتند از:
۱. اسکن شبکه و سیستم
هکرها با استفاده از ابزارهای مختلف، شبکهها و سیستمهای کامپیوتری را اسکن میکنند تا اطلاعاتی مانند پورتهای باز، سرویسهای فعال و نسخههای نرمافزارهای استفاده شده را پیدا کنند. این اطلاعات میتواند به آنها کمک کند تا نقاط ضعف احتمالی را شناسایی کنند.
۲. مهندسی اجتماعی
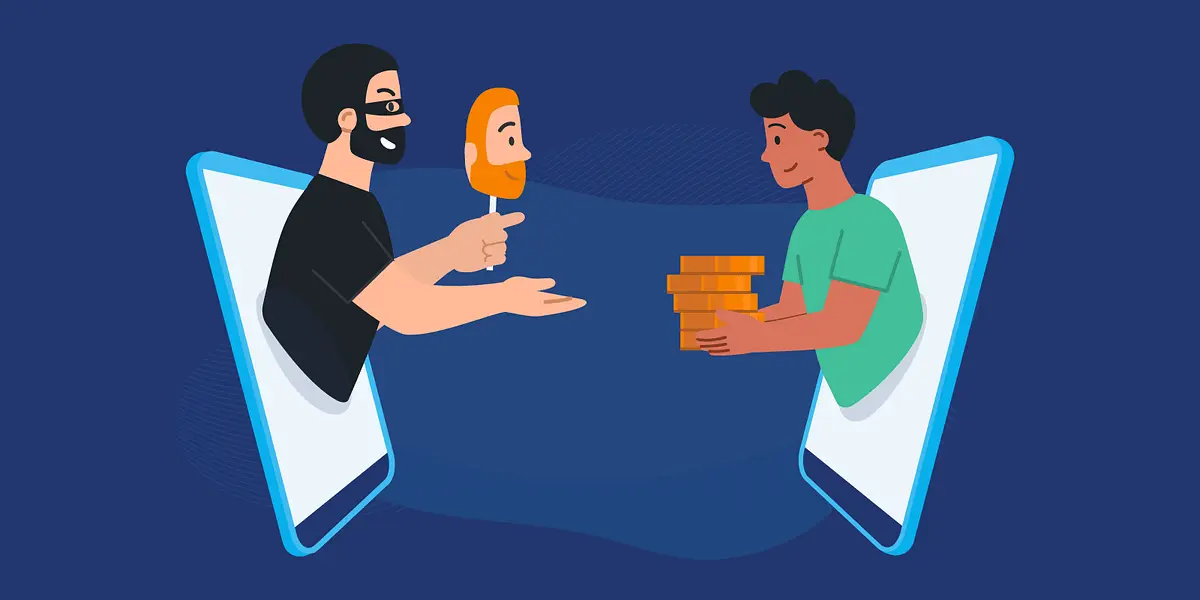
یکی از روشهای رایج هکرها، استفاده از مهندسی اجتماعی است. در این روش، هکرها با فریب دادن کاربران، اطلاعات حساس مانند رمز عبور یا اطلاعات شخصی را به دست میآورند. برای مثال، ارسال ایمیلهای فیشینگ یا ایجاد صفحات وب جعلی که شبیه به سایتهای معتبر هستند.
۳. استفاده از نرمافزارهای مخرب
هکرها ممکن است از نرمافزارهای مخرب مانند ویروسها، تروجانها یا اسبهای تروجان برای نفوذ به سیستمها استفاده کنند. این نرمافزارها میتوانند بدون اطلاع کاربر، در سیستم نصب شوند و اطلاعات را به هکر ارسال کنند.
۴. بهرهبرداری از نقاط ضعف شناختهشده
هکرها از نقاط ضعف شناختهشده در نرمافزارها و سیستمعاملها استفاده میکنند. این نقاط ضعف ممکن است به دلیل عدم بهروزرسانی نرمافزارها یا وجود اشکال در کدهای برنامهنویسی ایجاد شوند. هکرها با استفاده از این نقاط ضعف، به سیستم نفوذ میکنند.
۵. تست نفوذ (Penetration Testing)
در تست نفوذ، هکرهای سفیدپوش با اجازه صاحب سیستم، تلاش میکنند تا نقاط ضعف سیستم را پیدا کنند. این روش به صاحبان سیستم کمک میکند تا قبل از این که هکرهای سیاهپوش از این نقاط ضعف استفاده کنند، آنها را اصلاح کنند.
چه اقداماتی میتوان برای محافظت از خود انجام داد؟
با توجه به افزایش تهدیدات سایبری، محافظت از اطلاعات شخصی و سیستمهای خود بسیار مهم است. برخی از اقدامات اساسی برای افزایش امنیت عبارتند از:
- بهروزرسانی نرمافزارها: همیشه نرمافزارهای سیستمعامل، مرورگر وب و برنامههای دیگر را بهروز نگه دارید. بهروزرسانیها اغلب شامل اصلاح نقاط ضعف امنیتی هستند.
- استفاده از نرمافزارهای ضدویروس: نصب و استفاده از نرمافزارهای ضدویروس و ضداسپایور میتواند از سیستم شما در برابر نرمافزارهای مخرب محافظت کند.
- استفاده از رمزهای عبور قوی: رمزهای عبور قوی و منحصر به فرد برای هر حساب کاربری استفاده کنید. از ترکیب حروف بزرگ، کوچک، اعداد و نمادها استفاده کنید.
- استفاده از دو مرحله تأیید: فعالسازی دو مرحله تأیید برای حسابهای مهم مانند ایمیل و شبکههای اجتماعی میتواند امنیت شما را افزایش دهد.
- هشدار در برابر فیشینگ: از کلیک کردن بر روی لینکهای مشکوک یا دانلود فایلهای ناشناس خودداری کنید. در صورت شک، بهتر است از صاحب سیستم یا سازمان مربوطه تماس بگیرید.
- بکاپگیری: اطلاعات مهم خود را بهطور منظم بکاپ بگیرید تا در صورت نفوذ هکرها، اطلاعات شما از بین نرود.
همچنین، آگاهی از روشهای هکرها و آموزشهای امنیتی میتواند به شما کمک کند تا از تهدیدات سایبری محافظت کنید. شرکت در کارگاههای آموزشی امنیتی سایبری یا مطالعه منابع معتبر در این زمینه میتواند بسیار مفید باشد.
نکات پایانی
هک و نفوذ به سیستمها یک موضوع پیچیده و گسترده است. در این مقاله سعی کردیم به طور کلی به این موضوع بپردازیم و روشهای شناسایی نقاط ضعف سیستمها و اقدامات محافظتی را توضیح دهیم. برای اطلاعات بیشتر و بهروزرسانیهای مرتبط با امنیت سایبری، میتوانید به تایم به تایم مراجعه کنید.
به یاد داشته باشید که امنیت سایبری یک مسئولیت مشترک است و هر فردی باید در این زمینه آگاه و هوشیار باشد. با پیروی از بهترین روشهای امنیتی، میتوانید از خود و اطلاعات شخصی خود محافظت کنید.