در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران است. رمزهای عبور طولانی و پیچیده که باید برای هر سرویس جداگانه تعریف کنیم، نه تنها فراموششدنی هستند، بلکه در برابر حملات سایبری آسیبپذیر میباشند. در این میان، پاسکی (Passkey) به عنوان یک راهکار نوین برای جایگزینی یا تکمیل رمزهای عبور معرفی شده است. اما پاسکی دقیقاً چیست؟ آیا میتواند جای رمز عبور را بگیرد؟ و چگونه میتوان از آن استفاده کرد؟ در این راهنما سعی میکنیم به این سوالات پاسخ دهیم و شما را با این فناوری جدید آشنا کنیم.
پاسکی چیست؟
پاسکی یک روش احراز هویت بدون رمز عبور است که بر اساس استانداردهای جدید امنیت دیجیتال مانند WebAuthn و FIDO2 ساخته شده است. در واقع، پاسکی یک کلید دیجیتال است که به جای ذخیرهسازی یک رشته متن (رمز عبور) در سرور، یک جفت کلید عمومی و خصوصی را برای هر سرویس یا وبسایت ایجاد میکند. این کلیدها در دستگاه شما ذخیره میشوند و هر بار که بخواهید به یک سرویس وارد شوید، دستگاه شما با استفاده از کلید خصوصی، هویت شما را تأیید میکند.
یکی از مزایای اصلی پاسکی این است که دیگر نیازی به تکرار یک رمز عبور برای چندین سرویس نیست. همچنین، به دلیل استفاده از رمزنگاری پیشرفته، امنیت بسیار بالاتری نسبت به رمزهای عبور سنتی دارد. علاوه بر این، پاسکی میتواند با روشهای مختلفی مانند اثر انگشت، چهرهخوانی یا حتی کدهای یکبارمصرف در تلفن همراه یا کامپیوتر شما فعال شود.
چگونه پاسکی کار میکند؟
برای درک بهتر کارکرد پاسکی، فرض کنید میخواهید به حساب کاربری خود در یک سرویس آنلاین وارد شوید. در روش سنتی، باید رمز عبور خود را وارد کنید. اما با استفاده از پاسکی، مراحل به این صورت خواهد بود:
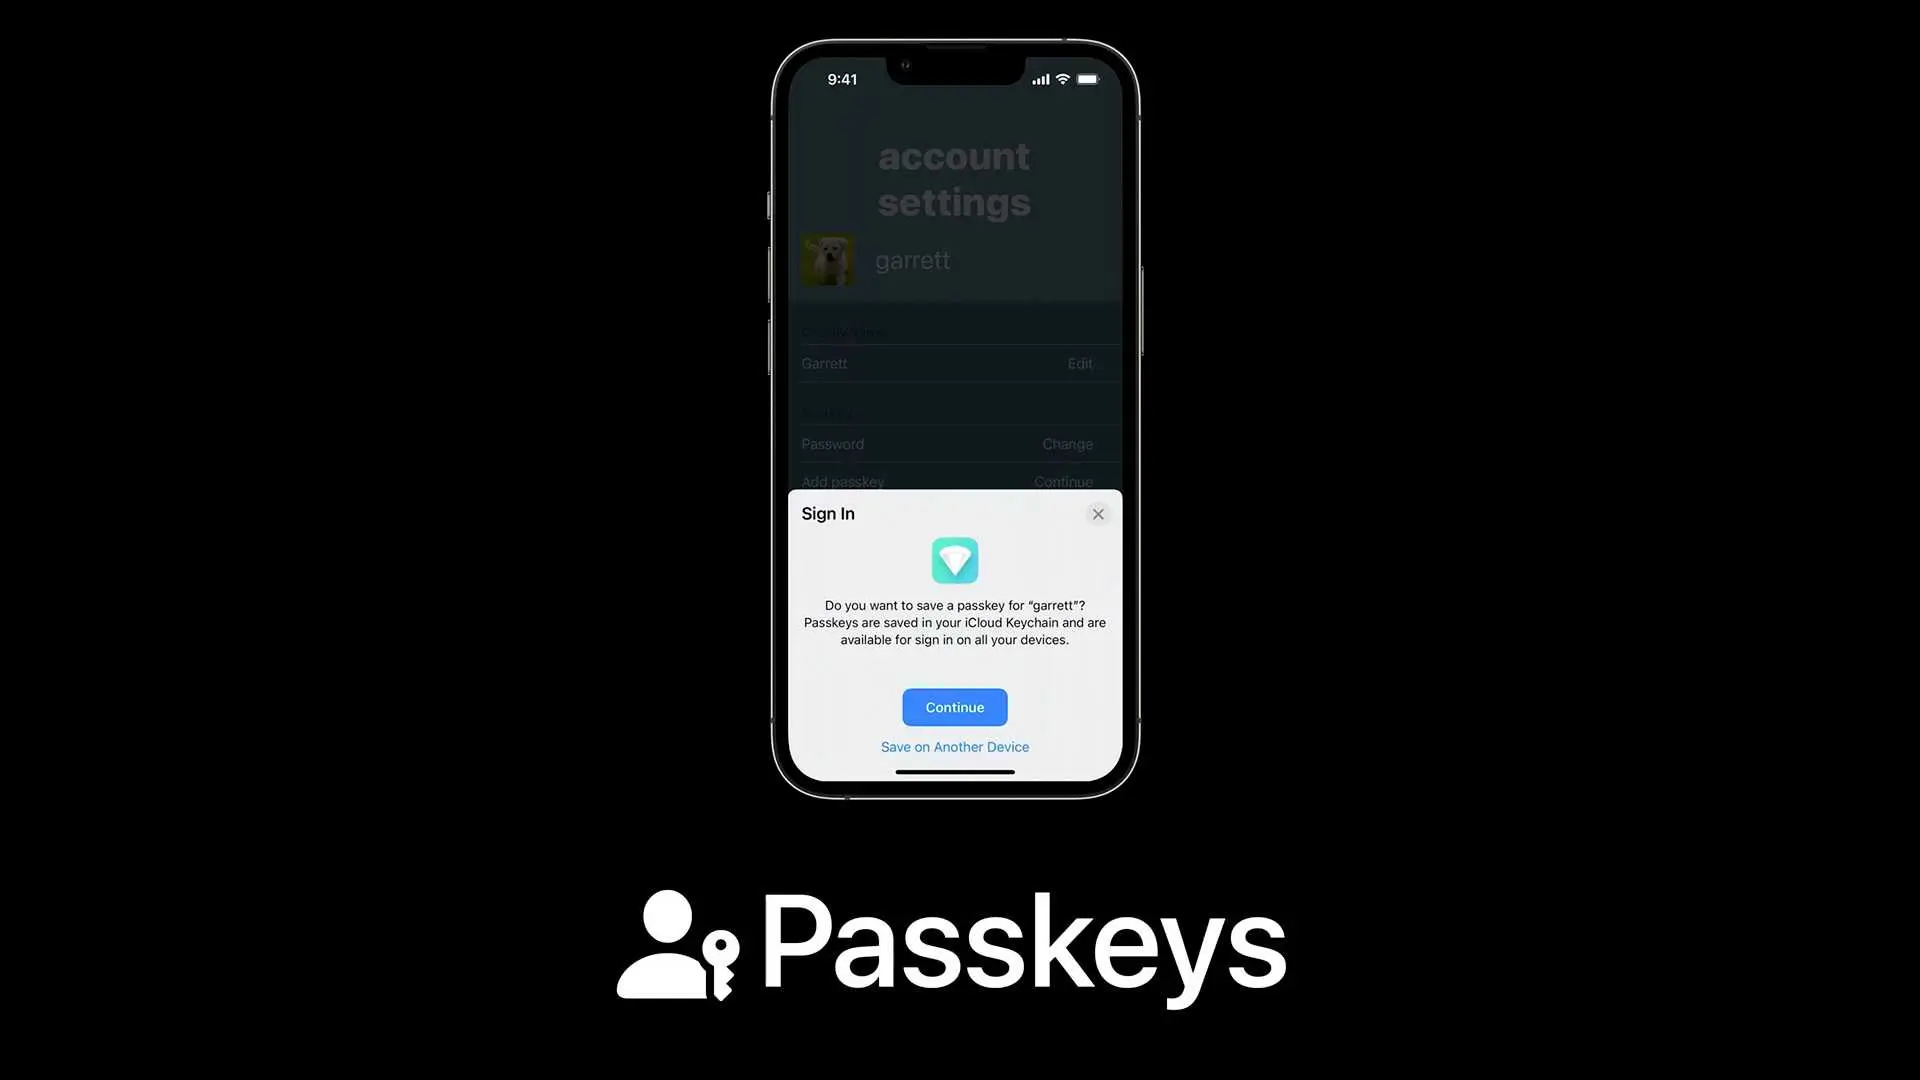
- ساخت پاسکی: اولین بار که میخواهید از یک سرویس استفاده کنید، دستگاه شما یک جفت کلید عمومی و خصوصی ایجاد میکند. کلید عمومی در سرور سرویس ذخیره میشود و کلید خصوصی در دستگاه شما باقی میماند.
- احراز هویت: هنگام ورود، دستگاه شما با استفاده از کلید خصوصی، یک اثبات دیجیتال ایجاد میکند و آن را به سرور ارسال میکند. سرور با استفاده از کلید عمومی، این اثبات را تأیید میکند و به شما اجازه دسترسی میدهد.
- اعتبار سنجی: در هر بار ورود بعدی، دستگاه شما با استفاده از یک روش احراز هویت بیومتریک (مانند اثر انگشت یا چهرهخوانی) یا کدهای یکبارمصرف، اطمینان حاصل میکند که شما کاربر واقعی هستید و سپس کلید خصوصی را برای تأیید هویت استفاده میکند.
این روش به این معنی است که حتی اگر سرور هک شود، هکرها فقط به کلید عمومی دسترسی دارند و نمیتوانند کلید خصوصی را که در دستگاه شما ذخیره شده است، بازیابی کنند. همچنین، چون کلید خصوصی هر سرویس متفاوت است، هک شدن یک سرویس دیگر سرویسهای دیگر را تحت تأثیر قرار نمیدهد.
پاسکی میتواند جای رمز عبور را بگیرد؟
پاسکی یک جایگزین قوی برای رمزهای عبور سنتی است، اما آیا میتواند کاملاً جای آنها را بگیرد؟ پاسخ کوتاه این است که بله، اما با شرایطی. در زیر به برخی از مزایا و محدودیتهای پاسکی میپردازیم:
مزایای پاسکی نسبت به رمزهای عبور
- امنیت بالاتر: به دلیل استفاده از رمزنگاری پیشرفته و ذخیرهسازی کلیدهای خصوصی در دستگاه کاربر، پاسکی در برابر حملات سایبری مانند فیشینگ یا دیتابیس هک شده بسیار مقاومتر است.
- راحتتر: دیگر نیازی نیست رمزهای عبور طولانی و پیچیده را یاد بگیرید یا آنها را در فایلهای تکی یا منیجرهای رمز عبور ذخیره کنید. دستگاه شما بهطور خودکار هویت شما را تأیید میکند.
- کمتر فراموششدنی: چون پاسکی به روشهای بیومتریک یا دستگاههای شما وابسته است، احتمال فراموش کردن آن بسیار کمتر از رمزهای عبور است.
- پشتیبانی از چند عامل: پاسکی میتواند با روشهای مختلفی مانند اثر انگشت، چهرهخوانی یا کدهای یکبارمصرف ترکیب شود، که امنیت بیشتری فراهم میکند.
محدودیتهای پاسکی
- نیاز به دستگاه: برای استفاده از پاسکی، باید یک دستگاه مدرن مانند تلفن هوشمند یا کامپیوتری با پشتیبانی از استانداردهای WebAuthn و FIDO2 داشته باشید. این ممکن است برای برخی از کاربران که از دستگاههای قدیمی استفاده میکنند، محدودیت ایجاد کند.
- پشتیبانی محدود: هنوز بسیاری از سرویسها و وبسایتها از پاسکی پشتیبانی نمیکنند. اگرچه شرکتهای بزرگ مانند اپل، گوگل و مایکروسافت در حال پیادهسازی این فناوری هستند، اما نیاز است تا زمان بگذرد تا این روش بهطور گستردهای پذیرفته شود.
- بازپرداخت: اگر دستگاه شما از دست برود یا خراب شود، ممکن است دسترسی به پاسکیهای ذخیره شده در آن دستگاه از دست برود. در این صورت، ممکن است نیاز به روشهای جایگزین مانند رمزهای عبور موقت داشته باشید.
با این حال، با پیشرفت فناوری و افزایش پشتیبانی از پاسکی، این روش در آینده نزدیک میتواند جایگزین اصلی رمزهای عبور شود. شرکتهای بزرگ مانند اپل، گوگل و مایکروسافت در حال کار بر روی این فناوری هستند و بسیاری از سرویسهای آنلاین نیز در حال پیادهسازی آن هستند.
چگونه میتوان از پاسکی استفاده کرد؟
اگر میخواهید از پاسکی استفاده کنید، مراحل زیر را دنبال کنید:
۱. بررسی پشتیبانی دستگاه و سرویس
ابتدا باید مطمئن شوید که دستگاه شما از استانداردهای WebAuthn و FIDO2 پشتیبانی میکند. اکثر تلفنهای هوشمند و کامپیوترهای مدرن این قابلیت را دارند. همچنین، باید سرویس یا وبسایتی که میخواهید وارد شوید، از پاسکی پشتیبانی کند.
۲. فعالسازی پاسکی
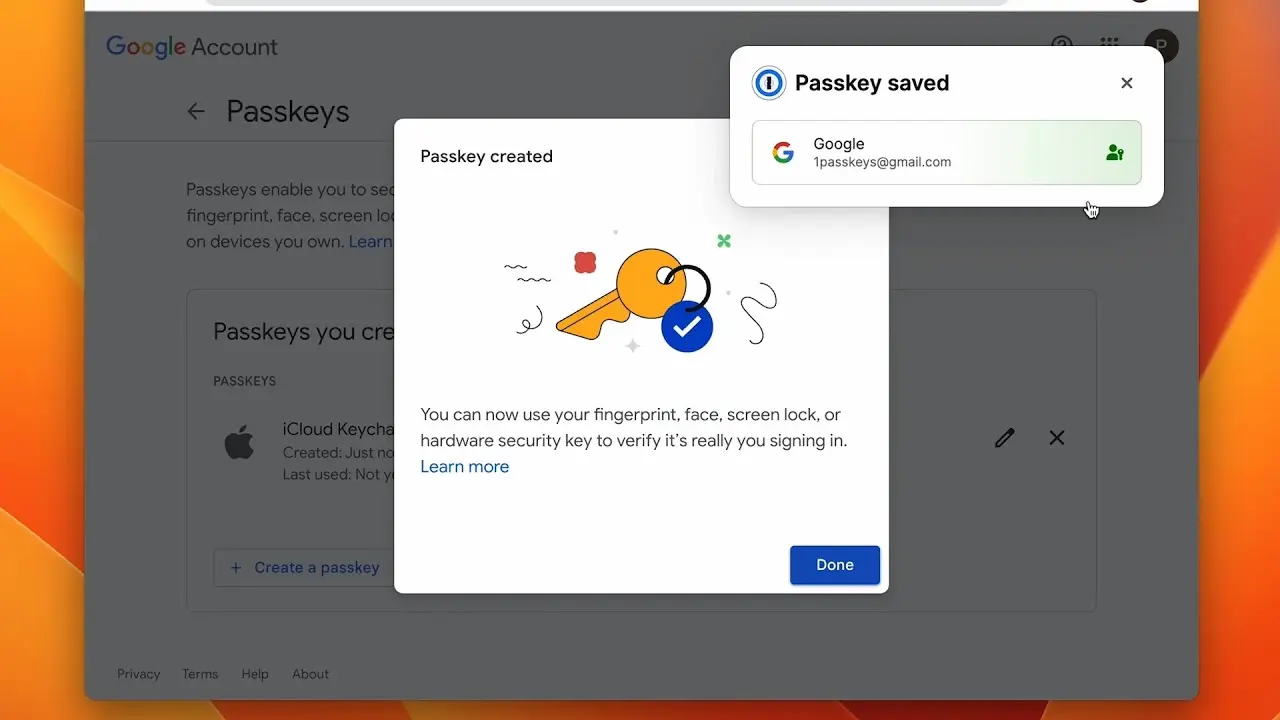
در بیشتر سرویسها، هنگام ثبتنام یا ورود، گزینهای برای استفاده از پاسکی وجود دارد. برای مثال، در اپل آیاواس یا مکاواس، میتوانید هنگام ثبتنام در یک سرویس، گزینه “استفاده از پاسکی” را انتخاب کنید. دستگاه شما سپس یک جفت کلید ایجاد میکند و شما را راهنمایی میکند.
۳. استفاده از روشهای احراز هویت
پس از فعالسازی پاسکی، هر بار که بخواهید وارد یک سرویس شوید، دستگاه شما از شما میخواهد تا با استفاده از یک روش احراز هویت مانند اثر انگشت، چهرهخوانی یا کد دستگاه، هویت خود را تأیید کنید. سپس دستگاه بهطور خودکار کلید خصوصی را برای تأیید هویت استفاده میکند.
۴. مدیریت پاسکیها
در بیشتر دستگاهها، میتوانید لیست پاسکیهای خود را در تنظیمات دستگاه مشاهده و مدیریت کنید. برای مثال، در مکاواس یا آیاواس، میتوانید به بخش “کلیدها” در تنظیمات بروید و پاسکیهای خود را مشاهده یا حذف کنید.
اگر میخواهید بیشتر در مورد فناوریهای جدید امنیت دیجیتال و راهکارهای جایگزین برای رمزهای عبور اطلاعات کسب کنید، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.
آینده پاسکی
با توجه به افزایش حملات سایبری و نیاز به امنیت بالاتر، پاسکی به عنوان یک راهکار نوین در حال تبدیل شدن به استاندارد جدید احراز هویت است. شرکتهای بزرگ فناوری مانند اپل، گوگل و مایکروسافت در حال پیادهسازی این فناوری در دستگاهها و سرویسهای خود هستند. همچنین، سازمانهای استانداردسازی مانند FIDO Alliance در حال توسعه و بهبود این فناوری هستند.
با این حال، برای اینکه پاسکی بهطور کامل جایگزین رمزهای عبور شود، نیاز است تا:
- بیشتر سرویسها و وبسایتها از این فناوری پشتیبانی کنند.
- کاربران آگاه شوند و به استفاده از پاسکی عادت کنند.
- دستگاههای قدیمیتر نیز به تدریج از این فناوری پشتیبانی کنند.
در نهایت، پاسکی یک گام مهم در جهت افزایش امنیت و راحتی کاربران در دنیای دیجیتال است. اگرچه هنوز راهی طولانی برای پذیرش گسترده دارد، اما با پیشرفت فناوری و افزایش آگاهی، میتوان انتظار داشت که در آینده نزدیک، استفاده از پاسکی به عنوان روش اصلی احراز هویت تبدیل شود.