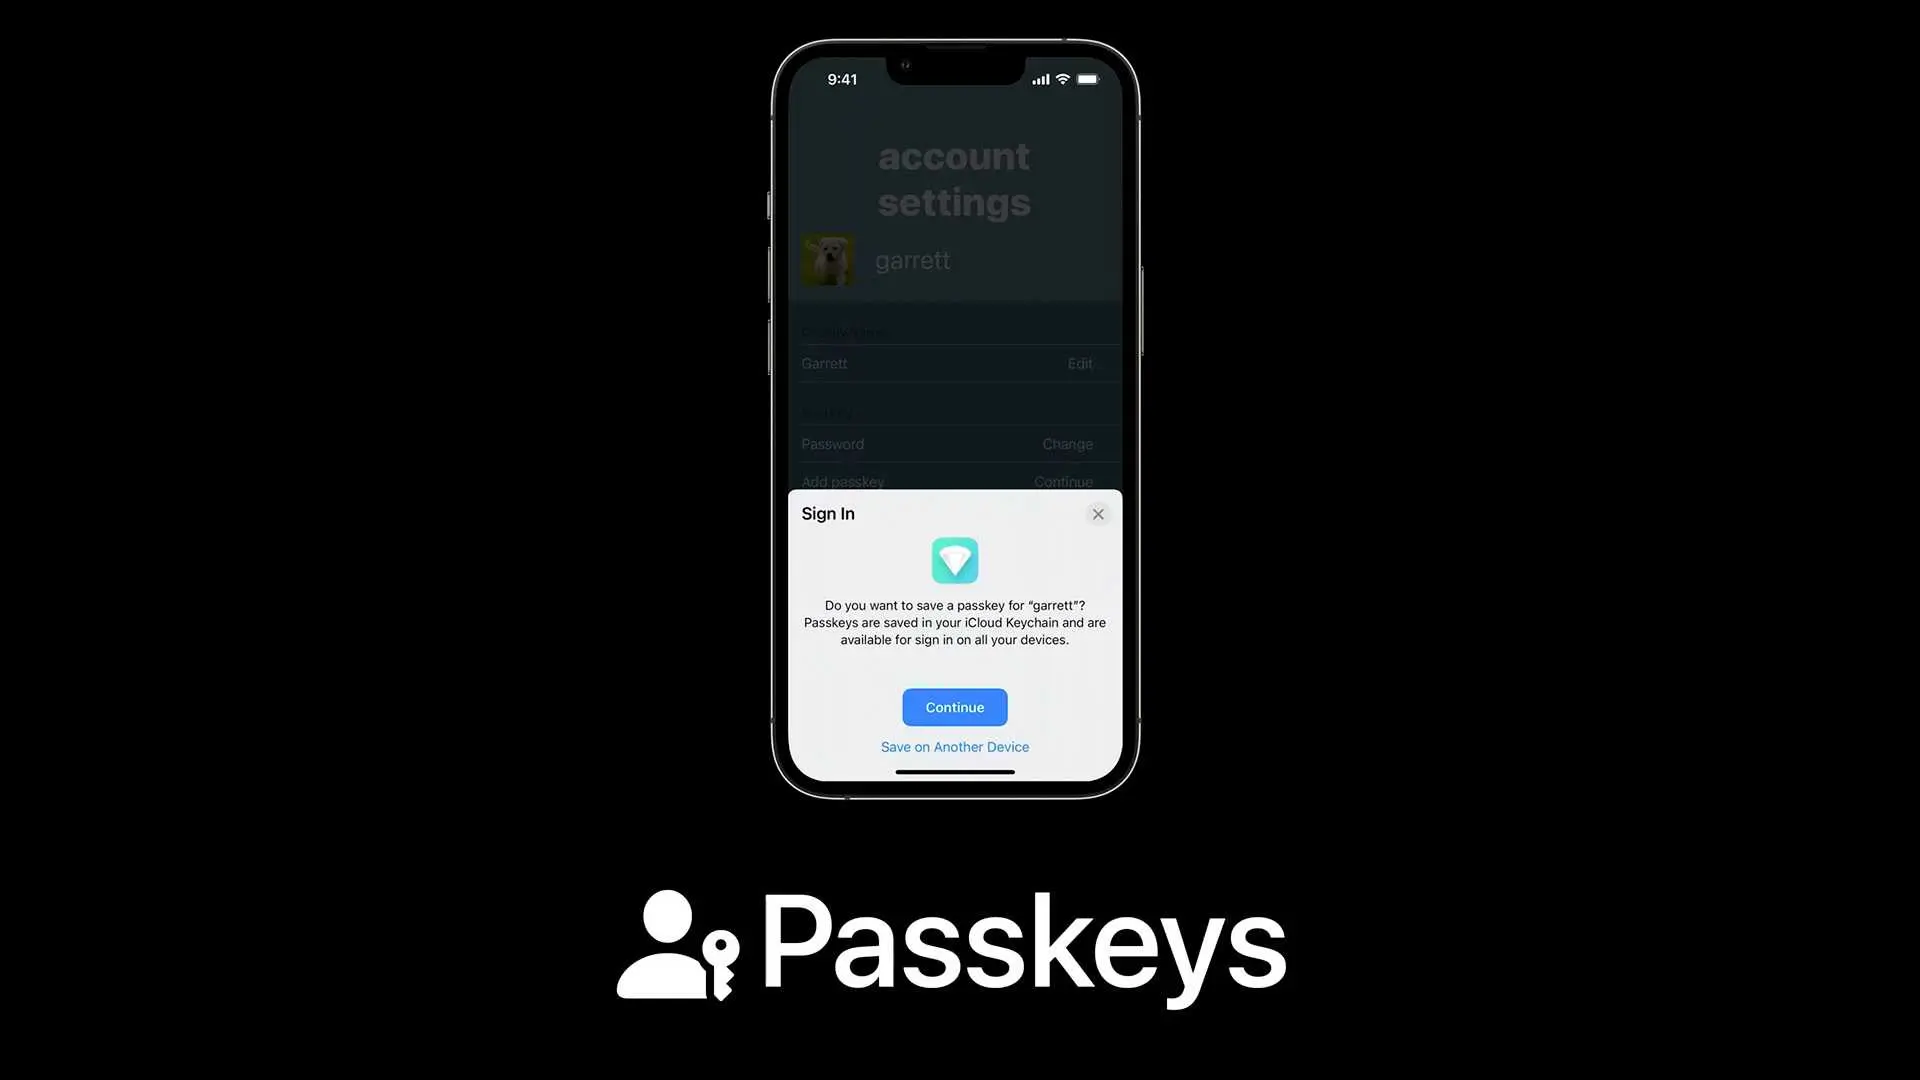
در دنیای دیجیتال امروز، امنیت اطلاعات یکی از دغدغههای اصلی کاربران و شرکتهای فناوری است. رمزهای عبور سنتی، با وجود سادگی و دسترسی آسان، به دلیل آسیبپذیریهای متعدد، مانند سرقت دادهها، استفاده از رمزهای ضعیف یا تکراری، و حملات فیشینگ، دیگر نمیتوانند به تنهایی امنیت حسابهای کاربری را تضمین کنند. در این میان، پاسکی (Passkey) به عنوان یک راهکار نوین و امن برای ورود به حسابها و خدمات آنلاین معرفی شده است که میتواند جایگزین یا مکمل رمزهای عبور سنتی شود. اما پاسکی دقیقاً چیست؟ چگونه کار میکند؟ و آیا میتواند جای رمزهای عبور را بگیرد؟ در این مقاله به بررسی این موضوع و نکات کاربردی مرتبط با پاسکی میپردازیم.
پاسکی چیست؟
پاسکی یک روش ورود بیومتریک و مبتنی بر کلید عمومی است که توسط سازمانهای بزرگ فناوری مانند اپل، گوگل و مایکروسافت توسعه یافته است. این روش از ترکیب اطلاعات بیومتریک (مانند اثر انگشت یا تشخیص چهره) و کلیدهای رمزنگاری شده برای تأیید هویت کاربر استفاده میکند. در واقع، پاسکی یک جایگزین امن برای رمزهای عبور سنتی است که به جای ذخیرهسازی یک رشته متن ساده، از کلیدهای رمزنگاری شده استفاده میکند که تنها برای یک حساب خاص و دستگاه خاصی قابل استفاده هستند.
پاسکیها بر اساس استانداردهای FIDO2 و WebAuthn طراحی شدهاند که توسط سازمان جهانی استانداردسازی (W3C) و اتحاد جهانی FIDO (Fast Identity Online) تأیید شدهاند. این استانداردها اطمینان میدهند که پاسکیها از روشهای امنیتی پیشرفتهای استفاده میکنند و با سیستمهای موجود سازگار هستند.
چگونه پاسکی کار میکند؟
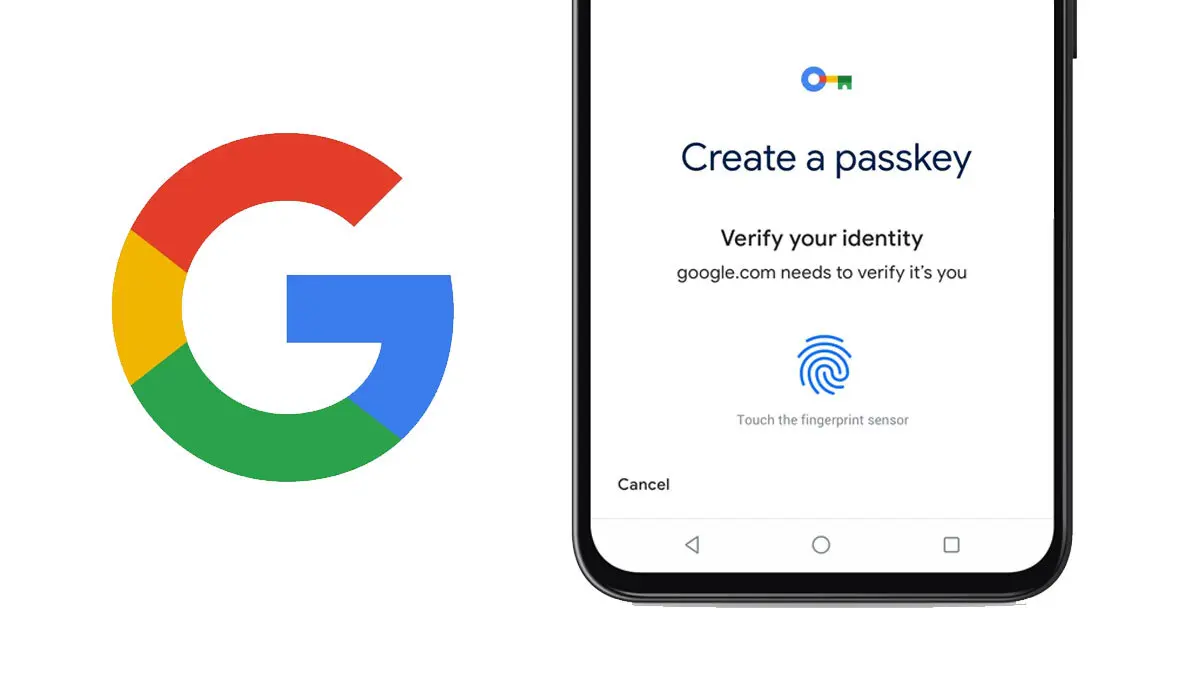
پاسکیها بر اساس دو کلید رمزنگاری شده کار میکنند: یک کلید خصوصی که تنها در دستگاه کاربر ذخیره میشود و یک کلید عمومی که با حساب کاربر مرتبط است. در زمان ورود، دستگاه کاربر کلید خصوصی را با کلید عمومی سرویس آنلاین مطابقت میدهد. این فرایند بدون نیاز به ارسال اطلاعات حساس به سرور انجام میشود، که امنیت را افزایش میدهد.
برای استفاده از پاسکی، کاربر ابتدا باید در یک سرویس آنلاین (مانند ایمیل یا شبکه اجتماعی) ثبتنام کند. در این مرحله، دستگاه کاربر یک جفت کلید رمزنگاری شده ایجاد میکند و کلید عمومی آن با حساب کاربر مرتبط میشود. در مرحله بعد، برای ورود به حساب، کاربر تنها کافی است با استفاده از یک روش تأیید هویت (مانند اثر انگشت یا تشخیص چهره) یا وارد کردن یک رمز عبور ساده (که تنها یکبار استفاده میشود)، هویت خود را تأیید کند. دستگاه سپس کلید خصوصی را برای تأیید هویت با سرور سرویس مطابقت میدهد.
یکی از مزایای اصلی پاسکیها این است که آنها نیازی به ذخیرهسازی اطلاعات حساس در سرورهای مرکزی ندارند. این موضوع خطر سرقت دادهها در صورت نفوذ به سرور را کاهش میدهد، زیرا حتی اگر سرور هک شود، اطلاعات کافی برای دسترسی به حسابهای کاربری وجود ندارد.
مزایای استفاده از پاسکی
استفاده از پاسکیها چندین مزیت مهم نسبت به رمزهای عبور سنتی دارد:
- امنیت بالاتر: پاسکیها از روشهای رمزنگاری پیشرفته استفاده میکنند و اطلاعات حساس را در دستگاه کاربر ذخیره میکنند، نه در سرورهای مرکزی.
- راحتی استفاده: کاربر تنها با یک کلیک یا تأیید بیومتریک میتواند به حساب خود دسترسی پیدا کند، بدون نیاز به تایپ کردن رمزهای طولانی و پیچیده.
- کاهش خطر حملات فیشینگ: به دلیل عدم نیاز به تایپ کردن اطلاعات حساس، خطر حملات فیشینگ کاهش مییابد.
- سازگاری با دستگاهها: پاسکیها در دستگاههای مختلف مانند موبایل، تبلت و کامپیوتر قابل استفاده هستند و نیازی به نصب نرمافزار اضافی ندارند.
- کاهش وابستگی به رمزهای عبور: با استفاده از پاسکیها، کاربر میتواند از رمزهای عبور سنتی برای بسیاری از خدمات خود خلاص شود و به روشهای امنیتری روی آورد.
آیا پاسکی میتواند جای رمز عبور را بگیرد؟
پاسکیها به عنوان یک جایگزین امن برای رمزهای عبور سنتی معرفی شدهاند، اما آیا میتوانند کاملاً جای آنها را بگیرند؟ پاسخ به این سوال بستگی به چند عامل دارد:
اولین عامل، پذیرش عمومی است. بسیاری از سرویسهای آنلاین هنوز از رمزهای عبور سنتی استفاده میکنند و مهاجرت به پاسکیها زمان میبرد. همچنین، برخی از کاربران ممکن است با استفاده از روشهای جدید ورود به حساب خود آشنایی کافی نداشته باشند.
دومین عامل، سازگاری با سیستمهای قدیمی است. بسیاری از سیستمها و سرویسها هنوز بهطور کامل با استانداردهای FIDO2 و WebAuthn سازگار نیستند. این موضوع ممکن است استفاده از پاسکیها را برای برخی از کاربران محدود کند.
با این حال، با پیشرفت فناوری و افزایش پذیرش پاسکیها توسط شرکتهای بزرگ، احتمالاً در آینده نزدیک شاهد جایگزینی کامل یا جزئی رمزهای عبور سنتی با پاسکیها خواهیم بود. شرکتهایی مانند اپل، گوگل و مایکروسافت در حال ترویج استفاده از پاسکیها هستند و بسیاری از سرویسهای آنلاین نیز در حال پیادهسازی این روش هستند.
نکات کاربردی برای استفاده از پاسکی
اگر تصمیم به استفاده از پاسکیها گرفتهاید، چند نکته کاربردی وجود دارد که میتوانید در نظر بگیرید:
- استفاده از دستگاههای امن: پاسکیها تنها در دستگاههایی که شما کنترل کامل بر آنها دارید، مانند موبایل یا کامپیوتر شخصی خود، ذخیره میشوند. از استفاده از دستگاههای عمومی یا اشتراکی برای ذخیرهسازی پاسکی خودداری کنید.
- بازپخش پاسکیها: در صورت از دست دادن دستگاه یا نیاز به تغییر دستگاه، میتوانید پاسکیهای خود را در دستگاه جدید بازپخش کنید. این فرایند معمولاً شامل تأیید هویت با روشهای بیومتریک یا رمز عبور فعلی است.
- استفاده از رمزهای عبور یکبار مصرف: در برخی موارد، ممکن است برای تأیید هویت اولیه نیاز به وارد کردن یک رمز عبور یکبار مصرف داشته باشید. این رمزها معمولاً به ایمیل یا شماره تلفن شما ارسال میشوند.
- آشنایی با سرویس: قبل از استفاده از پاسکی، مطمئن شوید که سرویس مورد نظر شما با این روش سازگار است و از استانداردهای امنیتی لازم پشتیبانی میکند.
اشتباهات رایج در استفاده از پاسکی
در حالی که پاسکیها روشهای امنی و کاربردی هستند، برخی از اشتباهات رایج ممکن است امنیت شما را به خطر بیندازد:
- استفاده از دستگاههای غیرامن: ذخیرهسازی پاسکیها در دستگاههایی که توسط افراد غیرمجاز قابل دسترسی هستند، میتواند امنیت شما را به خطر بیندازد.
- نادیده گرفتن رمزهای عبور پشتیبان: برخی از سرویسها ممکن است همچنان نیاز به رمزهای عبور پشتیبان داشته باشند. نادیده گرفتن این رمزها میتواند در صورت بروز مشکل، دسترسی شما را محدود کند.
- ناسازگاری با سرویسها: برخی از سرویسها ممکن است هنوز از پاسکی پشتیبانی نکنند. قبل از استفاده، مطمئن شوید که سرویس مورد نظر شما با این روش سازگار است.
- عدم بهروزرسانی دستگاه: استفاده از دستگاههایی که بهروز نیستند، ممکن است باعث ایجاد vulnerabilites امنیتی شود. همیشه دستگاههای خود را بهروز نگه دارید.
پاسکیها به عنوان یک راهکار نوین و امن برای ورود به حسابهای آنلاین معرفی شدهاند و میتوانند جایگزین یا مکمل رمزهای عبور سنتی باشند. با این حال، پذیرش کامل این روش هنوز زمان میبرد و نیاز به سازگاری بیشتر سرویسها و آشنایی کاربران با این روش دارد. اگر تصمیم به استفاده از پاسکیها گرفتهاید، نکات کاربردی و هشدارهای امنیتی را در نظر بگیرید تا از امنیت اطلاعات خود اطمینان حاصل کنید.
برای اطلاعات بیشتر در مورد روشهای امنیتی جدید و راهکارهای مرتبط با امنیت آنلاین، میتوانید به مقالات دیگر در تایم به تایم مراجعه کنید.