در دنیای دیجیتال امروز، امنیت شبکه یکی از مهمترین نگرانیهای کاربران و سازمانها است. با افزایش تهدیدات سایبری مانند ویروسها، هکرها و حملات شبکهای، استفاده از ابزارهایی برای محافظت از اطلاعات شخصی و سازمانی ضروری شده است. یکی از این ابزارها، فایروال یا دیوار آتش است که به عنوان یک لایه محافظ در برابر تهدیدات خارجی عمل میکند. اما فایروال دقیقاً چیست؟ چگونه کار میکند و چه نقش مهمی در امنیت شبکه ایفا میکند؟ در این مقاله به بررسی مفاهیم اساسی فایروال، نحوه عملکرد آن، انواع مختلف و نکات کاربردی برای استفاده بهینه از آن میپردازیم.
فایروال چیست؟
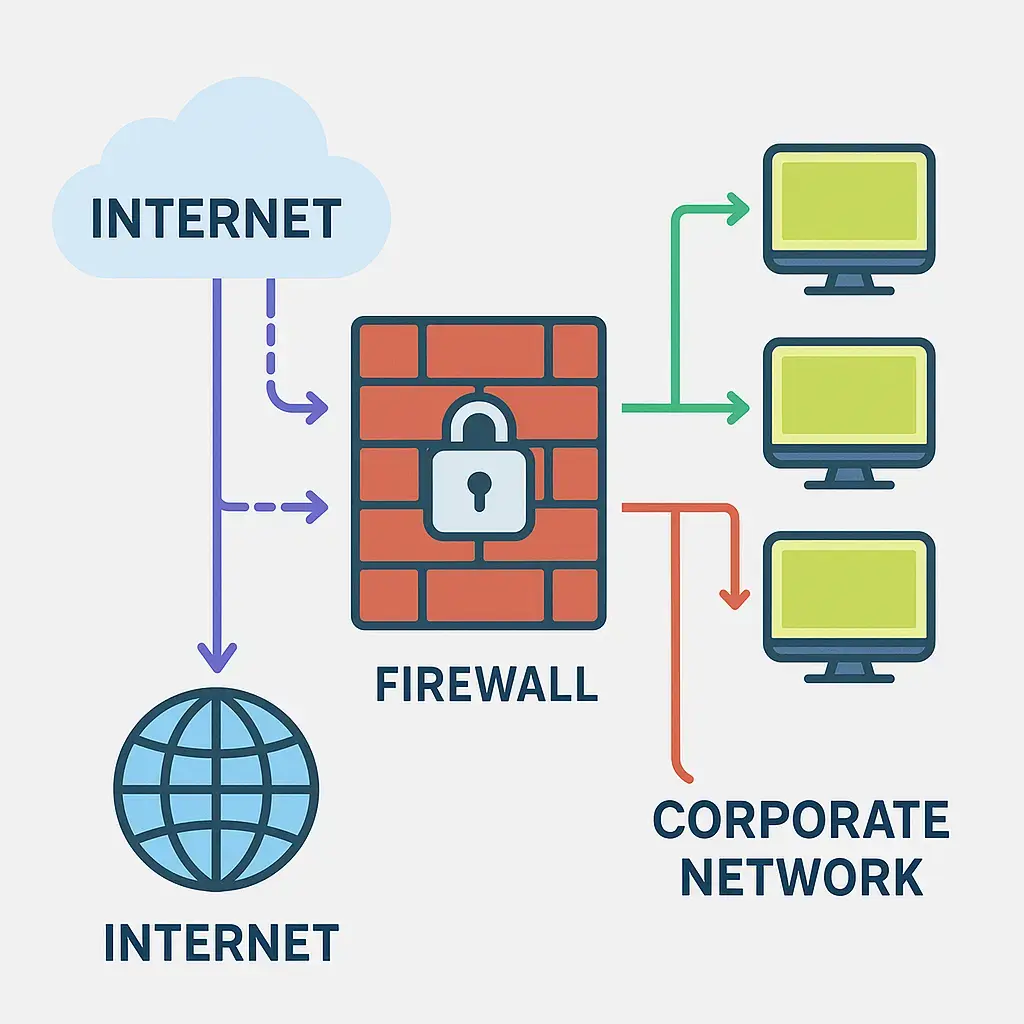
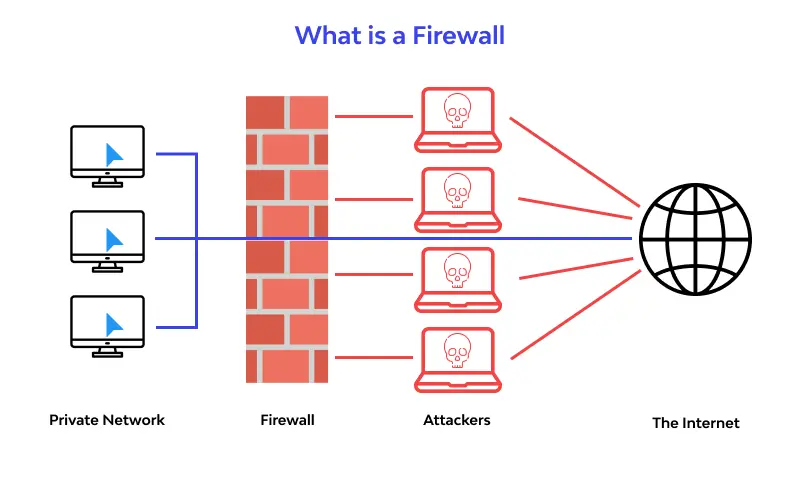
فایروال یک سیستم امنیتی است که بین شبکه داخلی شما (مانند شبکه خانگی یا سازمانی) و اینترنت قرار میگیرد. وظیفه اصلی آن فیلتر کردن ترافیک شبکه و جلوگیری از دسترسی غیرمجاز به شبکه داخلی است. فایروال میتواند به صورت سختافزاری (مانند روترهای پیشرفته) یا نرمافزاری (مانند برنامههای نصبشده بر روی سیستمعامل) وجود داشته باشد.
تصور کنید که شبکه شما مانند یک شهر است و فایروال مانند یک پلیس مرزی عمل میکند. این پلیس تمام افراد و وسایل ورودی را بررسی میکند و تنها کسانی را اجازه ورود میدهد که دارای مجوز باشند. در دنیای دیجیتال، فایروال به همین صورت عمل میکند و تنها ترافیک مجاز را به شبکه داخلی اجازه میدهد.
چگونه فایروال از شبکه محافظت میکند؟
فایروال با استفاده از مجموعهای از قوانین امنیتی، ترافیک شبکه را کنترل و فیلتر میکند. این قوانین میتوانند بر اساس آدرس IP، پورت، نوع پروتکل یا حتی زمان دسترسی تنظیم شوند. به طور کلی، فایروال از طریق سه روش اصلی محافظت را فراهم میکند:
- فیلتر کردن بستهها: فایروال هر بسته دادهای را که از شبکه خارجی وارد میشود، بررسی میکند و بر اساس قوانین تعریفشده، آن را قبول یا رد میکند.
- ترجمه آدرس شبکه (NAT): این روش به فایروال اجازه میدهد تا چندین دستگاه در شبکه داخلی را با یک آدرس IP عمومی نمایش دهد، که از شناسایی دستگاههای داخلی توسط هکرها جلوگیری میکند.
- پروتکلهای امنیتی: فایروال میتواند پروتکلهای امنیتی مانند SSL/TLS را برای رمزگذاری ارتباطات استفاده کند و از انتقال اطلاعات حساس بدون تغییر جلوگیری کند.
با تنظیم صحیح قوانین فایروال، میتوانید از دسترسی غیرمجاز به شبکه داخلی جلوگیری کرده و از اطلاعات خود محافظت کنید. برای مثال، میتوانید اجازه دهید که تنها ترافیک مربوط به وبسایتها یا ایمیلها عبور کند و سایر ترافیکها را مسدود کنید.
انواع مختلف فایروال
فایروالها در انواع مختلفی وجود دارند و هر کدام برای نیازهای خاصی طراحی شدهاند. شناخت این انواع کمک میکند تا بتوانید فایروال مناسب برای شبکه خود انتخاب کنید:
- فایروال شبکه: این نوع فایروال به صورت سختافزاری طراحی شده و در شبکههای بزرگ و سازمانی استفاده میشود. معمولاً در روترها یا دستگاههای مخصوص نصب میشود و ترافیک کل شبکه را کنترل میکند.
- فایروال میزبان: این فایروال به صورت نرمافزاری بر روی یک دستگاه خاص مانند کامپیوتر یا سرور نصب میشود و تنها از آن دستگاه محافظت میکند. مثالهای معروف آن شامل فایروال داخلی ویندوز یا برنامههای ضدویروس با قابلیت فایروال هستند.
- فایروال پروکسی: این نوع فایروال به عنوان یک واسط بین کاربر و اینترنت عمل میکند. تمام درخواستهای کاربر از طریق پروکسی عبور میکنند و فایروال آنها را فیلتر میکند.
- فایروال حالت بندی: این فایروال با بررسی وضعیت ارتباطات شبکه، تصمیم میگیرد که آیا یک بسته داده باید عبور کند یا خیر. این روش دقیقتر از فیلتر کردن بسته به بسته است و از حملات پیچیدهتری محافظت میکند.
- فایروال application: این نوع فایروال به طور خاص برای کنترل ترافیک مربوط به برنامههای خاص مانند وبسایتها، ایمیلها یا برنامههای شبکهای طراحی شده است.
انتخاب نوع مناسب فایروال بستگی به نیازهای شبکه شما دارد. برای شبکههای خانگی، فایروال داخلی سیستمعامل یا روترهای پیشرفته معمولاً کافی است، اما برای سازمانها و شبکههای بزرگ، استفاده از فایروالهای شبکه یا پروکسی ضروری است.
نکات مهم برای استفاده بهینه از فایروال
فایروال تنها با تنظیمات پیشفرض نمیتواند به بهترین نحو از شبکه شما محافظت کند. برای استفاده بهینه از آن، باید به نکات زیر توجه کنید:
- تنظیم قوانین فایروال: قوانین فایروال باید به دقت تنظیم شوند. برای مثال، اگر برنامهای خاصی نیاز به دسترسی به اینترنت دارد، باید آن برنامه را در لیست مجاز قرار دهید. در غیر این صورت، ممکن است عملکرد برنامهها مختل شود.
- بهروزرسانی فایروال: مانند سایر نرمافزارها، فایروالها نیز نیاز به بهروزرسانی دارند. بهروزرسانیهای فایروال شامل اصلاح اشکال امنیتی و اضافه کردن محافظت در برابر تهدیدات جدید است.
- مشاهده گزارشها: بسیاری از فایروالها امکان مشاهده گزارشهای فعالیت شبکه را فراهم میکنند. بررسی این گزارشها کمک میکند تا از فعالیتهای مشکوک مطلع شوید و در صورت نیاز، قوانین فایروال را تنظیم کنید.
- استفاده از فایروالهای چندلایه: برای امنیت بیشتر، میتوانید از ترکیبی از فایروالهای مختلف استفاده کنید. برای مثال، استفاده از یک فایروال شبکه در کنار فایروال میزبان میتواند محافظت بیشتری فراهم کند.
- آموزش کاربران: اگر در یک سازمان کار میکنید، آموزش کاربران در مورد اهمیت فایروال و نحوه استفاده از آن میتواند از حملات سایبری جلوگیری کند. برای مثال، کاربران باید بدانند که چگونه برنامههای مشکوک را شناسایی و گزارش دهند.
همچنین، در برخی موارد، ممکن است نیاز به تنظیمات پیشرفتهتری داشته باشید. برای مثال، اگر یک سرور دارید، ممکن است نیاز به تنظیم فایروال برای اجازه دادن به ترافیک خاصی داشته باشید. در این موارد، میتوانید از راهنماییهای تخصصی استفاده کنید یا به متخصصان امنیتی شبکه مراجعه کنید.
فایروال در شبکههای خانگی و سازمانی
فایروال در هر دو شبکه خانگی و سازمانی نقش حیاتی ایفا میکند، اما نیازهای هر کدام متفاوت است.
در شبکههای خانگی، فایروال معمولاً به صورت داخلی در روتر یا سیستمعامل نصب میشود. این فایروالها معمولاً تنظیمات پیشفرضی دارند که برای اکثر کاربران خانگی کافی است. اما برای افزایش امنیت، میتوانید تنظیمات پیشفرض را تغییر دهید و تنها برنامههای مورد نیاز را برای دسترسی به اینترنت مجاز کنید.
در شبکههای سازمانی، فایروالها پیچیدهتر و پیشرفتهتر هستند. این شبکهها معمولاً شامل چندین دستگاه، سرور و شبکههای داخلی مختلف هستند. در این موارد، استفاده از فایروالهای شبکه یا پروکسی ضروری است. همچنین، ممکن است نیاز به استفاده از فایروالهای application برای کنترل ترافیک برنامههای خاص باشد.
برای سازمانها، مدیریت فایروال میتواند چالشبرانگیز باشد، زیرا نیاز به تنظیمات دقیق و بهروزرسانی مداوم دارد. در این موارد، استفاده از نرمافزارهای مدیریت فایروال یا خدمات امنیتی حرفهای میتواند بسیار مفید باشد.
چالشها و محدودیتهای فایروال
در حالی که فایروال یک ابزار امنیتی بسیار مهم است، اما محدودیتهایی نیز دارد. شناخت این محدودیتها کمک میکند تا بتوانید از فایروال به بهترین نحو استفاده کنید:
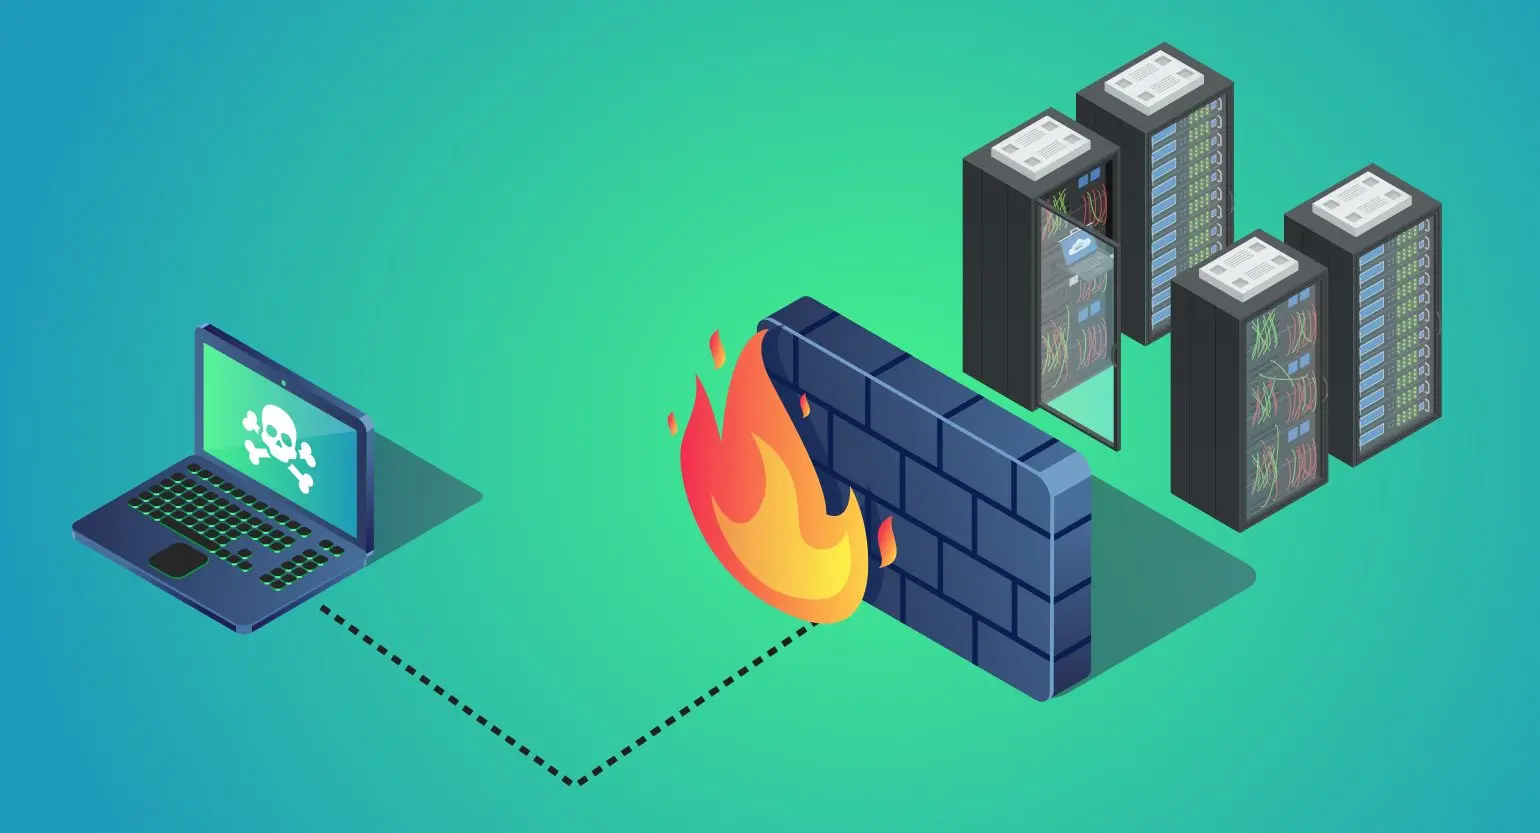
- فایروال نمیتواند از همه تهدیدات محافظت کند: فایروال تنها ترافیک شبکه را فیلتر میکند و نمیتواند از تهدیدات داخلی مانند ویروسها یا حملات از داخل شبکه محافظت کند. برای این منظور، نیاز به استفاده از سایر ابزارهای امنیتی مانند ضدویروسها و سیستمهای تشخیص نفوذ است.
- تنظیمات نادرست: اگر قوانین فایروال به درستی تنظیم نشوند، ممکن است عملکرد شبکه مختل شود یا حتی امنیت کاهش یابد. برای مثال، اگر یک برنامه مورد نیاز را در لیست مسدود شده قرار دهید، ممکن است کارایی آن برنامه کاهش یابد.
- تأخیر در شبکه: برخی فایروالها ممکن است باعث ایجاد تأخیر در شبکه شوند، به خصوص اگر قوانین پیچیدهای داشته باشند. این تأخیر میتواند در شبکههای حساس مانند شبکههای بازی یا ویدیو کنفرانس مشکلساز باشد.
- هکرهای حرفهای: هکرهای حرفهای میتوانند با استفاده از تکنیکهای مختلف مانند تونلینگ یا تغییر آدرس IP، فایروال را دور بزنند. برای مقابله با این تهدیدات، نیاز به استفاده از ابزارهای امنیتی پیشرفتهتر است.
با این حال، فایروال همچنان یکی از مهمترین ابزارهای امنیتی است و با استفاده صحیح از آن میتوانید از شبکه خود به بهترین نحو محافظت کنید.
نکات پایانی و توصیهها
استفاده از فایروال تنها یک بخش از امنیت شبکه است. برای محافظت کامل از شبکه خود، باید از ترکیبی از ابزارهای امنیتی استفاده کنید. برخی از توصیههای کلی برای افزایش امنیت شبکه عبارتند از:
- استفاده از رمزهای قوی برای دسترسی به شبکه و دستگاهها.
- بهروزرسانی مداوم سیستمعامل و نرمافزارهای امنیتی.
- استفاده از شبکههای مجازی خصوصی (VPN) برای ارتباطات امن.
- آموزش کاربران در مورد بهترین روشهای امنیتی.
- مشاهده و تحلیل فعالیتهای شبکه برای شناسایی تهدیدات بالقوه.
در نهایت، انتخاب و تنظیم فایروال مناسب بستگی به نیازهای خاص شبکه شما دارد. اگر در مورد تنظیمات فایروال یا انتخاب نوع مناسب آن تردید دارید، میتوانید از خدمات مشاوره امنیتی شبکه استفاده کنید یا به منابع معتبری مانند تایم به تایم مراجعه کنید تا اطلاعات بیشتری کسب کنید.
با استفاده صحیح از فایروال و پیروی از بهترین روشهای امنیتی، میتوانید از شبکه خود در برابر تهدیدات سایبری محافظت کنید و از اطلاعات ارزشمند خود محافظت نمایید.