
















در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران و صاحبهای وبسایتها است. زمانی که از یک سایت خرید آنلاین استفاده میکنید یا اطلاعات شخصی خود را در یک فرم وارد میکنید، میخواهید مطمئن باشید که دادههای شما در حین انتقال به سرور، توسط افراد غیرمجاز قابل دسترسی نیستند. اینجاست که گواهی SSL وارد میشود. اما SSL چیست؟ چگونه کار میکند؟ و چرا برای هر وبسایت ضروری است؟ در این مقاله به بررسی کامل این موضوع میپردازیم و پاسخ پرسشهای مهم دربارهٔ گواهی SSL و نحوه رمزگذاری ارتباط بین سایت و کاربر را ارائه میدهیم.
گواهی SSL چیست؟
SSL مخفف Secure Sockets Layer است که به معنای «لایه ساکتهای امن» میباشد. این پروتکل امنیت ارتباطات بین مرورگر کاربر و سرور وب را تضمین میکند. گواهی SSL یک فایل دیجیتال است که هویت یک وبسایت را تأیید میکند و دادههای منتقل شده بین کاربر و سایت را رمزگذاری میکند. این گواهی توسط یک سازمان صدور گواهی (Certificate Authority یا CA) صادر میشود و نشان میدهد که وبسایت مورد نظر قابل اعتماد است.
گواهی SSL به دو دلیل اصلی استفاده میشود:
- تأیید هویت: این گواهی نشان میدهد که وبسایت متعلق به سازمان یا فردی است که ادعا میکند، و از کلاهبرداریهای آنلاین جلوگیری میکند.
- رمزگذاری دادهها: تمام اطلاعاتی که بین کاربر و سایت منتقل میشود، مانند اطلاعات کارت اعتباری، نام کاربری و رمز عبور، به صورت رمزگذاری شده ارسال میشود تا از دسترسی غیرمجاز جلوگیری شود.
چگونه گواهی SSL ارتباط بین سایت و کاربر را رمزگذاری میکند؟
فرایندی که گواهی SSL برای رمزگذاری ارتباط بین کاربر و سایت استفاده میکند، به نام Handshake یا «مذاکره» شناخته میشود. این فرایند در چند مرحله انجام میشود:
مرحله ۱: درخواست ارتباط امن
هنگامی که کاربر آدرس یک وبسایت را در مرورگر خود وارد میکند، مرورگر ابتدا با سرور وبسایت ارتباط برقرار میکند و درخواست میکند که ارتباطی امن ایجاد شود. این درخواست شامل اطلاعاتی مانند نسخه پروتکل SSL/TLS مورد استفاده، لیست الگوریتمهای رمزگذاری پشتیبانی شده و سایر پارامترهای امنیتی است.
مرحله ۲: ارسال گواهی SSL توسط سرور
سرور وبسایت در پاسخ به درخواست کاربر، گواهی SSL خود را ارسال میکند. این گواهی شامل اطلاعاتی مانند:
- نام دامنه وبسایت
- نام سازمان صادرکننده گواهی (CA)
- موسسات عمومی (Public Key)
- تاریخ انقضا گواهی
- امضای دیجیتال CA
مرورگر کاربر سپس این گواهی را بررسی میکند تا مطمئن شود که:
- گواهی توسط یک سازمان معتبر صادر شده است.
- نام دامنه در گواهی با آدرس وارد شده توسط کاربر مطابقت دارد.
- گواهی هنوز منقضی نشده است.
مرحله ۳: ایجاد کلیدهای جلسه (Session Keys)
پس از تأیید گواهی، مرورگر و سرور شروع به ایجاد کلیدهای جلسه میکنند. این کلیدها برای رمزگذاری دادههای منتقل شده بین کاربر و سایت استفاده میشوند. این کلیدها به صورت موقت و تنها برای یک جلسه ارتباطی ایجاد میشوند و پس از اتمام جلسه حذف میشوند.
در این مرحله، مرورگر یک کلید خصوصی (Private Key) ایجاد میکند و آن را با کلید عمومی سرور (که در گواهی SSL موجود است) رمزگذاری میکند. سپس این کلید رمزگذاری شده را به سرور ارسال میکند. سرور با استفاده از کلید خصوصی خود، این کلید را رمزگشایی میکند و کلیدهای جلسه را ایجاد میکند.
مرحله ۴: شروع ارتباط امن
پس از ایجاد کلیدهای جلسه، هر دو طرف (مرورگر و سرور) شروع به رمزگذاری دادههای منتقل شده با استفاده از این کلیدها میکنند. این رمزگذاری به این معنی است که حتی اگر دادهها توسط شخص ثالثی رهگیری شوند، بدون داشتن کلیدهای جلسه، قابل خواندن نیستند.
در این مرحله، کاربر میتواند با اطمینان اطلاعات خود را وارد کند، زیرا میداند که دادههایش در حین انتقال امن هستند.
چرا گواهی SSL برای وبسایتها ضروری است؟
گواهی SSL به دلایل متعددی برای هر وبسایت ضروری است:
- افزایش اعتماد کاربران: نمایش قفل و کلمه «امن» در نوار آدرس مرورگر، نشاندهنده این است که وبسایت قابل اعتماد است و کاربران بیشتر تمایل دارند در چنین سایتهایی فعالیت کنند.
- بهبود رتبهبندی در موتورهای جستجو: گوگل و سایر موتورهای جستجو، سایتهایی که از گواهی SSL استفاده میکنند را در رتبهبندی خود ترجیح میدهند.
- پیشگیری از حملات هکرها: بدون گواهی SSL، دادههای منتقل شده بین کاربر و سایت قابل رهگیری و تغییر توسط هکرها است. SSL این خطر را کاهش میدهد.
- پشتیبانی از پرداختهای آنلاین: اکثر درگاههای پرداخت مانند PayPal و Stripe، نیاز به استفاده از گواهی SSL دارند تا تراکنشهای مالی امن باشند.
چگونه میتوان گواهی SSL را برای وبسایت نصب کرد؟
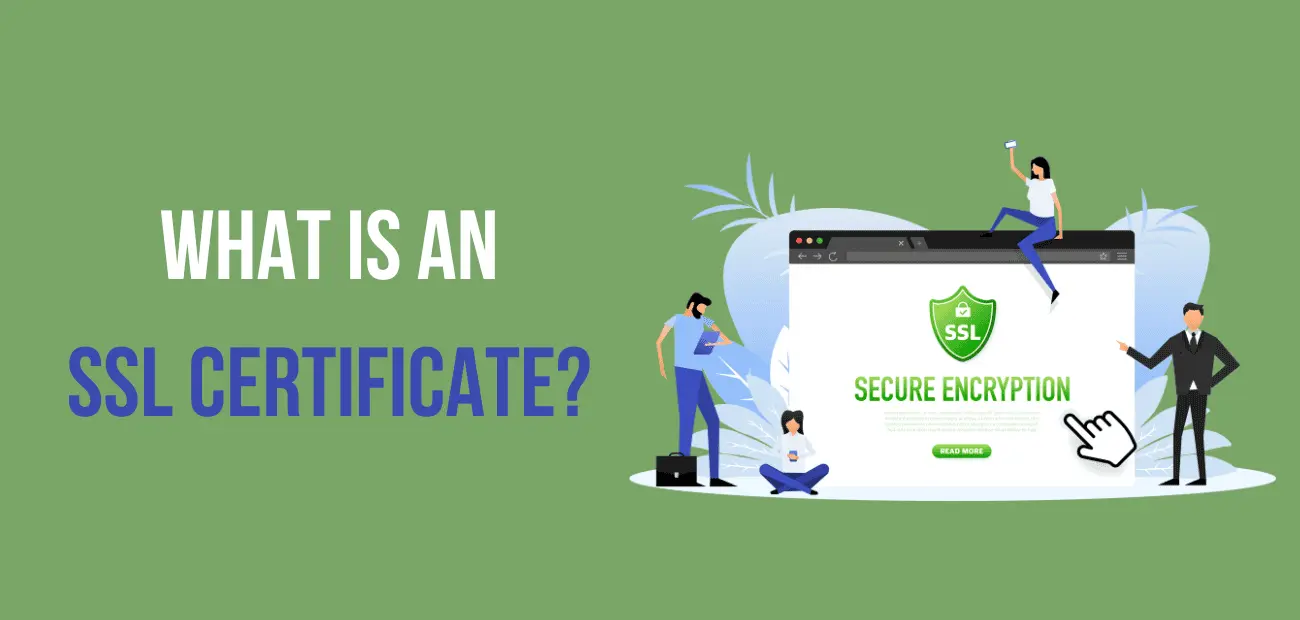
نصب گواهی SSL یک فرایند نسبتا ساده است، اما نیاز به دقت دارد. مراحل کلی نصب گواهی SSL به این صورت است:
مرحله ۱: خرید گواهی SSL
ابتدا باید یک گواهی SSL از یک سازمان صدور گواهی معتبر خریداری کنید. برخی از سازمانهای معروف شامل Let’s Encrypt، DigiCert، و Comodo هستند. گواهیهای SSL در انواع مختلفی مانند:
- Domain Validation (DV)
- Organization Validation (OV)
- Extended Validation (EV)
در دسترس هستند. برای اکثر وبسایتها، گواهی DV کافی است.
مرحله ۲: تأیید هویت
پس از خرید گواهی، باید هویت خود را تأیید کنید. این فرایند بسته به نوع گواهی متفاوت است. برای گواهی DV، تنها نیاز به تأیید مالکیت دامنه است، در حالی که برای گواهیهای OV و EV، نیاز به تأیید اطلاعات سازمانی نیز هست.
مرحله ۳: نصب گواهی SSL
پس از دریافت گواهی، باید آن را در سرور وبسایت خود نصب کنید. این فرایند بسته به نوع سرور (Apache، Nginx، IIS و غیره) متفاوت است. برای مثال، در سرور Apache، باید فایلهای گواهی و کلید خصوصی را در مسیر مناسب قرار داده و تنظیمات مربوط به SSL را در فایل پیکربندی آپاچی انجام دهید.
مرحله ۴: پیکربندی مجدد وبسایت
پس از نصب گواهی، باید وبسایت خود را برای استفاده از HTTPS پیکربندی کنید. این شامل تغییر آدرسهای داخلی، تصاویر و لینکها از HTTP به HTTPS است. همچنین باید فایلهای robots.txt و sitemap.xml را نیز به روز کنید.
مرحله ۵: تست و تأیید
در آخر، باید اطمینان حاصل کنید که گواهی SSL به درستی نصب شده و وبسایت شما به صورت امن کار میکند. میتوانید از ابزارهای آنلاین مانند SSL Labs یا گوگل PageSpeed Insights استفاده کنید تا عملکرد گواهی SSL خود را بررسی کنید.
پرسشهای متداول دربارهٔ گواهی SSL
در این بخش به برخی از پرسشهای متداول دربارهٔ گواهی SSL پاسخ میدهیم:
۱. آیا گواهی SSL فقط برای سایتهای تجاری ضروری است؟
خیر، هر وبسایتی که اطلاعات کاربران را جمعآوری میکند، حتی وبلاگهای شخصی یا سایتهای غیر تجاری، باید از گواهی SSL استفاده کند. این امر به ویژه زمانی مهم است که کاربران اطلاعات شخصی خود را وارد میکنند.
۲. آیا گواهی SSL میتواند امنیت وبسایت را بهطور کامل تضمین کند؟
گواهی SSL تنها ارتباط بین کاربر و سرور را امن میکند. برای امنیت کامل وبسایت، باید اقدامات امنیتی دیگری مانند استفاده از نرمافزارهای ضد ویروس، بهروزرسانی منظم سیستم، و آموزش کاربران در مورد امنیت سایبری نیز انجام شود.
۳. آیا گواهی SSL میتواند سرعت وبسایت را کاهش دهد؟
در گذشته، استفاده از گواهی SSL ممکن بود باعث کاهش سرعت وبسایت شود، اما با پیشرفت فناوری و بهبود الگوریتمهای رمزگذاری، این مشکل به حداقل رسیده است. امروزه، استفاده از گواهی SSL تأثیر کمی بر سرعت وبسایت دارد.
۴. چگونه میتوانم مطمئن شوم که گواهی SSL من معتبر است؟
میتوانید با کلیک بر روی نماد قفل در نوار آدرس مرورگر، اطلاعات گواهی SSL را مشاهده کنید. همچنین میتوانید از ابزارهای آنلاین مانند SSL Checker استفاده کنید تا اعتبار گواهی خود را بررسی کنید.
نتیجهگیری
گواهی SSL یک جزء اساسی برای امنیت وبسایتها است. این گواهی نه تنها ارتباط بین کاربر و سایت را رمزگذاری میکند، بلکه اعتماد کاربران را افزایش میدهد و رتبهبندی سایت در موتورهای جستجو را بهبود میبخشد. با نصب گواهی SSL و پیروی از بهترین روشهای امنیتی، میتوانید از اطلاعات کاربران خود محافظت کرده و تجربهای امن و بدون نگرانی برای آنها فراهم کنید.
اگر به دنبال اطلاعات بیشتر دربارهٔ امنیت وبسایتها و روشهای بهبود آن هستید، میتوانید در تایم به تایم مقالات مرتبط را مطالعه کنید.