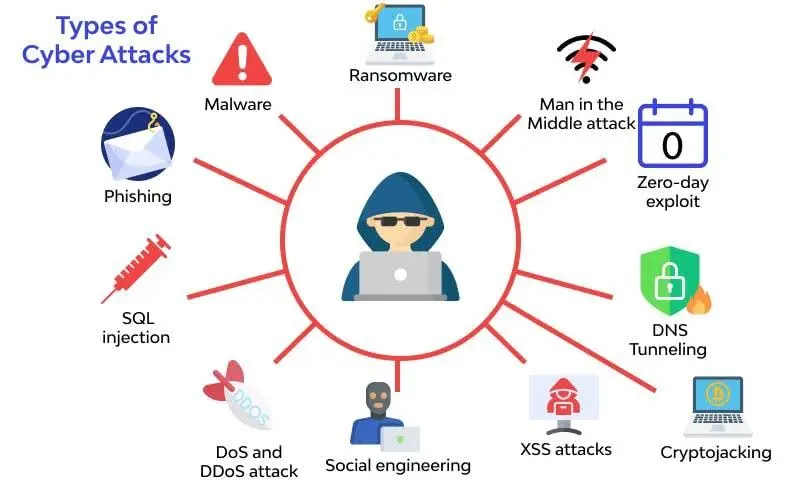
در چند سال گذشته، هوش مصنوعی از یک مفهوم علمی به یک ابزاری تبدیل شده که در همه جنبههای زندگی ما تأثیر میگذارد. اما یکی از جنبههایی که هوش مصنوعی به شدت آن را تغییر داده، حوزه امنیت سایبری است. حملات سایبری همواره در حال تکامل بودهاند، اما با ورود هوش مصنوعی، این حملات به پیچیدگیهای جدیدی دست یافتهاند که تشخیص و مقابله با آنها برای سازمانها و افراد عادی چالشبرانگیزتر شده است.
هوش مصنوعی چگونه حملات سایبری را پیچیدهتر میکند؟ این فناوری نه تنها به مهاجمها امکان میدهد تا سریعتر و دقیقتر عمل کنند، بلکه توانایی آنها را برای شناسایی نقاط ضعف سیستمها و ایجاد استراتژیهای جدید افزایش میدهد. در این مقاله، به بررسی این موضوع میپردازیم که چگونه هوش مصنوعی حملات سایبری را تغییر داده و چه راههایی برای مقابله با این تهدیدهای جدید وجود دارد.
هوش مصنوعی در دست مهاجمها
یکی از اصلیترین کاربردهای هوش مصنوعی در حملات سایبری، استفاده از آن برای خودکار کردن فرآیندهای حمله است. مهاجمها با استفاده از الگوریتمهای یادگیری ماشین، میتوانند حملات خود را به صورت خودکار و با سرعت بسیار بالایی انجام دهند. برای مثال، رباتهای هوشمند میتوانند هزاران آدرس ایمیل یا رمز عبور را در ثانیه تست کنند تا به حسابهای کاربری دسترسی پیدا کنند. این روش به نام “بروت فورس هوشمند” شناخته میشود و بسیار مؤثرتر از روشهای سنتی است.
همچنین، هوش مصنوعی میتواند برای شناسایی نقاط ضعف در سیستمهای مختلف استفاده شود. با تحلیل دادههای گسترده، الگوریتمها میتوانند vulnerabilites (نقاط ضعف) را در نرمافزارها، شبکهها یا حتی سختافزارها شناسایی کنند که قبلاً ممکن بود توسط انسانها تشخیص داده نشوند. این امر باعث میشود مهاجمها بتوانند با دقت بیشتری به سیستمهای هدف حمله کنند.
یکی دیگر از کاربردهای هوش مصنوعی در حملات سایبری، استفاده از آن برای ایجاد حملات هدفمند و شخصیسازی شده است. با تحلیل دادههای شخصی مانند فعالیتهای شبکهای، پستهای اجتماعی یا حتی اطلاعات مالی، مهاجمها میتوانند حملات خود را به گونهای طراحی کنند که برای هر فرد یا سازمان خاص، جذابیت بیشتری داشته باشد. این نوع حملات به نام “فیشینگ هوشمند” یا “سوشال انجینئری پیشرفته” شناخته میشوند و بسیار سختتر از روشهای سنتی قابل تشخیص هستند.
چالشهای جدید در امنیت سایبری
با افزایش استفاده از هوش مصنوعی در حملات سایبری، سازمانها و افراد با چالشهای جدیدی روبرو هستند. یکی از این چالشها، سرعت و حجم حملات است. به دلیل خودکار شدن فرآیندها، مهاجمها میتوانند در مدت زمان بسیار کوتاهی تعداد زیادی از حملات را انجام دهند که تشخیص و پاسخگویی به آنها برای سیستمهای امنیتی سنتی بسیار دشوار است.
چالش دیگر، پیچیدگی حملات است. با استفاده از هوش مصنوعی، مهاجمها میتوانند حملات ترکیبی و چندلایهای ایجاد کنند که شامل ترکیبی از روشهای مختلف مانند فیشینگ، مالویر و حملات شبکهای است. این نوع حملات به دلیل ترکیبی بودن، تشخیص و تحلیل آنها برای متخصصان امنیت سایبری بسیار سختتر شده است.
همچنین، هوش مصنوعی میتواند برای ایجاد حملات پیشبینینشده استفاده شود. الگوریتمهای یادگیری ماشین میتوانند با تحلیل دادههای گذشته، رفتارهای جدیدی را پیشبینی و طراحی کنند که قبلاً دیده نشدهاند. این امر باعث میشود که سیستمهای امنیتی سنتی که بر اساس الگوریتمهای ثابت کار میکنند، نتوانند به درستی به این تهدیدها پاسخ دهند.
راهکارهای مقابله با حملات سایبری هوشمند
در مقابل پیچیدگیهای جدید ایجاد شده توسط هوش مصنوعی، سازمانها و افراد باید راهکارهای جدیدی را برای محافظت از خود در نظر بگیرند. یکی از مهمترین راهکارها، استفاده از سیستمهای امنیتی هوشمند است. این سیستمها با استفاده از الگوریتمهای یادگیری ماشین، میتوانند رفتارهای مشکوک را شناسایی و به صورت خودکار به آنها پاسخ دهند. برای مثال، سیستمهای تشخیص نفوذ (IDS) و جلوگیری از نفوذ (IPS) میتوانند با استفاده از هوش مصنوعی، حملات را در زمان واقعی تشخیص و خنثی کنند.
همچنین، آموزش و آگاهیبخشی به کارکنان در مورد خطرات جدید سایبری بسیار مهم است. بسیاری از حملات سایبری از طریق فیشینگ یا سوشال انجینئری آغاز میشوند، و آموزش کارکنان در مورد شناسایی این حملات میتواند به کاهش موفقیت آنها کمک کند. سازمانها میتوانند با برگزاری کارگاهها و آموزشهای دورهای، سطح آگاهی کارکنان خود را در این زمینه افزایش دهند.
استفاده از روشهای احراز هویت چندعاملی (MFA) نیز یکی از راهکارهای مؤثر برای مقابله با حملات هوشمند است. این روشها با نیاز به تأیید هویت از طریق چندین روش مختلف، مانند رمز عبور، کد تأیید دو مرحلهای و شناسایی زیستی، امنیت بیشتری را فراهم میکنند و احتمال دسترسی غیرمجاز را کاهش میدهند.
به روزرسانی و پچ کردن نرمافزارها نیز یکی از اصول اساسی امنیت سایبری است. بسیاری از حملات سایبری از طریق استفاده از vulnerabilites (نقاط ضعف) شناخته شده در نرمافزارها انجام میشوند. بنابراین، به روزرسانی مداوم نرمافزارها و سیستمعاملها میتواند به کاهش خطر حملات کمک کند.
هوش مصنوعی در خدمت امنیت سایبری
در حالی که هوش مصنوعی میتواند برای انجام حملات سایبری استفاده شود، این فناوری همچنین میتواند در خدمت امنیت سایبری قرار گیرد. سازمانها میتوانند از هوش مصنوعی برای تحلیل دادههای امنیتی، شناسایی تهدیدهای جدید و پیشبینی حملات آینده استفاده کنند. برای مثال، سیستمهای هوشمند میتوانند با تحلیل ترافیک شبکه، رفتارهای مشکوک را شناسایی و قبل از وقوع حمله، اقدامات پیشگیرانه انجام دهند.
همچنین، هوش مصنوعی میتواند برای بهبود مدیریت پاسخ به حوادث سایبری (Incident Response) استفاده شود. با استفاده از الگوریتمهای یادگیری ماشین، سازمانها میتوانند سریعتر و دقیقتر به حوادث سایبری پاسخ دهند و زمان بازیابی سیستمها را کاهش دهند.
استفاده از هوش مصنوعی در امنیت سایبری همچنین میتواند به کاهش هزینهها و افزایش کارایی کمک کند. با خودکار کردن فرآیندهای تحلیل و پاسخگویی، سازمانها میتوانند منابع خود را بهتر مدیریت کنند و بر روی مسائل مهمتر تمرکز کنند.
آینده امنیت سایبری در عصر هوش مصنوعی
با پیشرفتهای سریع در زمینه هوش مصنوعی، آینده امنیت سایبری به شدت تحت تأثیر این فناوری قرار خواهد گرفت. از یک سو، مهاجمها از هوش مصنوعی برای افزایش قدرت حملات خود استفاده خواهند کرد، و از سوی دیگر، متخصصان امنیت سایبری نیز باید از این فناوری برای بهبود دفاعهای خود استفاده کنند.
یکی از مهمترین چالشهای آینده، رقابت بین مهاجمها و دفاعکنندگان در استفاده از هوش مصنوعی است. این رقابت به نام “جنگ هوش مصنوعی” شناخته میشود و در آن هر دو طرف سعی دارند تا از آخرین تکنولوژیها برای برتری استفاده کنند. در این شرایط، همکاری بین سازمانها، دولتها و متخصصان امنیت سایبری برای ایجاد راهکارهای مشترک بسیار مهم خواهد بود.
همچنین، توسعه استانداردهای جدید برای استفاده از هوش مصنوعی در امنیت سایبری ضروری است. این استانداردها میتوانند به سازمانها کمک کنند تا بهترین روشها را برای استفاده از این فناوری در زمینههای مختلف امنیتی شناسایی و پیادهسازی کنند.
در نهایت، آموزش و توسعه مهارتهای جدید در زمینه هوش مصنوعی و امنیت سایبری برای متخصصان این حوزه بسیار مهم است. با تغییرات سریع در این زمینه، نیاز به آموزشهای مداوم و به روزرسانی دانش وجود دارد تا بتوانند با تهدیدهای جدید مقابله کنند.
برای اطلاعات بیشتر در مورد چگونگی استفاده از هوش مصنوعی در امنیت سایبری و راهکارهای جدید برای محافظت از سیستمها، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.