
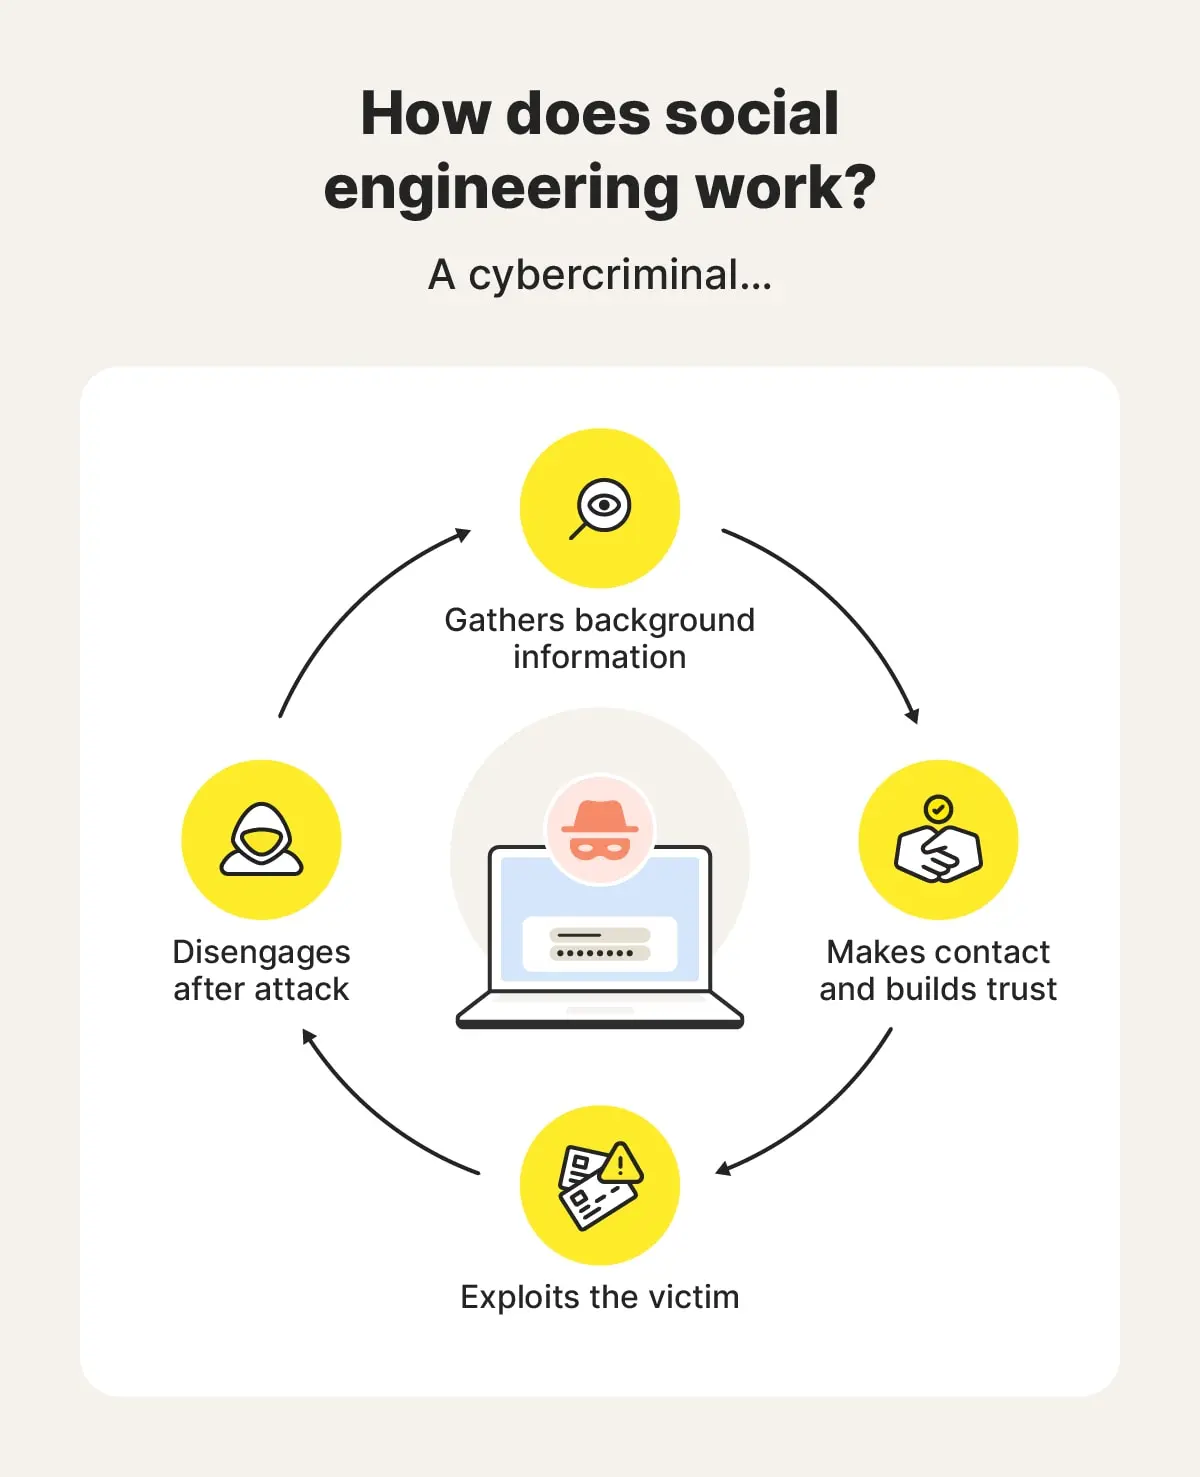
در دنیای دیجیتال امروز، امنیت اطلاعات و حفاظت از دادههای شخصی به یکی از مهمترین نگرانیهای افراد و سازمانها تبدیل شده است. اگرچه بسیاری از مردم فکر میکنند که تنها راه نفوذ به اطلاعات شخصی، استفاده از نرمافزارهای مخرب یا هک سیستمها است، اما واقعیت این است که یکی از رایجترین و مؤثرترین روشهای نفوذ، مهندسی اجتماعی است. این روش که بر اساس بهرهبرداری از رفتار انسانی و اعتماد افراد بنا شده است، میتواند به مهاجمان اجازه دهد تا بدون نیاز به مهارتهای فنی پیشرفته، به اطلاعات حساس دسترسی پیدا کنند.
مهندسی اجتماعی چیست؟
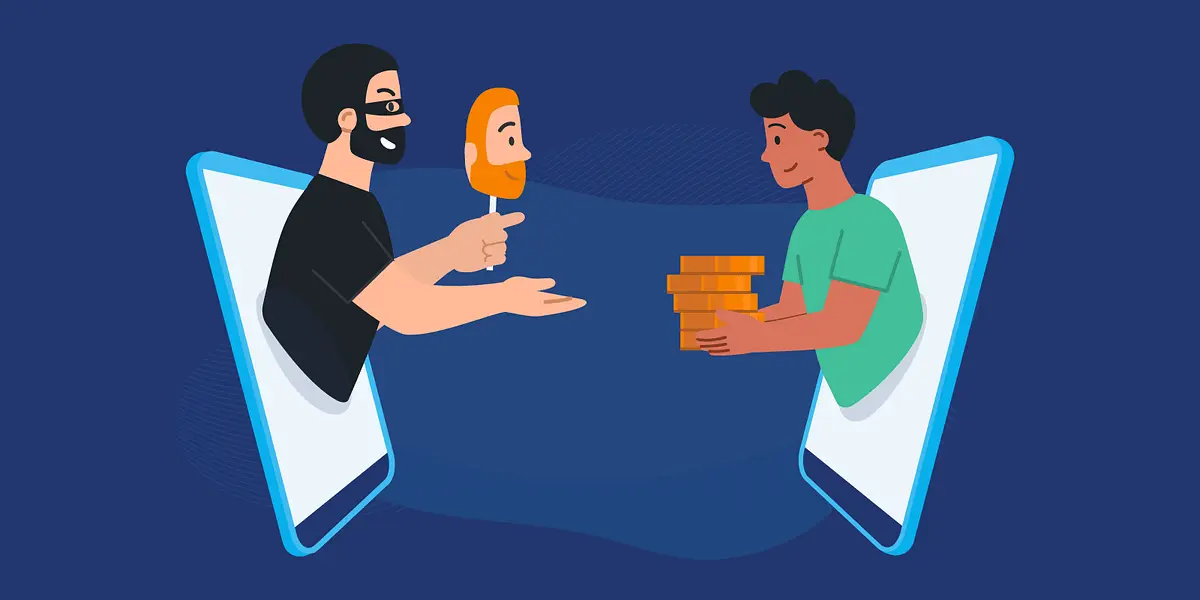
مهندسی اجتماعی یک روش روانشناختی است که مهاجمان برای فریب افراد و استخراج اطلاعات شخصی یا مالی از آنها استفاده میکنند. در این روش، مهاجم با استفاده از تکنیکهای مختلف، مانند ایجاد اعتماد، ایجاد احساس اضطراری یا استفاده از ترس، افراد را به انجام اقداماتی ترغیب میکند که در نهایت منجر به افشای اطلاعات حساس میشود. این روش میتواند در محیطهای فیزیکی یا دیجیتال به کار رود و در هر دو صورت، هدف نهایی آن بهرهبرداری از اعتماد و روانشناسی انسان است.
مهندسی اجتماعی بر این اصل بنا شده است که انسانها بهطور طبیعی به یکدیگر اعتماد میکنند و تمایل دارند تا با همکاری و کمک به دیگران، روابط اجتماعی خود را تقویت کنند. مهاجمان از این ویژگی انسانی استفاده میکنند و با ایجاد موقعیتهایی که نیاز به اعتماد دارند، افراد را فریب میدهند. برای مثال، یک مهاجم ممکن است خود را به عنوان یک کارمند شرکت معرفی کند و از فردی بخواهد که اطلاعات شخصی یا رمز عبور خود را فاش کند.
چگونه مهاجمان از اعتماد انسان سوءاستفاده میکنند؟
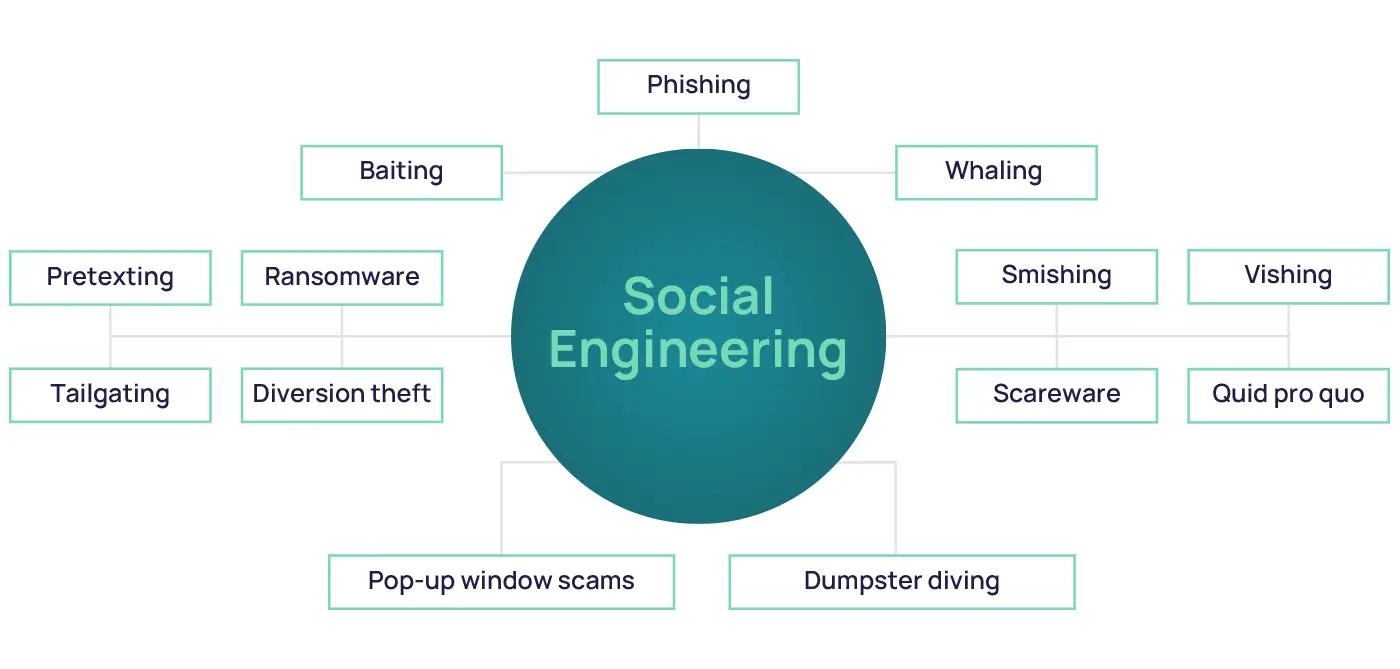
مهاجمان با استفاده از تکنیکهای مختلف، سعی میکنند اعتماد افراد را به دست آورند و سپس از آن سوءاستفاده کنند. برخی از روشهای رایج شامل:
- ایجاد احساس اضطراری: مهاجمان ممکن است شرایطی را ایجاد کنند که فرد احساس کند باید بلافاصله اقدام کند، مانند دریافت یک ایمیل فریبنده که ادعا میکند حساب کاربری فرد در خطر است و باید فوراً اطلاعات خود را به روزرسانی کند.
- استفاده از نقشهای معتبر: مهاجم ممکن است خود را به عنوان یک فرد معتبر، مانند یک کارمند شرکت، یک مقام دولتی یا حتی یک دوست یا آشنایی معرفی کند تا اعتماد فرد را جلب کند.
- استفاده از ترس یا ترغیب: مهاجمان ممکن است از ترس یا ترغیب استفاده کنند، مانند تهدید به بستن حساب یا ارائه جایزهای که نیاز به اطلاعات شخصی دارد.
- استفاده از اطلاعات عمومی: مهاجمان ممکن است با استفاده از اطلاعات عمومی که در شبکههای اجتماعی یا سایر منابع در دسترس است، فرد را فریب دهند و به او حس کنند که اطلاعاتی که میخواهند، بیاهمیت یا عمومی است.
این تکنیکها اغلب در کنار یکدیگر استفاده میشوند تا تأثیر بیشتری داشته باشند. برای مثال، یک مهاجم ممکن است خود را به عنوان یک کارمند بانک معرفی کند و ادعا کند که حساب فرد در خطر است و باید فوراً اطلاعات خود را به روزرسانی کند. در این صورت، فرد ممکن است بدون فکر کردن به جزئیات، اطلاعات خود را فاش کند.
چگونه میتوان از مهندسی اجتماعی محافظت کرد؟
با آگاهی از تکنیکهای مهندسی اجتماعی و روشهای حفاظت از خود، میتوانید خطرات مربوط به این روش را به حداقل برسانید. برخی از راهکارهای مؤثر شامل:
- آگاهی و آموزش: آگاهی از روشهای مهندسی اجتماعی و آموزش به دیگران، اولین گام برای محافظت در برابر این تهدید است. با شناخت تکنیکهای رایج، میتوانید بهتر از آنها محافظت کنید.
- دقت در اطلاعات: هرگز اطلاعات شخصی یا مالی خود را به افراد ناشناس یا غیرمعتبر فاش نکنید. حتی اگر فرد ادعا کند که از یک سازمان معتبر است، همیشه باید از هویت او اطمینان حاصل کنید.
- استفاده از احساسات: مهاجمان اغلب از احساسات مانند ترس، هیجان یا احساس اضطراری استفاده میکنند. اگر احساس میکنید که تحت فشار قرار گرفتهاید یا احساسی مانند ترس یا هیجان در شما ایجاد شده است، باید دقت بیشتری داشته باشید.
- تایید هویت: در صورت دریافت درخواستی برای افشای اطلاعات، همیشه هویت فرد یا سازمان را تایید کنید. برای مثال، اگر ایمیلی دریافت کردهاید که ادعا میکند از یک بانک است، میتوانید با تماس مستقیم با بانک، از صحت آن اطمینان حاصل کنید.
- استفاده از ابزارهای امنیتی: استفاده از ابزارهای امنیتی مانند نرمافزارهای ضدویروس، مدیریت رمز عبور و احراز هویت دو مرحلهای میتواند در محافظت در برابر مهندسی اجتماعی مؤثر باشد.
همچنین، در محیطهای سازمانی، آموزش کارکنان در مورد مهندسی اجتماعی و روشهای محافظت در برابر آن بسیار مهم است. سازمانها باید سیاستهای امنیتی واضحی داشته باشند و کارکنان را در مورد خطرات مهندسی اجتماعی آگاه کنند.
نمونههای واقعی مهندسی اجتماعی
مهندسی اجتماعی در دنیای واقعی به صورتهای مختلفی رخ میدهد. برای مثال:
- یک فرد ممکن است به عنوان یک کارمند فنی به شما نزدیک شود و ادعا کند که نیاز به دسترسی به سیستم شما دارد، در حالی که در واقع قصد دارد اطلاعات شما را دزدید.
- ایمیلهای فریبنده که ادعا میکنند از یک سازمان معتبر هستند و از شما میخواهند که اطلاعات شخصی یا مالی خود را فاش کنید.
- فریبهای تلفنی که در آن مهاجم خود را به عنوان یک مقام دولتی یا یک سازمان مالی معرفی میکند و از شما میخواهد که اطلاعات حساس خود را فاش کنید.
در این موارد، مهم است که دقت داشته باشید و از افشای اطلاعات خودداری کنید، مگر اینکه از هویت فرد یا سازمان کاملاً مطمئن باشید.
چگونه میتوان به دیگران آموزش داد؟
آموزش دیگران در مورد مهندسی اجتماعی و روشهای محافظت در برابر آن، یکی از بهترین راهها برای کاهش خطرات است. برخی از روشهای مؤثر برای آموزش شامل:
- ورکشاپها و سمینارهای آموزشی: برگزاری ورکشاپها و سمینارهایی که در آنها به روشهای مهندسی اجتماعی و روشهای محافظت در برابر آن پرداخته میشود، میتواند بسیار مؤثر باشد.
- مقالات و راهنماهای آموزشی: انتشار مقالات و راهنماهای آموزشی در مورد مهندسی اجتماعی و روشهای محافظت در برابر آن، میتواند به افراد کمک کند تا آگاهی بیشتری پیدا کنند.
- آزمایشهای امنیتی: انجام آزمایشهای امنیتی مانند فیشینگ یا مهندسی اجتماعی کنترل شده، میتواند به افراد کمک کند تا بهتر درک کنند که چگونه میتوانند فریب بخورند و چگونه میتوانند از خود محافظت کنند.
- آموزش در محیط کار: در محیطهای سازمانی، آموزش کارکنان در مورد مهندسی اجتماعی و روشهای محافظت در برابر آن، میتواند بسیار مؤثر باشد.
همچنین، استفاده از مثالهای واقعی و داستانهای واقعی میتواند به افراد کمک کند تا بهتر درک کنند که چگونه میتوانند فریب بخورند و چگونه میتوانند از خود محافظت کنند.
نتیجهگیری
مهندسی اجتماعی یکی از مؤثرترین روشهای نفوذ به اطلاعات شخصی و مالی است. با آگاهی از این روشها و روشهای محافظت در برابر آنها، میتوانید خطرات مربوط به مهندسی اجتماعی را به حداقل برسانید. آموزش خود و دیگران در مورد این روشها و روشهای محافظت در برابر آنها، اولین گام برای ایجاد یک محیط امنتر است.
برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای محافظت در برابر تهدیدات مختلف، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.