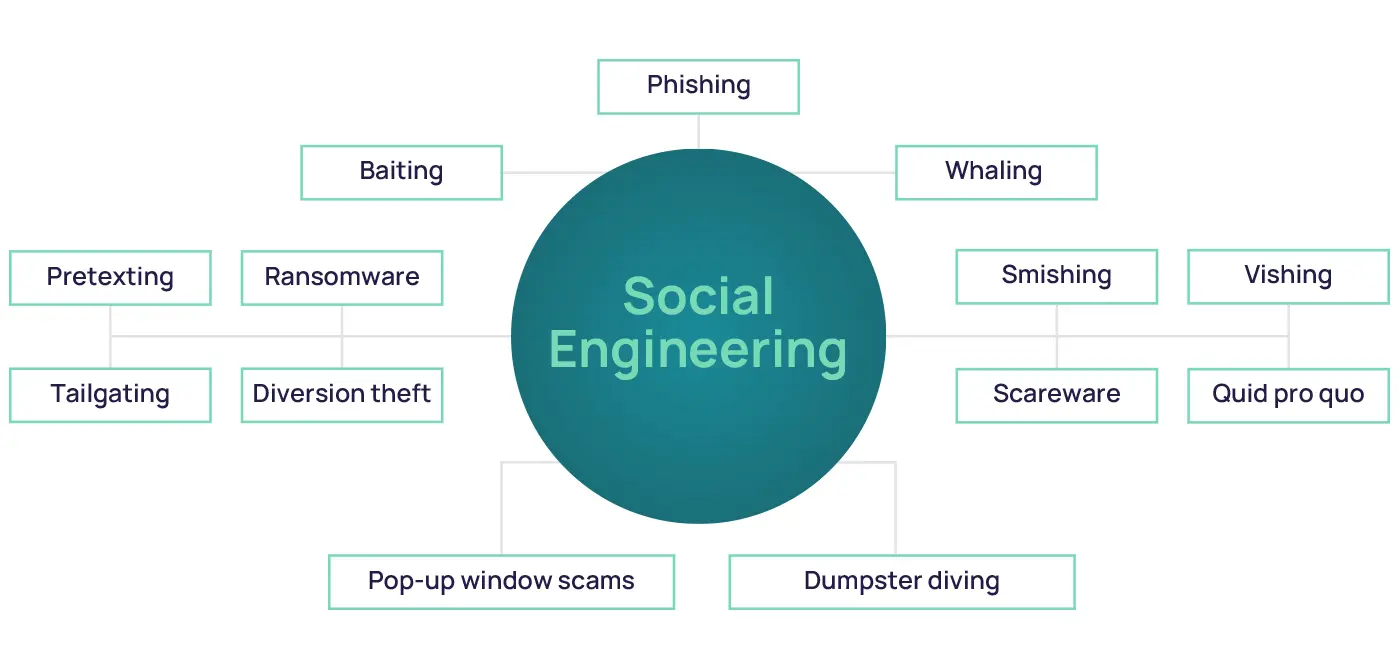
در دنیای دیجیتال امروز، امنیت اطلاعات و حفاظت از دادههای شخصی به یکی از مهمترین نگرانیهای افراد تبدیل شده است. اما یکی از خطرناکترین روشهای نفوذ به سیستمها و فریب کاربران، مهندسی اجتماعی است. این روش که بر اساس روانشناسی و رفتار انسانی کار میکند، مهاجمان را قادر میسازد تا با استفاده از ترفندهای مختلف، اطلاعات حساس را از افراد به دست آورند یا آنها را به انجام اقداماتی که در نهایت به ضررشان میانجامد، ترغیب کنند.
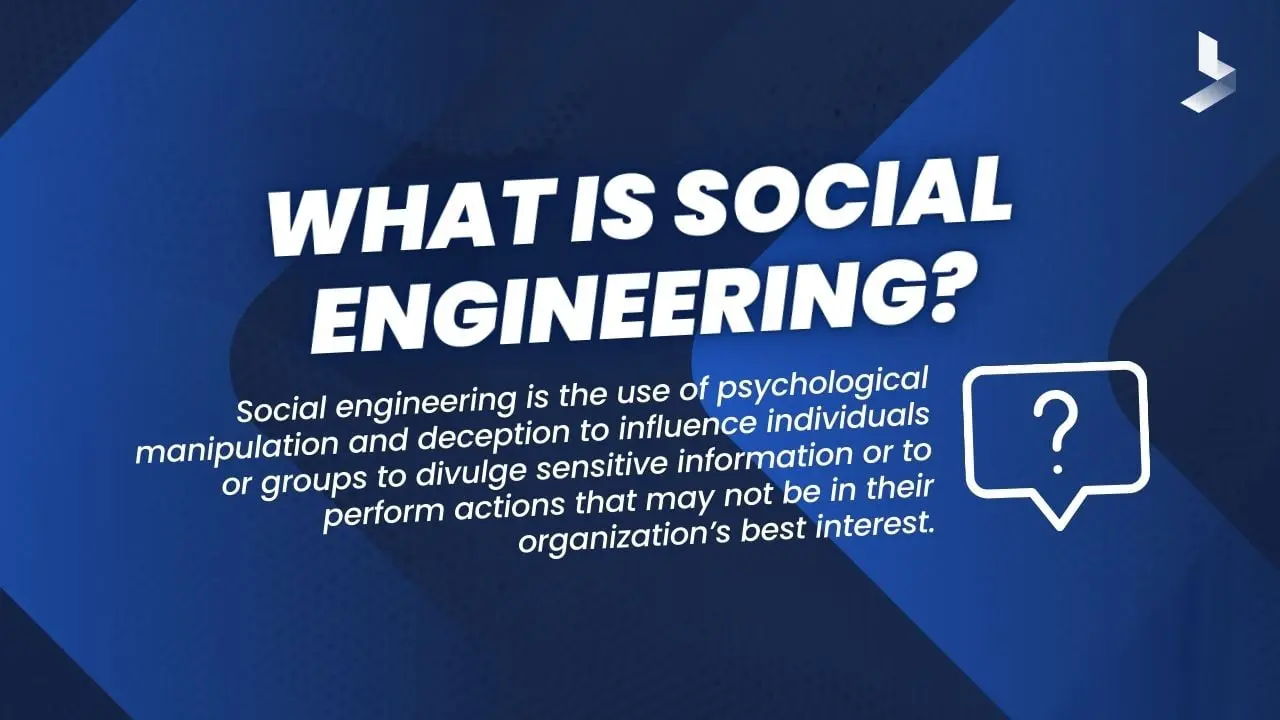
مهندسی اجتماعی چیست؟ این روش شامل استفاده از ترفندهای روانشناختی، فریب و حتی تهدید برای دسترسی به اطلاعات محرمانه یا انجام اقدامات غیرمعمول است. مهاجمان با استفاده از این روش، سعی میکنند اعتماد کاربران را به دست آورند و آنها را به انجام کارهایی که در واقع برای خودشان مضر است، وادار کنند. این روش میتواند از طریق ایمیل، تلفن، شبکههای اجتماعی یا حتی در تعاملات حضوری انجام شود.
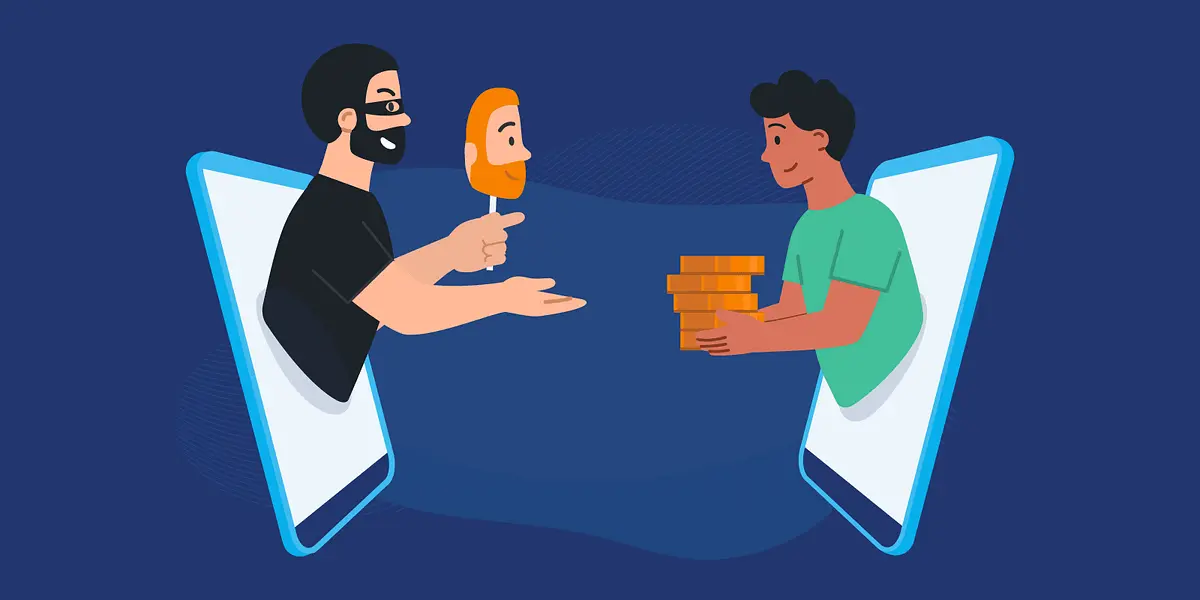
چگونه مهاجمان کاربران را فریب میدهند؟
مهاجمان با استفاده از روشهای مختلفی سعی میکنند کاربران را فریب دهند. برخی از این روشها عبارتند از:
- فریب ایمیلی: ارسال ایمیلهای جعلی که به نظر واقعی میرسند و کاربر را ترغیب به کلیک بر روی لینکهای مشکوک یا دانلود فایلهای مخرب میکنند.
- فریب تلفنی: تماسهای تلفنی از سوی افراد یا سازمانهایی که خود را به عنوان پشتیبانی فنی یا بانک معرفی میکنند و کاربر را مجبور به ارائه اطلاعات شخصی یا مالی میکنند.
- فریب شبکههای اجتماعی: ایجاد حسابهای جعلی در شبکههای اجتماعی و ایجاد ارتباط با کاربران برای دسترسی به اطلاعات شخصی یا فریب آنها به انجام اقدامات غیرمعمول.
- فریب حضوری: استفاده از روشهای مختلف برای دسترسی به اطلاعات شخصی یا فریب افراد در محیطهای فیزیکی مانند بانکها یا مراکز خرید.
یکی از روشهای رایج مهندسی اجتماعی، استفاده از حس ترس یا فریب در کاربران است. مهاجمان ممکن است ادعا کنند که حساب کاربری کاربر هک شده است یا اطلاعات مالی او در خطر است و برای حل مشکل، نیاز به اطلاعات شخصی یا پرداخت هزینه دارند. این روشها اغلب با ایجاد حس اورژانس و فوریتی در کاربر، او را مجبور به انجام اقداماتی میکنند که در واقع برای خودشان مضر است.
چگونه میتوان از مهندسی اجتماعی محافظت کرد؟
برای محافظت در برابر مهندسی اجتماعی، باید به چند نکته اساسی توجه کرد:
- هشدار در برابر ایمیلها و پیامهای مشکوک: همیشه قبل از کلیک بر روی لینکها یا دانلود فایلها، از صحت منبع مطمئن شوید. اگر ایمیلی به نظر مشکوک میرسد، بهتر است آن را حذف کنید یا به سازمان مربوطه گزارش دهید.
- توجه به جزئیات: مهاجمان اغلب از جزئیات کوچک برای فریب استفاده میکنند. برای مثال، ممکن است در ایمیل یا پیام، نام شما یا اطلاعات شخصی دیگری را به درستی ذکر کنند تا به نظر واقعیتر برسد. اما باید به جزئیات دیگر مانند آدرس ایمیل، زبان و سبک نوشتاری توجه کنید.
- عدم افشای اطلاعات شخصی: هرگز اطلاعات شخصی یا مالی خود را به افراد یا سازمانهای ناشناس یا مشکوک ندهید. حتی اگر ادعا کنند از یک سازمان معتبر هستند، بهتر است ابتدا از طریق کانالهای رسمی با آنها تماس بگیرید.
- استفاده از نرمافزارهای امنیتی: نصب نرمافزارهای ضدویروس و ضداسپایور میتواند در شناسایی و جلوگیری از حملات مهندسی اجتماعی کمک کند.
- آموزش و آگاهی: آگاهی از روشهای مهندسی اجتماعی و آموزش به دیگران میتواند در کاهش خطرات این حملات بسیار مؤثر باشد.
همچنین، در صورت دریافت ایمیل یا پیام مشکوک، میتوانید از خدمات گزارشدهی سازمانهای امنیتی مانند پلیس سایبری یا شرکتهای ارائهدهنده خدمات اینترنتی استفاده کنید. این سازمانها میتوانند در شناسایی و جلوگیری از حملات مهندسی اجتماعی کمک کنند.
چگونه میتوانیم تصمیمات بهتری بگیریم؟
برای تصمیمگیری بهتر در برابر حملات مهندسی اجتماعی، باید به چند نکته کلیدی توجه کرد:
- تأیید دوگانه: قبل از انجام هرگونه اقدامی که شامل ارائه اطلاعات شخصی یا مالی است، از طریق کانالهای رسمی با سازمان مربوطه تماس بگیرید و صحت اطلاعات را تأیید کنید.
- استفاده از حس критиک: همیشه با شک و تردید به ایمیلها، پیامها و تماسهای مشکوک نگاه کنید. اگر چیزی به نظر شما مشکوک میآید، بهتر است از انجام آن خودداری کنید.
- بررسی منابع: قبل از کلیک بر روی لینکها یا دانلود فایلها، آدرس وبسایت یا منبع فایل را بررسی کنید. اگر آدرس به نظر مشکوک یا غیرمعمول است، بهتر است از آن خودداری کنید.
- استفاده از رمزهای قوی: استفاده از رمزهای قوی و متفاوت برای حسابهای مختلف میتواند در کاهش خطرات مهندسی اجتماعی کمک کند.
در نهایت، آگاهی و آموزش مداوم در زمینه مهندسی اجتماعی میتواند به شما کمک کند تا در برابر حملات مختلف محافظت کنید. با توجه به این نکات و استفاده از روشهای امنیتی مناسب، میتوانید از خود و اطلاعات شخصی خود در برابر مهاجمان محافظت کنید.
چه زمانی باید به سازمانهای امنیتی گزارش دهیم؟
اگر شما یا کسی که میشناسید، قربانی یک حمله مهندسی اجتماعی شده است، باید فوراً اقدام کنید. گزارشدهی به سازمانهای مربوطه میتواند در جلوگیری از آسیبهای بیشتر و شناسایی مهاجمان کمک کند. برخی از مواردی که باید گزارش داده شوند عبارتند از:
- دریافت ایمیل یا پیامهای مشکوک که شامل لینکهای مخرب یا درخواست اطلاعات شخصی هستند.
- تماسهای تلفنی یا پیامهای فریبکارانه که ادعا میکنند از سازمانهای رسمی هستند.
- دریافت فایلهای مشکوک یا لینکهایی که به نظر غیرمعمول میرسند.
- دریافت پیامهایی که شامل تهدید یا فشار برای انجام اقداماتی هستند.
در صورت مشاهده هر یک از این موارد، میتوانید به سازمانهای امنیتی مانند پلیس سایبری یا شرکتهای ارائهدهنده خدمات اینترنتی گزارش دهید. این سازمانها میتوانند در شناسایی و جلوگیری از حملات مهندسی اجتماعی کمک کنند.
برای اطلاعات بیشتر در مورد روشهای مختلف مهندسی اجتماعی و نحوه محافظت در برابر آنها، میتوانید به مقالات و راهنماهای موجود در تایم به تایم مراجعه کنید. این منابع میتوانند به شما کمک کنند تا بهتر از خود و اطلاعات شخصی خود محافظت کنید.