
















در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران اینترنت است. یکی از رایجترین روشهای حمله به اطلاعات شخصی، فیشینگ است. فیشینگ به معنای تلاش برای بدست آوردن اطلاعات حساس مانند نام کاربری، رمز عبور، اطلاعات کارت اعتباری یا سایر دادههای شخصی از طریق روشهای گمراهکننده است. این حملهها اغلب از طریق ایمیل، پیامک، شبکههای اجتماعی یا حتی سایتهای جعلی انجام میشود. در این مقاله به بررسی دقیق فیشینگ، روشهای تشخیص پیامها و سایتهای جعلی و پاسخ به پرسشهای مهم در این زمینه میپردازیم.
فیشینگ چیست؟
فیشینگ به معنای «ماشینچال» یا «دستکاری» است و در دنیای سایبری به روشهایی گفته میشود که هکرها از طریق آنها سعی میکنند اطلاعات شخصی یا مالی کاربران را بدست آورند. این روشها اغلب شامل ارسال پیامهای گمراهکننده از طریق ایمیل، پیامک، شبکههای اجتماعی یا حتی تماس تلفنی است. هدف اصلی فیشینگ، فریب دادن کاربر برای کلیک کردن بر روی لینکهای مشکوک یا وارد کردن اطلاعات شخصی در صفحات جعلی است.
هکرها برای انجام فیشینگ از روشهای مختلفی استفاده میکنند. یکی از رایجترین روشها، ارسال ایمیل یا پیامکهایی است که به نظر رسمی و معتبر میرسند، مانند ایمیلهای اداری، بانکی یا حتی از سوی شرکتهای معروف. این پیامها اغلب شامل لینکهایی هستند که به سایتهای جعلی هدایت میکنند یا فایلهای مخرب را دانلود میکنند.
چگونه پیامهای فیشینگ را تشخیص دهیم؟
تشخیص پیامهای فیشینگ میتواند از شما در برابر خطرات احتمالی محافظت کند. در این بخش به برخی از نشانههای رایج فیشینگ در پیامها میپردازیم:
- آدرس ایمیل یا شماره تلفن ناشناخته: اگر ایمیلی از آدرس ایمیل ناشناخته یا شماره تلفنی غیرمعمول دریافت کنید، باید با احتیاط بیشتری رفتار کنید.
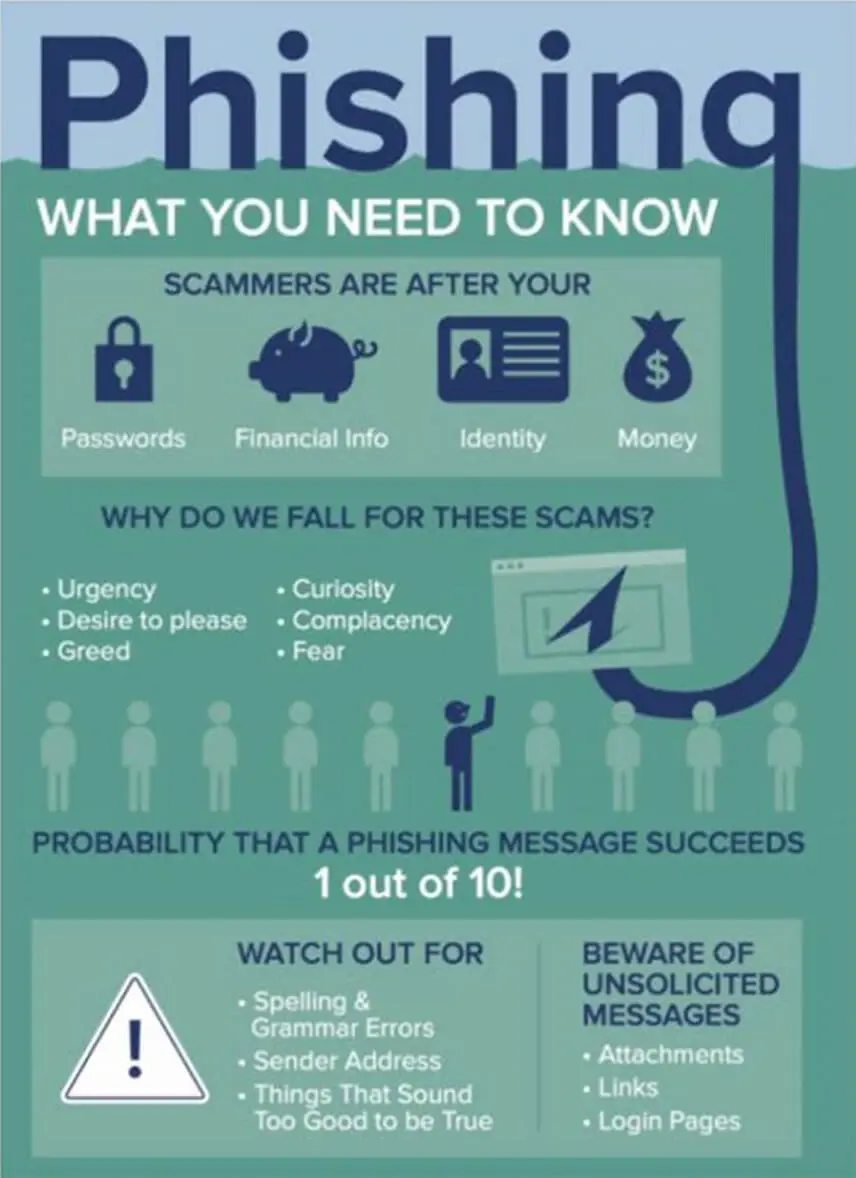
- لینکهای مشکوک: لینکهای موجود در پیامها را قبل از کلیک کردن بررسی کنید. اگر لینک به یک دامنه مشکوک یا غیرمعمول اشاره دارد، احتمالاً جعلی است.
- خطاهای املایی و گرامری: پیامهای فیشینگ اغلب دارای خطاهای املایی و گرامری هستند که نشاندهنده عدم اصالت آنها است.
- فریبهای احساسی: پیامهایی که از شما میخواهند فوراً عمل کنید یا احساساتی مانند ترس یا هیجان را برانگیزند، معمولاً فیشینگ هستند.
- درخواست اطلاعات شخصی: هیچ سازمان معتبری اطلاعات شخصی یا مالی شما را از طریق ایمیل یا پیامک درخواست نمیکند.
همچنین، استفاده از ابزارهای امنیتی مانند ضدویروس و فیلترهای ایمیل میتواند در تشخیص و جلوگیری از فیشینگ مؤثر باشد.
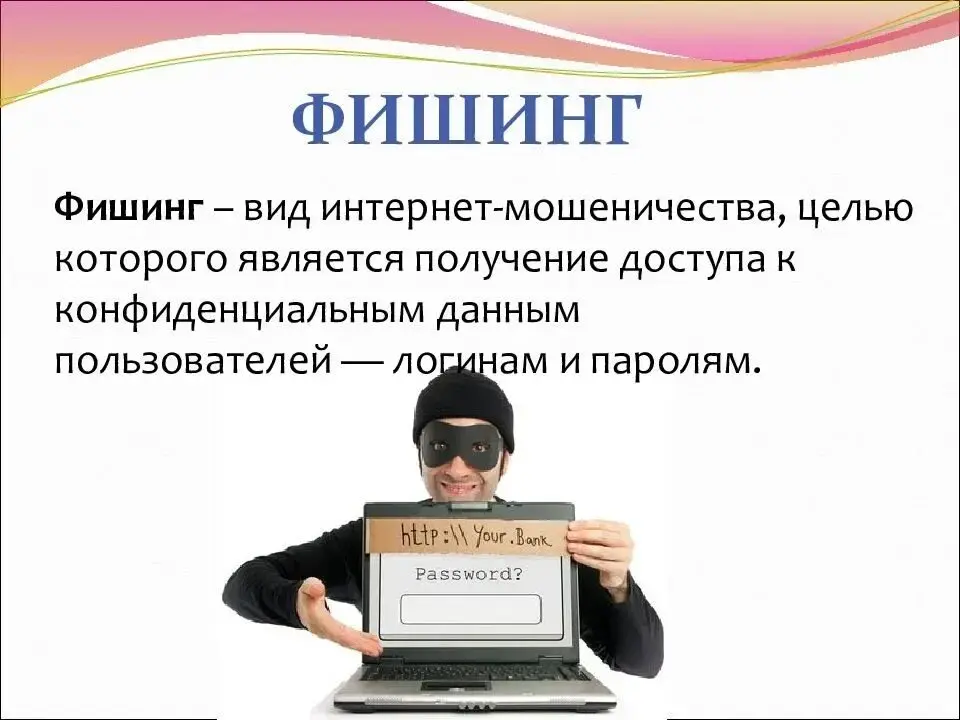
چگونه سایتهای جعلی را تشخیص دهیم؟
یکی از روشهای رایج فیشینگ، استفاده از سایتهای جعلی است که به نظر کاملاً مشابه سایتهای اصلی میرسند. تشخیص این سایتها میتواند چالشبرانگیز باشد، اما با توجه به برخی نشانهها میتوانید از خود محافظت کنید:
- آدرس وبسایت: آدرس سایتهای جعلی اغلب دارای تغییرات جزئی در نام دامنه یا استفاده از کاراکترهای غیرمعمول است. برای مثال، یک سایت جعلی ممکن است از «paypa1.com» به جای «paypal.com» استفاده کند.
- SSL و HTTPS: سایتهای معتبر معمولاً از پروتکل HTTPS استفاده میکنند که نشاندهنده امنیت ارتباط است. اگر آدرس سایت با «HTTP» شروع شود، باید با احتیاط رفتار کنید.
- طراحی و ظاهر: اگر طراحی سایت با سایت اصلی تفاوت دارد یا دارای خطاهای بصری است، احتمالاً جعلی است.
- درخواست اطلاعات شخصی: هیچ سایتی نباید از شما بخواهد که اطلاعات شخصی یا مالی خود را بدون امنیت کافی وارد کنید.
همچنین، قبل از وارد کردن اطلاعات شخصی، میتوانید با جستجوی نام سایت در موتورهای جستجو، نظرات و گزارشهای کاربران را بررسی کنید.
پاسخ به پرسشهای مهم در مورد فیشینگ
در این بخش به برخی از پرسشهای متداول در مورد فیشینگ پاسخ میدهیم:
۱. چگونه میتوان از فیشینگ محافظت کرد؟
برای محافظت در برابر فیشینگ، میتوانید از روشهای زیر استفاده کنید:
- همیشه لینکهای موجود در ایمیلها و پیامها را قبل از کلیک کردن بررسی کنید.
- از نرمافزارهای ضدویروس و فیلترهای ایمیل استفاده کنید.
- درخواست اطلاعات شخصی یا مالی را از طریق کانالهای غیرمعمول بررسی کنید.
- از دو مرحله تأیید هویت برای حسابهای مهم استفاده کنید.
۲. اگر قربانی فیشینگ شدم چه باید کرد؟
اگر متوجه شدید که قربانی فیشینگ شدهاید، باید فوراً اقدامات زیر را انجام دهید:
- رمز عبور حسابهای خود را تغییر دهید.
- به سازمان مربوطه (مانند بانک یا شرکت) اطلاع دهید.
- از ابزارهای امنیتی برای بررسی دستگاه خود استفاده کنید.
- در صورت نیاز، به پلیس سایبری یا سازمانهای مربوطه گزارش دهید.
۳. آیا فیشینگ فقط در ایمیلها رخ میدهد؟
خیر، فیشینگ میتواند از طریق روشهای مختلفی مانند پیامک (سمشینگ)، شبکههای اجتماعی (فیسبوکینگ)، تماس تلفنی (ووشینگ) و حتی پیامرسانهای اینترنتی انجام شود. بنابراین، باید در تمام کانالهای ارتباطی با احتیاط رفتار کنید.
نکات پایانی
فیشینگ یکی از خطرناکترین تهدیدات سایبری است که میتواند منجر به از دست دادن اطلاعات شخصی و مالی شود. با آگاهی از روشهای فیشینگ و تشخیص پیامها و سایتهای جعلی، میتوانید از خود و اطلاعات خود محافظت کنید. همیشه با احتیاط رفتار کنید و در صورت شک، از منابع معتبر برای تأیید اطلاعات استفاده کنید.
برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای محافظت از اطلاعات شخصی، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.