

























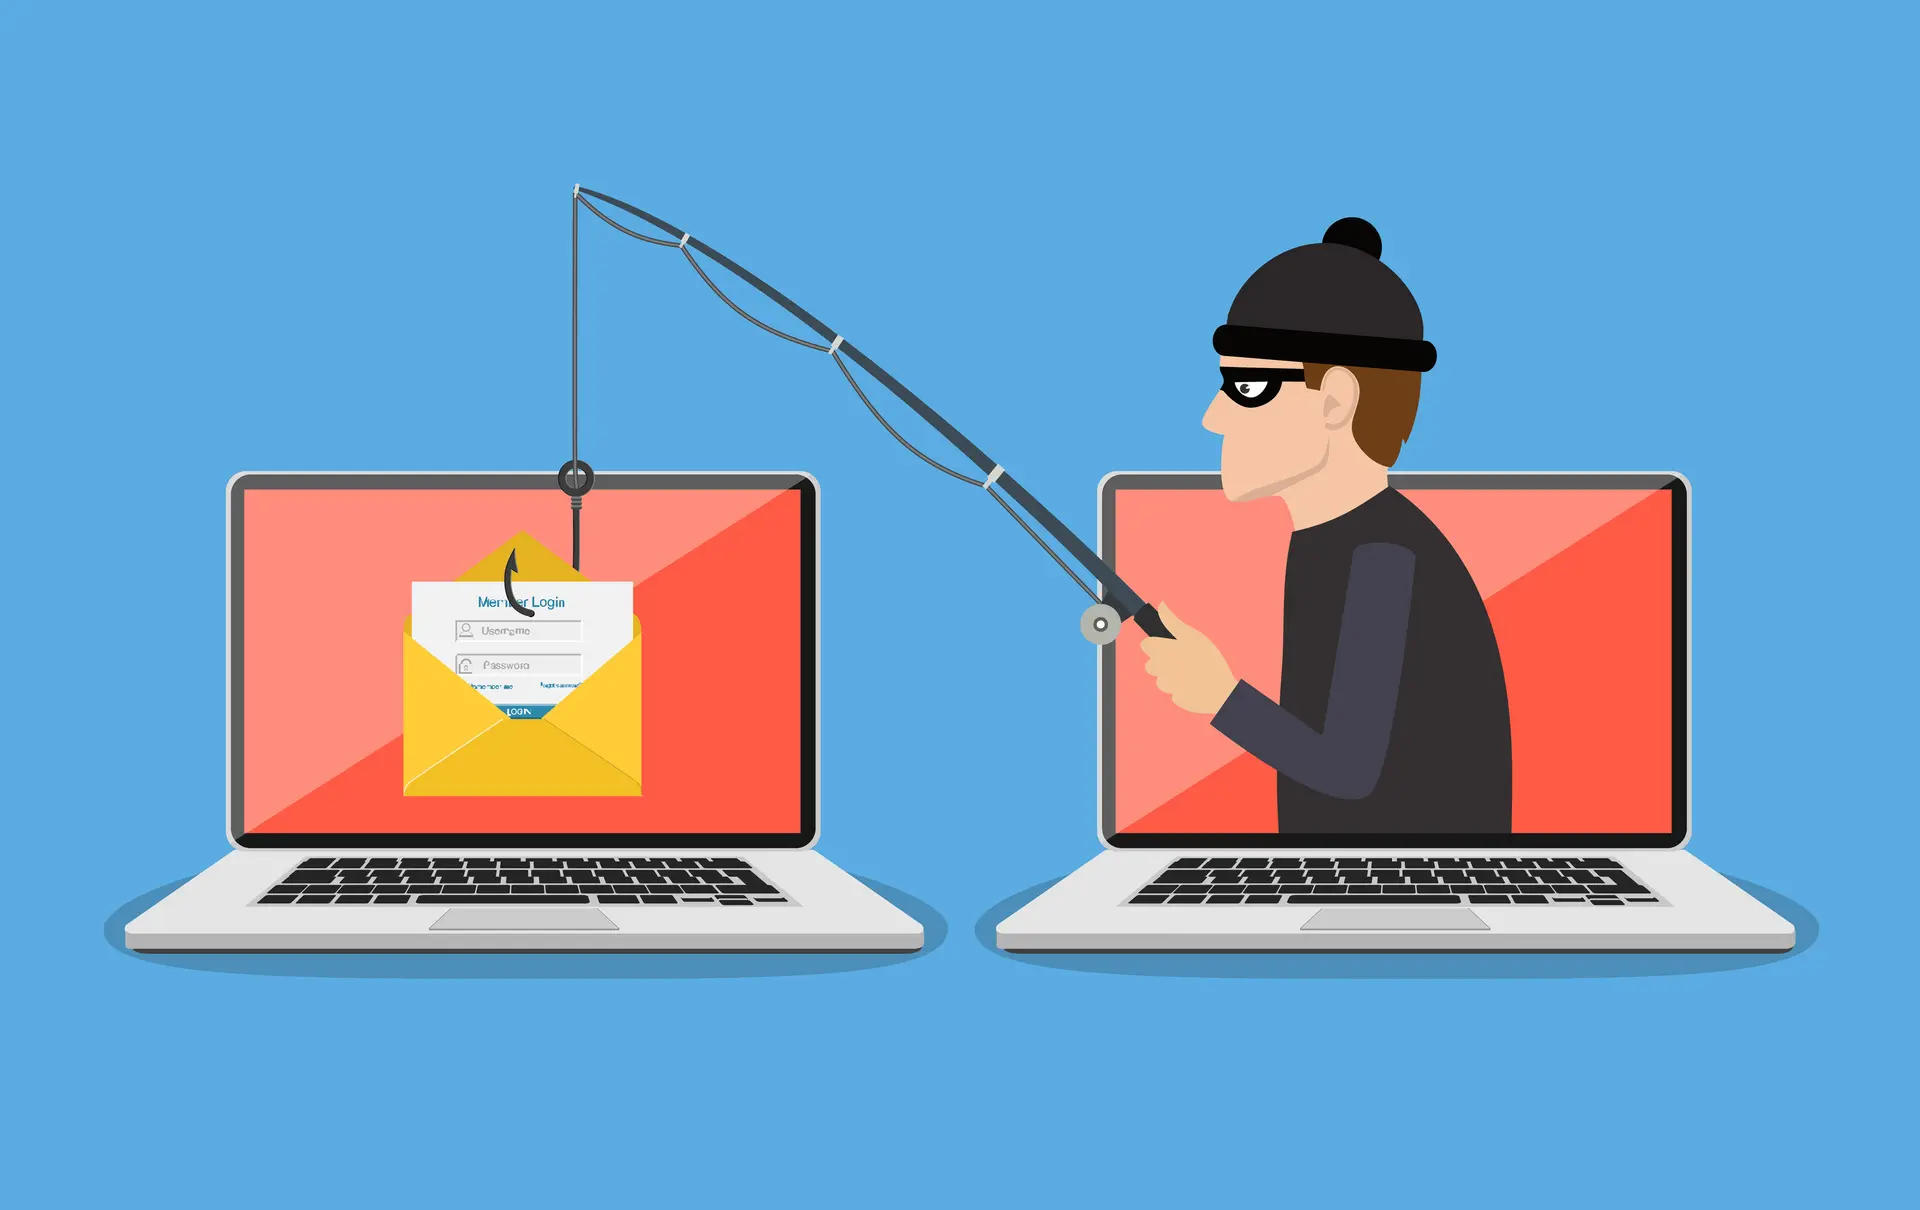
در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران اینترنت است. یکی از رایجترین روشهای حمله به اطلاعات شخصی، فیشینگ است. این روش توسط هکرها برای سرقت اطلاعات حساس مانند نام کاربری، رمز عبور، اطلاعات بانکی و حتی هویت دیجیتال افراد استفاده میشود. اما فیشینگ دقیقاً چیست؟ چگونه کار میکند؟ و چه اشتباهاتی باعث میشود کاربران قربانی این حملات شوند؟ در این مقاله به بررسی این موضوعات میپردازیم و نکات کاربردی برای محافظت از خود در برابر فیشینگ را ارائه میدهیم.
فیشینگ چیست؟
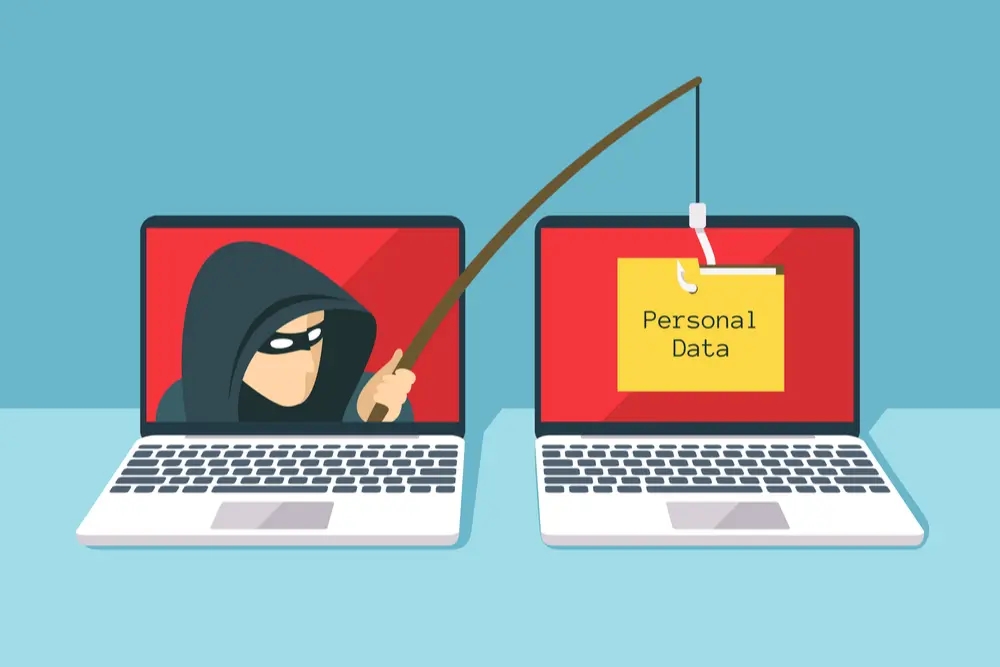
فیشینگ یک روش حمله سایبری است که در آن مهاجم با استفاده از ایمیل، پیامک، شبکههای اجتماعی یا حتی تماس تلفنی، خود را به عنوان یک منبع قابل اعتماد معرفی میکند و کاربر را ترغیب به کلیک بر روی لینکهای مشکوک یا ارائه اطلاعات شخصی میکند. هدف اصلی فیشینگ، دسترسی به اطلاعات حساس مانند رمز عبور، اطلاعات کارت اعتباری یا اطلاعات شخصی است که میتواند برای سرقت هویت یا دسترسی غیرمجاز به حسابها استفاده شود.
این روش به دلیل سادگی و کارایی بالا، یکی از رایجترین روشهای حمله سایبری در جهان است. هکرها با استفاده از تکنیکهای مختلف، مانند ایمیلهای جعلی، وبسایتهای کلون شده یا حتی پیامکهای مخرب، سعی میکنند کاربران را فریب دهند و اطلاعاتشان را بدزدند.
چگونه فیشینگ کار میکند؟
فیشینگ معمولاً از طریق چند مرحله انجام میشود:
- جذب توجه: مهاجم با ارسال یک ایمیل، پیامک یا پست در شبکههای اجتماعی، کاربر را به یک لینک یا فایل مشکوک هدایت میکند. این لینک یا فایل ممکن است به عنوان یک پیشنهاد ویژه، هشدار امنیتی یا حتی یک فاکتور پرداخت ظاهر شود.
- فریب: کاربر با دیدن محتوای جذاب یا ترسناک، بدون بررسی دقیق، روی لینک کلیک میکند یا اطلاعات خود را وارد میکند. این لینک ممکن است به یک وبسایت کلون شده یا یک صفحه جعلی هدایت کند که به نظر کاملاً واقعی میآید.
- سرقت اطلاعات: پس از وارد کردن اطلاعات توسط کاربر، هکرها این اطلاعات را برای استفادههای غیرقانونی ذخیره یا استفاده میکنند.
یکی از رایجترین روشهای فیشینگ، استفاده از ایمیلهای جعلی است. این ایمیلها ممکن است به عنوان پیامهای رسمی از شرکتهای شناختهشده مانند بانکها، شرکتهای اینترنتی یا حتی سازمانهای دولتی ظاهر شوند. برای مثال، یک ایمیل جعلی ممکن است ادعا کند که حساب کاربری شما در خطر است و برای حل مشکل، باید اطلاعات شخصی خود را وارد کنید.
نکات کاربردی برای شناسایی فیشینگ
شناسایی فیشینگ در مراحل اولیه میتواند از سرقت اطلاعات جلوگیری کند. در این بخش، به برخی از نکات کاربردی برای شناسایی فیشینگ میپردازیم:
- بررسی آدرس ایمیل یا شماره: همیشه آدرس ایمیل یا شماره تلفن فرستنده را بررسی کنید. ایمیلهای فیشینگ اغلب از آدرسهای غیرمعمول یا مشابه با نام شرکتهای واقعی استفاده میکنند، اما با دقت کمی میتوان تفاوت را تشخیص داد.
- کلیک نکنید بر روی لینکهای مشکوک: قبل از کلیک بر روی لینک، با گذاشتن موس روی آن، آدرس واقعی لینک را بررسی کنید. اگر آدرس مشکوک به نظر میرسد، کلیک نکنید.
- دقت در زبان و گرامر: ایمیلها یا پیامهای فیشینگ اغلب دارای خطاهای گرامری یا عبارات غیرمعمول هستند. اگر متن به نظر غیرطبیعی میرسد، احتمالاً جعلی است.
- هشدار در مورد فشار زمانی: فیشینگ اغلب با ایجاد حس اورژانس، مانند “حساب شما در خطر است” یا “فرصت محدود”، کاربر را تحت فشار قرار میدهد. شرکتهای واقعی معمولاً وقت کافی برای ارتباط با شما میدهند.
- استفاده از وبسایتهای رسمی: اگر نیاز به ورود اطلاعات دارید، همیشه از طریق وبسایت رسمی و امن شرکت مربوطه اقدام کنید، نه از طریق لینکهای موجود در ایمیل یا پیام.
اشتباهات رایج کاربران در برابر فیشینگ
بسیاری از قربانیان فیشینگ به دلیل اشتباهات سادهای که انجام میدهند، اطلاعاتشان را از دست میدهند. در این بخش، به برخی از این اشتباهات رایج میپردازیم:
- کلیک بر روی لینکهای مشکوک: بسیاری از کاربران بدون بررسی دقیق، روی لینکهای موجود در ایمیلها یا پیامها کلیک میکنند. این کار میتواند منجر به هدایت شدن به صفحات جعلی یا دانلود نرمافزارهای مخرب شود.
- وارد کردن اطلاعات در صفحات غیررسمی: برخی از کاربران بدون بررسی آدرس وبسایت، اطلاعات خود را در صفحات جعلی وارد میکنند. این صفحات ممکن است کاملاً شبیه به وبسایتهای رسمی باشند، اما با دقت کمی میتوان تفاوت را تشخیص داد.
- نادیده گرفتن هشدارهای امنیتی: سیستمهای امنیتی مانند آنتیویروس یا مرورگرها ممکن است هشدارهایی در مورد صفحات مشکوک نمایش دهند. نادیده گرفتن این هشدارها میتواند خطرات جدی ایجاد کند.
- استفاده از رمزهای عبور ساده: استفاده از رمزهای عبور ساده یا تکراری میتواند خطر سرقت اطلاعات را افزایش دهد. حتی اگر اطلاعات شما توسط هکرها بدزده شود، رمزهای عبور قوی میتواند از دسترسی آنها به حسابهای شما جلوگیری کند.
- اشتراکگذاری اطلاعات شخصی در شبکههای اجتماعی: برخی از کاربران بدون توجه به تنظیمات حریم خصوصی، اطلاعات شخصی خود را در شبکههای اجتماعی منتشر میکنند. این اطلاعات میتواند توسط هکرها برای فیشینگ استفاده شود.
چگونه از خود در برابر فیشینگ محافظت کنیم؟
برای محافظت از خود در برابر فیشینگ، میتوانید از روشهای زیر استفاده کنید:
- استفاده از نرمافزارهای امنیتی: نصب نرمافزارهای ضدویروس و ضداسپم میتواند از شما در برابر بسیاری از حملات فیشینگ محافظت کند.
- بهروزرسانی نرمافزارها: همیشه نرمافزارهای سیستم عامل، مرورگر و برنامههای خود را بهروز نگه دارید، زیرا بهروزرسانیها اغلب حاوی اصلاحات امنیتی هستند.
- استفاده از رمزهای عبور قوی و متفاوت: استفاده از رمزهای عبور طولانی و پیچیده برای هر حساب کاربری میتواند از دسترسی غیرمجاز جلوگیری کند.
- استفاده از دو مرحله تأیید: فعال کردن تأیید دو مرحلهای در حسابهای مهم میتواند امنیت شما را افزایش دهد.
- آگاهی از آخرین تکنیکهای فیشینگ: با مطالعه مقالات و آموزشهای امنیتی، خود را با آخرین تکنیکهای فیشینگ آشنا کنید و از آنها محافظت کنید.
همچنین، اگر فکر میکنید قربانی فیشینگ شدهاید، باید فوراً اقدامات زیر را انجام دهید:
- رمز عبور حسابهای خود را تغییر دهید.
- از حسابهای بانکی یا مالی خود گزارش دهید.
- به سازمانهای مربوطه مانند پلیس سایبری یا شرکتهای امنیتی اطلاع دهید.
نتیجهگیری
فیشینگ یکی از خطرناکترین تهدیدات سایبری است که هر روزه تعداد بیشتری از کاربران را تحت تأثیر قرار میدهد. با آگاهی از روشهای فیشینگ و پیروی از نکات امنیتی، میتوانید از خود و اطلاعات شخصی خود محافظت کنید. مهمترین نکته، دقت و هوشیاری در هنگام استفاده از اینترنت است. اگر مشکوک به یک ایمیل، پیام یا وبسایت هستید، همیشه بهتر است از اقدام کردن خودداری کنید و ابتدا بررسی دقیقتری انجام دهید.
برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای محافظت از اطلاعات شخصی، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید. با افزایش آگاهی و استفاده از بهترین روشهای امنیتی، میتوانید در دنیای دیجیتال امروز با خیال راحتتری فعالیت کنید.











