

























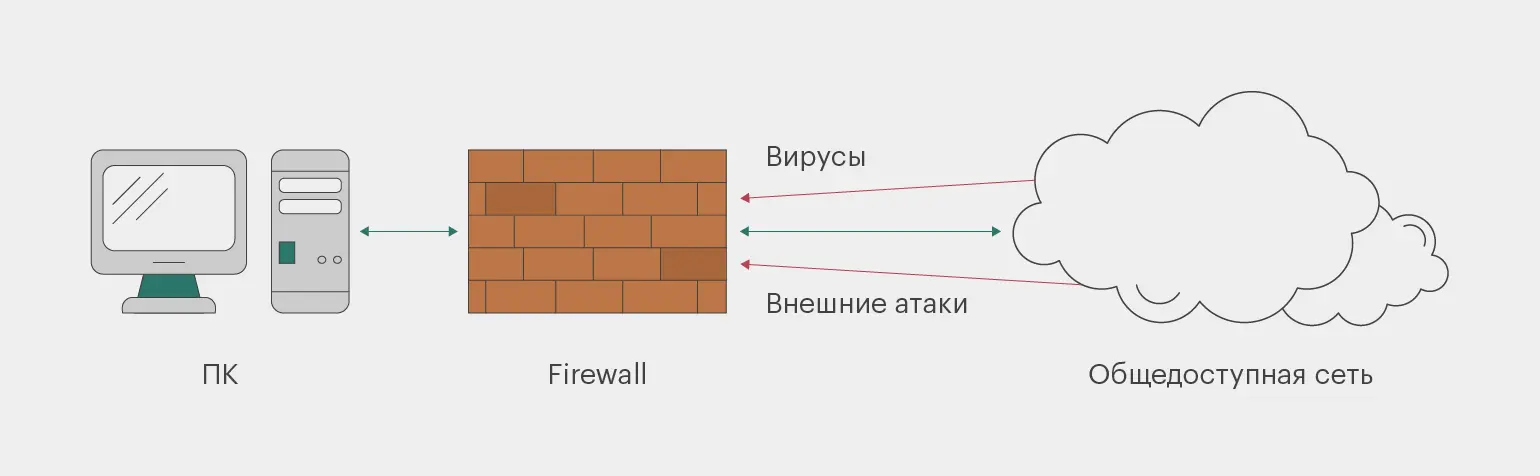
در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران و سازمانها است. هر روز هزاران حمله سایبری مختلف از جمله ویروسها، تروجانها، حملات DDoS و سرقت اطلاعات شخصی رخ میدهد. در این میان، یکی از ابزارهای اساسی برای محافظت از سیستمهای کامپیوتری و شبکهها، فایروال است. اما فایروال دقیقاً چیست؟ چگونه کار میکند؟ و چگونه میتواند ترافیک مخرب را مسدود کند؟ در این راهنمای کامل، به بررسی این موضوعات میپردازیم و به شما کمک میکنیم تا با مفهوم فایروال و عملکرد آن آشنا شوید.
فایروال چیست؟
فایروال یک نرمافزار یا دستگاه سختافزاری است که به عنوان یک دیوار محافظ بین شبکه شما و اینترنت عمل میکند. این دیوار، ترافیک ورودی و خروجی را کنترل و فیلتر میکند تا تنها ترافیک امن و مجاز اجازه عبور پیدا کند. فایروالها میتوانند در سطح شبکه، سیستم عامل یا حتی برنامههای خاصی مانند مرورگرها نصب شوند.
نام فایروال از کلمه انگلیسی firewall گرفته شده که به معنای «دیوار آتش» است. این نام به دلیل عملکرد مشابه آن با دیوارهای آتشنشانی انتخاب شده که مانع گسترش آتش میشوند. در دنیای دیجیتال، فایروال مانع گسترش حملات سایبری و نفوذ مخرب به سیستم شما میشود.
چگونه فایروال ترافیک مخرب را مسدود میکند؟
فایروالها با استفاده از مجموعهای از قوانین و سیاستهای امنیتی، ترافیک شبکه را بررسی و فیلتر میکنند. این قوانین میتوانند بر اساس موارد زیر تعیین شوند:
- آدرس IP: فایروال میتواند ترافیک از آدرسهای IP مشکوک یا شناختهشده را مسدود کند.
- پورت: برخی از پورتها برای فعالیتهای خاص استفاده میشوند. فایروال میتواند ترافیک ورودی یا خروجی از پورتهای غیرمجاز را بلاک کند.
- پروتکل: فایروال میتواند پروتکلهای مختلف مانند HTTP، HTTPS، FTP و غیره را بررسی و فیلتر کند.
- کاربر یا برنامه: برخی فایروالها میتوانند ترافیک را بر اساس کاربر یا برنامهای که آن را ایجاد کرده، کنترل کنند.
- زمان: برخی فایروالها میتوانند بر اساس زمان روز یا شب، ترافیک را محدود یا مسدود کنند.
فایروالها با بررسی این عوامل، ترافیکهای مشکوک یا مخرب را شناسایی و مسدود میکنند. برای مثال، اگر یک برنامه غیرمجاز سعی در اتصال به اینترنت داشته باشد، فایروال آن را تشخیص داده و اتصال را قطع میکند.
انواع فایروال
فایروالها در انواع مختلفی طراحی شدهاند و هر کدام برای کاربردهای خاصی مناسب هستند. برخی از انواع رایج فایروال عبارتند از:
- فایروال شبکه: این نوع فایروال در سطح شبکه عمل میکند و ترافیک بین شبکه داخلی و اینترنت را کنترل میکند. معمولاً به صورت دستگاه سختافزاری یا نرمافزاری روی روتر یا سرور نصب میشود.
- فایروال میزبان: این فایروال روی یک کامپیوتر یا دستگاه خاص نصب میشود و ترافیک ورودی و خروجی آن دستگاه را فیلتر میکند. مثالهای معروف آن شامل فایروالهای داخلی ویندوز، مکاواس و لینوکس است.
- فایروال برنامه: این نوع فایروال به برنامههای خاص اجازه میدهد تا با سیاستهای امنیتی خاصی کار کنند. برای مثال، برخی برنامهها مانند مرورگرها یا کلاینتهای ایمیل میتوانند فایروال مخصوص خود را داشته باشند.
- فایروال پروکسی: این فایروال به عنوان یک واسط بین کاربر و اینترنت عمل میکند و تمام ترافیک را از خود عبور میدهد. این نوع فایروال معمولاً در سازمانها برای کنترل ترافیک کارکنان استفاده میشود.
- فایروال حالت بندی: این فایروال با بررسی وضعیت ارتباطات شبکه، تصمیم میگیرد که آیا ترافیک را عبور دهد یا مسدود کند. این نوع فایروال از روشهای پیشرفتهتری برای تشخیص حملات استفاده میکند.
هر یک از این انواع فایروال مزایا و معایب خاص خود را دارند و انتخاب نوع مناسب بستگی به نیازهای امنیتی شما دارد.
چگونه فایروال را پیکربندی کنیم؟
پیکربندی فایروال به نوع آن بستگی دارد، اما در کلیت، میتوانید با دنبال کردن این مراحل، تنظیمات اولیه را انجام دهید:
- فایروال شبکه: اگر فایروال شما به صورت سختافزاری یا نرمافزاری روی روتر یا سرور نصب شده، باید وارد تنظیمات آن شوید. معمولاً این کار از طریق پنل مدیریت روتر یا نرمافزار فایروال انجام میشود. در این مرحله میتوانید قوانین فیلتراسیون را بر اساس آدرس IP، پورت یا پروتکل تنظیم کنید.
- فایروال میزبان: در سیستم عاملهای مختلف مانند ویندوز، مکاواس یا لینوکس، فایروال داخلی وجود دارد که میتوانید آن را از تنظیمات سیستم فعال یا غیرفعال کنید. همچنین میتوانید قوانین خاصی برای برنامهها یا پورتها اضافه کنید.
- فایروال برنامه: برخی برنامهها مانند مرورگرها یا کلاینتهای ایمیل، امکان پیکربندی فایروال داخلی خود را دارند. برای مثال، در مرورگرها میتوانید تنظیمات امنیتی مانند بلاک کردن پاپآپها یا فیلتر کردن وبسایتهای مشکوک را انجام دهید.
در صورت عدم اطمینان از پیکربندی فایروال، توصیه میشود از راهنمای رسمی سازنده یا منابع معتبر استفاده کنید. همچنین، میتوانید با مشاوره با متخصصان امنیتی، تنظیمات بهینهتری برای فایروال خود ایجاد کنید.
مزایای استفاده از فایروال
استفاده از فایروال مزایای بسیاری دارد که برخی از آنها عبارتند از:
- محافظت از شبکه: فایروال مانع نفوذ حملات سایبری مانند ویروسها، تروجانها و حملات DDoS میشود.
- کنترل ترافیک: با فیلتر کردن ترافیک غیرمجاز، فایروال به شما کمک میکند تا از باندوIDTH شبکه خود به بهترین نحو استفاده کنید.
- حفاظت از اطلاعات شخصی: فایروال مانع سرقت اطلاعات شخصی مانند رمز عبورها، اطلاعات کارت اعتباری و سایر دادههای حساس میشود.
- پیشگیری از دسترسی غیرمجاز: فایروال مانع دسترسی افراد غیرمجاز به شبکه یا دستگاه شما میشود.
- کمک به رعایت مقررات: در برخی سازمانها، استفاده از فایروال برای رعایت قوانین امنیتی و مقررات مربوط به حفاظت از اطلاعات ضروری است.
با توجه به این مزایا، استفاده از فایروال یکی از ضروریترین اقدامات برای افزایش امنیت شبکه و دستگاههای شما است.
چالشها و محدودیتهای فایروال
در حالی که فایروالها ابزارهای بسیار مؤثر برای افزایش امنیت هستند، اما برخی چالشها و محدودیتها نیز دارند:
- کاهش عملکرد: برخی فایروالها ممکن است با فیلتر کردن ترافیک، سرعت شبکه را کاهش دهند.
- پیکربندی نادرست: اگر فایروال به درستی پیکربندی نشود، ممکن است ترافیکهای ضروری را مسدود کند یا حملات را تشخیص ندهد.
- حمله به فایروال: برخی حملات سایبری میتوانند خود فایروال را هدف قرار دهند و آن را دور بزنند.
- بروزرسانی: فایروالها نیاز به بروزرسانی منظم دارند تا بتوانند با جدیدترین تهدیدات سایبری مقابله کنند.
برای کاهش این چالشها، توصیه میشود فایروال را بهطور منظم بروزرسانی کنید و از تنظیمات پیشفرض آن استفاده نکنید. همچنین، استفاده از فایروالهای چندلایه و ترکیبی با سایر ابزارهای امنیتی مانند آنتیویروس میتواند امنیت بیشتری فراهم کند.
نکات مهم برای افزایش امنیت با فایروال
برای بهرهبرداری بهینه از فایروال و افزایش امنیت شبکه، میتوانید به نکات زیر توجه کنید:
- فایروال را فعال کنید: اولین قدم، فعال کردن فایروال در دستگاهها و شبکه شما است.
- قوانین فیلتراسیون را به روز نگه دارید: با بروزرسانی قوانین فایروال، میتوانید از جدیدترین تهدیدات محافظت کنید.
- از فایروالهای چندلایه استفاده کنید: ترکیبی از فایروالهای شبکه، میزبان و برنامه میتواند امنیت بیشتری فراهم کند.
- پیکربندی فایروال را ساده نگه دارید: پیچیدگی بیش از حد در تنظیمات فایروال میتواند منجر به اشکال شود.
- منظماً فایروال را بررسی کنید: بررسی منظم عملکرد فایروال و بررسی گزارشهای آن میتواند به شناسایی مشکلات کمک کند.
- از فایروالهای معتبر استفاده کنید: انتخاب فایروالهای شناختهشده و دارای پشتیبانی مناسب میتواند امنیت بیشتری فراهم کند.
با رعایت این نکات، میتوانید از فایروال به بهترین نحو استفاده کنید و امنیت شبکه و دستگاههای خود را افزایش دهید.
فایروال در دنیای امروز
با پیشرفت فناوری و افزایش تهدیدات سایبری، نقش فایروالها نیز در حال تغییر است. امروزه فایروالها با استفاده از هوش مصنوعی و یادگیری ماشین، قادر به تشخیص دقیقتر حملات هستند. همچنین، فایروالهای جدید با قابلیتهای پیشرفتهتری مانند تحلیل رفتار کاربر و تشخیص حملات صفر روزه طراحی میشوند.
در سازمانها، استفاده از فایروالهای پیشرفته و ترکیبی با سایر ابزارهای امنیتی مانند سیستمهای تشخیص نفوذ (IDS) و سیستمهای پیشگیری از نفوذ (IPS) رایج شده است. این سیستمها به صورت یکپارچه با یکدیگر کار میکنند تا امنیت شبکه را به حداکثر برسانند.
در خانه نیز، استفاده از فایروالهای داخلی سیستم عامل یا فایروالهای شبکه در روترهای مدرن، یکی از روشهای اساسی برای محافظت از دستگاههای متصل به اینترنت است. با توجه به افزایش حملات سایبری در خانهها، استفاده از فایروالها در دستگاههای هوشمند مانند تلفنهای همراه، تبلتها و دستگاههای IoT نیز اهمیت بیشتری پیدا کرده است.
برای اطلاعات بیشتر در مورد امنیت سایبری و ابزارهای مختلف محافظت از شبکه، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.











