در دنیای دیجیتالی امروز، امنیت سایبری دیگر یک موضوع اختیاری نیست، بلکه به یک نیاز اساسی برای هر سازمان تبدیل شده است. هر روز خبرهایی از حملات سایبری، سرقت اطلاعات، یا خرابیهای سیستمهای رایانهای شنیده میشود که میتواند به هزینههای هنگفت، آسیب به شهرت و حتی تعطیلی کسبوکار منجر شود. در این میان، داشتن یک طرح پاسخ به حادثه سایبری (Cyber Incident Response Plan) میتواند تفاوت بین یک بحران کنترلنشده و یک واکنش سریع و مؤثر را ایجاد کند.
طرح پاسخ به حادثه سایبری یک راهنمای جامع و سازمانیافته است که به شرکتها کمک میکند تا در صورت بروز یک حادثه سایبری، با سرعت و دقت مناسب به آن پاسخ دهند. این طرح شامل مراحل تشخیص، حصر، حصر، بازیابی و بازسازی پس از حادثه است. اما چرا هر شرکت به این طرح نیاز دارد؟ و چه نکات مهمی باید در طراحی آن مدنظر قرار داد؟ در این مقاله به این سوالات پاسخ میدهیم و نکات کاربردی برای ایجاد یک طرح مؤثر را بررسی میکنیم.
چرا طرح پاسخ به حادثه سایبری ضروری است؟
هر شرکت، چه کوچک و چه بزرگ، در معرض خطر حملات سایبری قرار دارد. حتی سازمانهایی که فکر میکنند امنیت سایبری آنها قوی است، ممکن است در صورت بروز یک حادثه، بدون یک طرح پاسخگویی منسجم، دچار آسیبهای جدی شوند. برخی از دلایل ضرورت داشتن این طرح عبارتند از:
- کاهش زمان توقف فعالیتها: یک حادثه سایبری میتواند باعث توقف فعالیتهای تجاری شود. با داشتن یک طرح پاسخگویی، زمان بازیابی کاهش مییابد و کسبوکار سریعتر به حالت عادی بازمیگردد.
- حفظ اطلاعات حساس: در صورت بروز یک حمله، اطلاعات مشتریان، کارکنان یا اطلاعات داخلی شرکت ممکن است در خطر باشد. یک طرح پاسخگویی کمک میکند تا این اطلاعات را سریعتر حفظ و بازیابی کرد.
- کاهش هزینههای مرتبط با حادثه: هر ساعت توقف فعالیت یا هر دادهای که از دست میرود، هزینههای مالی زیادی به همراه دارد. یک طرح پاسخگویی مناسب میتواند این هزینهها را به حداقل برساند.
- پیشگیری از آسیب به شهرت: خبر از یک حادثه سایبری میتواند باعث کاهش اعتماد مشتریان و آسیب به شهرت شرکت شود. یک واکنش سریع و شفاف میتواند این آسیب را کاهش دهد.
- پیشگیری از مسئولیتهای قانونی: در بسیاری از کشورها، شرکتها در صورت عدم پاسخگویی مناسب به یک حادثه سایبری، ممکن است با مسئولیتهای قانونی مواجه شوند. داشتن یک طرح پاسخگویی میتواند این ریسک را کاهش دهد.
همچنین، با توجه به افزایش تعداد حملات سایبری و پیچیدگی آنها، شرکتها باید آماده باشند تا در صورت بروز هرگونه مشکل، بتوانند با سرعت عمل کنند. طرح پاسخ به حادثه سایبری به عنوان یک لایه محافظت اضافی عمل میکند و اطمینان میدهد که همه اعضای تیم در صورت بروز مشکل، دقیقاً میدانند چه کاری باید انجام دهند.
مراحل اصلی طرح پاسخ به حادثه سایبری
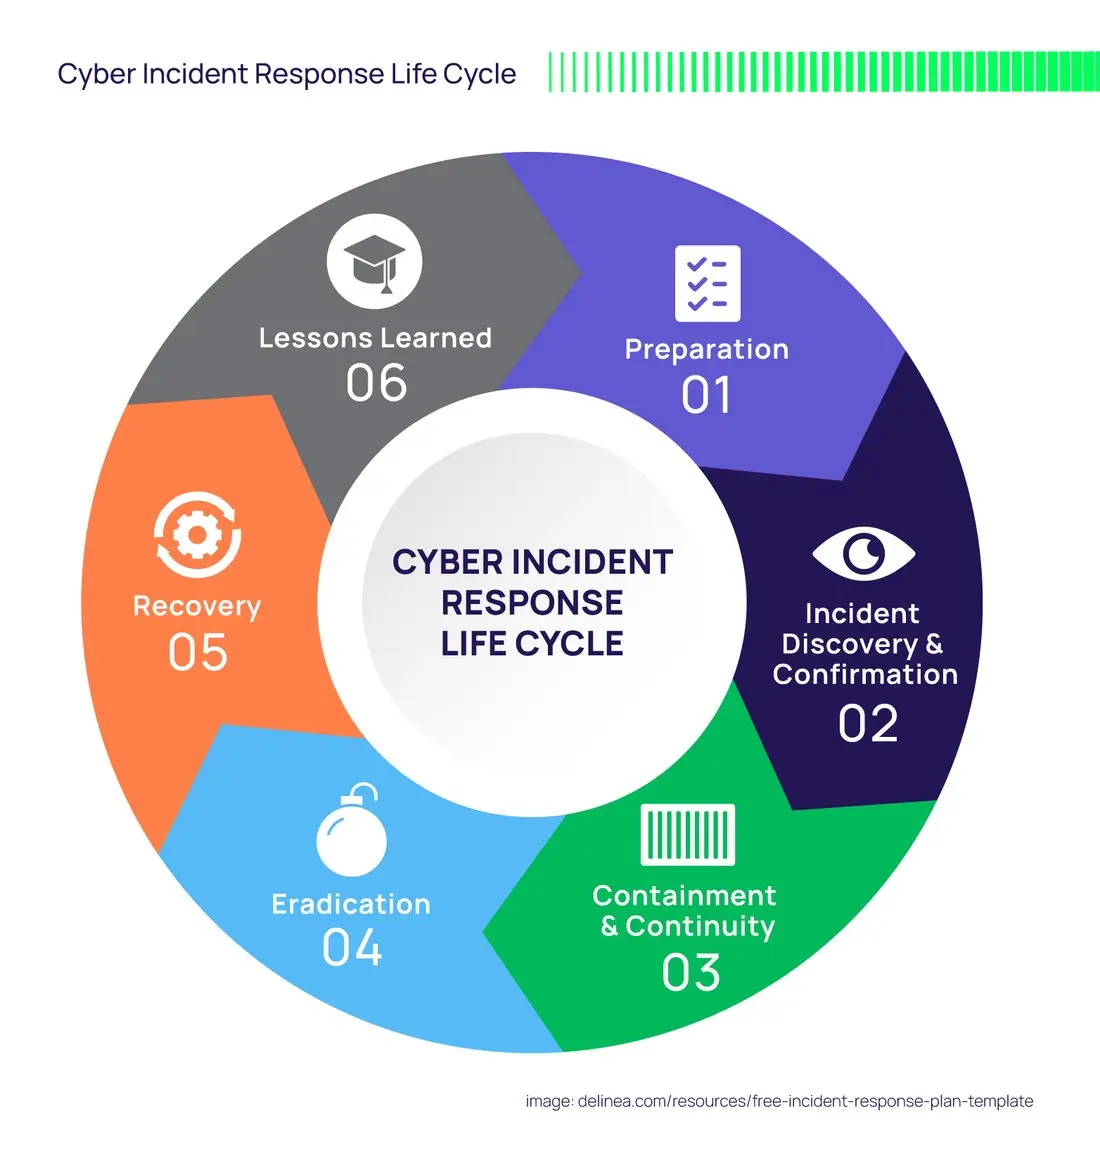
یک طرح پاسخ به حادثه سایبری معمولاً شامل شش مرحله اصلی است که باید به دقت طراحی و اجرا شوند:
- پیشگیری (Preparation): این مرحله شامل آمادهسازی قبل از بروز حادثه است. این شامل شناسایی خطرات، تعیین نقشها و مسئولیتها، آموزش کارکنان و ایجاد یک تیم پاسخگویی است.
- تشخیص (Detection): شناسایی سریع و دقیق بروز یک حادثه سایبری. این ممکن است شامل استفاده از ابزارهای نظارت، گزارشهای کاربران یا تحلیل رفتاری باشد.
- حصر (Containment): محدود کردن تأثیر حادثه تا از گسترش آن جلوگیری شود. این ممکن است شامل جدا کردن سیستمهای آلوده، قطع دسترسی به شبکه یا غیرفعال کردن حسابهای مشکوک باشد.
- حصر کامل (Eradication): حذف کامل تهدید و بازگرداندن سیستمها به حالت امن. این شامل پاکسازی ویروسها، ترمیم آسیبها و بررسی کامل سیستمها برای اطمینان از عدم وجود تهدید باقیمانده است.
- بازیابی (Recovery): بازگرداندن سیستمها و خدمات به حالت عادی. این ممکن است شامل بازیابی دادهها از پشتیبانگیری، راهاندازی مجدد سیستمها و تست عملکرد باشد.
- بازسازی (Post-Incident Review): تحلیل حادثه برای یادگیری از آن و بهبود طرح پاسخگویی برای آینده. این شامل بررسی نقاط ضعف، شناسایی علل ریشهای و بهروزرسانی طرح است.
هر یک از این مراحل باید به دقت طراحی شود تا در صورت بروز حادثه، تیم پاسخگویی بتواند با سرعت و دقت عمل کند. همچنین، این مراحل باید بهطور مداوم بررسی و بهروزرسانی شوند تا با تغییرات جدید در تهدیدات سایبری همگام باشند.
نکات مهم در طراحی طرح پاسخ به حادثه سایبری
طراحی یک طرح پاسخ به حادثه سایبری مؤثر نیازمند توجه به نکات مهمی است. برخی از این نکات عبارتند از:
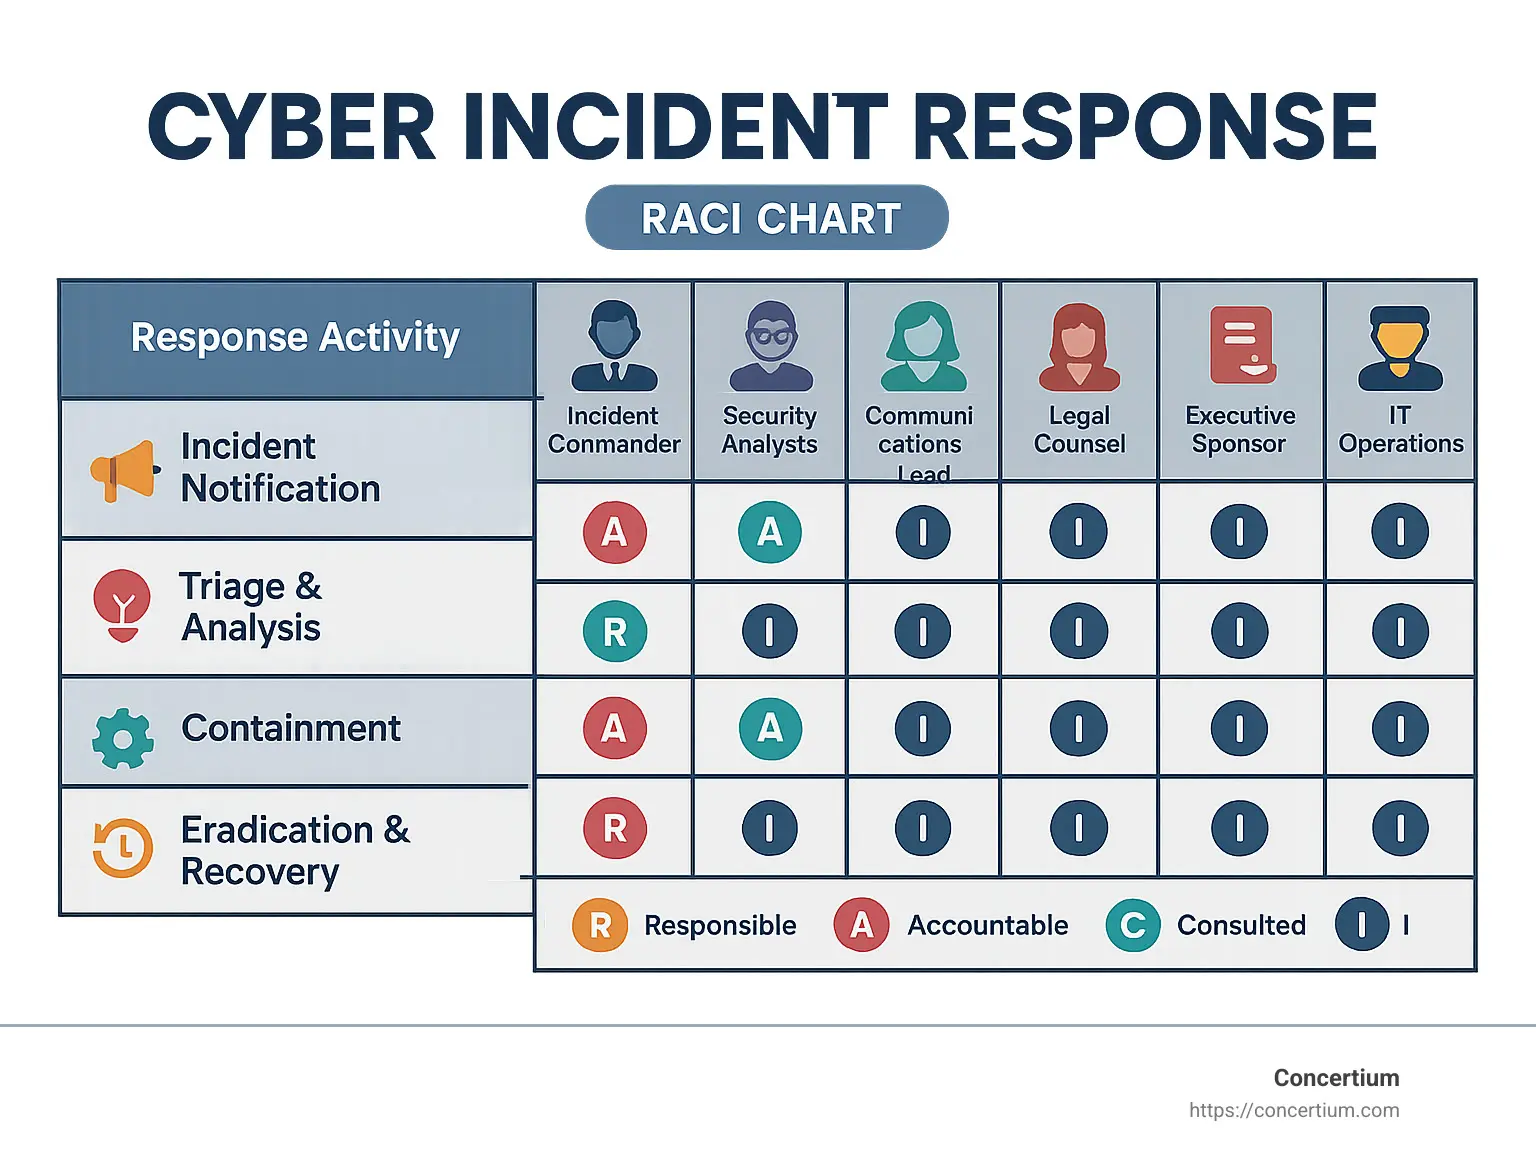
- شناسایی نقشها و مسئولیتها: مشخص کردن اعضای تیم پاسخگویی و نقشهای هر یک از آنها بسیار مهم است. این تیم ممکن است شامل مدیران IT، کارشناسان امنیت سایبری، کارکنان حقوقی و روابط عمومی باشد.
- آموزش و تمرین: تیم پاسخگویی باید بهطور منظم آموزش ببینند و تمرینهای شبیهسازی حادثه برگزار کنند تا آمادگی آنها افزایش یابد.
- پشتیبانی از ابزارهای مناسب: استفاده از ابزارهای نظارت، تشخیص و پاسخگویی به حادثه سایبری میتواند سرعت واکنش را افزایش دهد.
- پشتیبانی از پشتیبانگیری: داشتن یک سیستم پشتیبانگیری قوی و قابل اعتماد، بازیابی دادهها را در صورت بروز حادثه آسانتر میکند.
- تعیین خط مشیهای ارتباطی: مشخص کردن نحوه ارتباط با مشتریان، رسانهها و مقامات در صورت بروز حادثه بسیار مهم است.
- بهروزرسانی مداوم: تهدیدات سایبری بهطور مداوم در حال تغییر هستند، بنابراین طرح پاسخگویی باید بهطور منظم بررسی و بهروزرسانی شود.
همچنین، شرکتها باید در نظر داشته باشند که طرح پاسخگویی آنها باید با اندازه، صنعت و نیازهای خاص آنها تطبیق داشته باشد. برای مثال، یک شرکت کوچک ممکن است نیازی به یک تیم پاسخگویی کامل نداشته باشد، اما باید حداقل اصول اساسی را رعایت کند.
چالشهای رایج در اجرای طرح پاسخ به حادثه سایبری
در حالی که داشتن یک طرح پاسخ به حادثه سایبری بسیار مهم است، اجرای آن نیز با چالشهایی همراه است. برخی از این چالشها عبارتند از:
- عدم آگاهی کارکنان: بسیاری از کارکنان ممکن است از نقش خود در پاسخگویی به حادثه آگاه نباشند یا آموزش کافی نداشته باشند.
- عدم هماهنگی بین تیمها: اگر تیمهای مختلف (مانند IT، حقوقی و روابط عمومی) با یکدیگر هماهنگ نباشند، ممکن است واکنش به حادثه دچار تأخیر شود.
- عدم استفاده از ابزارهای مناسب: استفاده از ابزارهای قدیمی یا نامناسب میتواند سرعت پاسخگویی را کاهش دهد.
- عدم پشتیبانگیری مناسب: اگر پشتیبانگیری دادهها به درستی انجام نشده باشد، بازیابی اطلاعات در صورت بروز حادثه دشوار خواهد بود.
- عدم بهروزرسانی طرح: اگر طرح پاسخگویی بهروز نشود، ممکن است با تهدیدات جدید سازگار نباشد.
برای مقابله با این چالشها، شرکتها باید بهطور مداوم بر آموزش کارکنان، هماهنگی تیمها، استفاده از ابزارهای مناسب و بهروزرسانی طرح تمرکز کنند.
چه زمانی باید طرح پاسخ به حادثه سایبری را اجرا کرد؟
طرح پاسخ به حادثه سایبری باید در هر زمانی که نشانههایی از یک حادثه سایبری مشاهده شود، اجرا شود. برخی از نشانههای رایج شامل:
- تغییرات غیرمعمول در عملکرد سیستمها
- گزارشهای کاربران در مورد رفتار غیرعادی سیستمها
- تغییرات غیرمجاز در دادهها یا دسترسیها
- گزارشهای ابزارهای نظارت در مورد فعالیتهای مشکوک
- پیدا شدن ویروسها یا مالویر در سیستمها
در صورت مشاهده هر یک از این نشانهها، تیم پاسخگویی باید بهطور فوری فعال شود و مراحل حصر، تشخیص و بازیابی آغاز شود.
نکات کاربردی برای بهبود طرح پاسخ به حادثه سایبری
برای ایجاد یک طرح پاسخ به حادثه سایبری مؤثر، شرکتها میتوانند از نکات زیر استفاده کنند:
- شناسایی تهدیدات: انجام تحلیل خطر برای شناسایی تهدیدات بالقوه و اولویتبندی آنها.
- تعیین خط مشیهای شفاف: ایجاد خط مشیهای واضح برای پاسخگویی به حادثه، شامل نقشها، مسئولیتها و مراحل عمل.
- استفاده از ابزارهای خودکار: استفاده از ابزارهای خودکار برای تشخیص و پاسخگویی به حادثه میتواند سرعت واکنش را افزایش دهد.
- آموزش مداوم: برگزاری دورههای آموزش برای کارکنان و تمرینهای شبیهسازی حادثه.
- همکاری با متخصصان: در صورت نیاز، همکاری با متخصصان امنیت سایبری برای بهبود طرح پاسخگویی.
- بررسی و بهروزرسانی: بهطور منظم طرح پاسخگویی را بررسی و با توجه به تغییرات جدید در تهدیدات، آن را بهروزرسانی کنید.
همچنین، شرکتها میتوانند از تجربیات دیگر سازمانها در زمینه پاسخگویی به حادثه سایبری استفاده کنند. برای مثال، مطالعه گزارشهای حادثه سایبری منتشر شده توسط سازمانهای معتبر میتواند دیدگاههای جدیدی ارائه دهد.
در نهایت، داشتن یک طرح پاسخ به حادثه سایبری تنها گام اول است. اجرای آن، تمرین مداوم و بهبود مستمر، کلید موفقیت در مقابله با تهدیدات سایبری است. برای کسب اطلاعات بیشتر در زمینه امنیت سایبری و راهکارهای مرتبط، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.