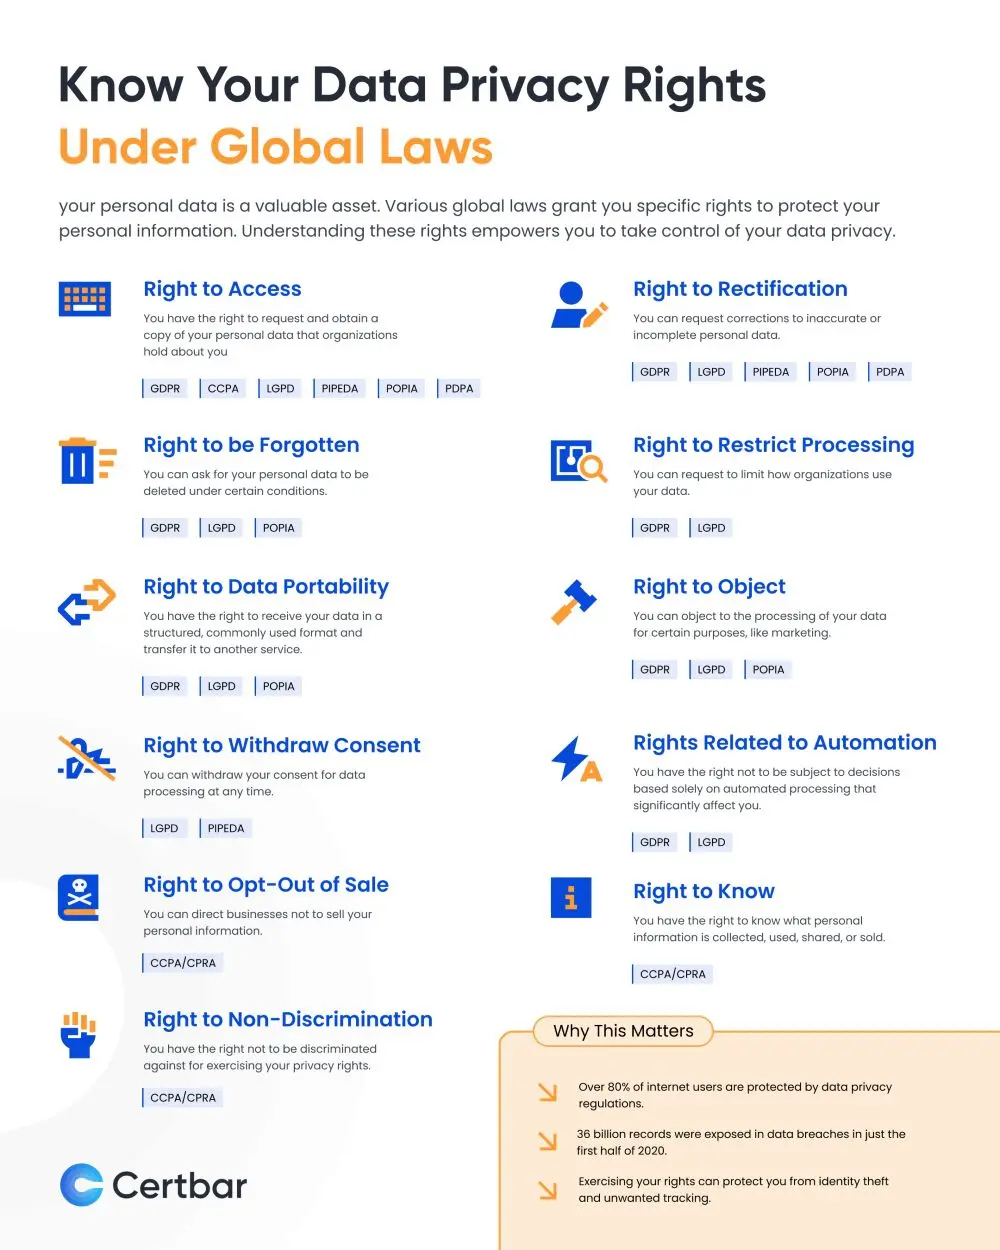
در دنیای امروزی که دادهها به یکی از مهمترین داراییهای سازمانها و افراد تبدیل شدهاند، مفهوم داده ناشناس به یکی از بحثبرانگیزترین و مهمترین موضوعات تبدیل شده است. اما داده ناشناس دقیقاً چیست؟ آیا ناشناسسازی همیشه میتواند از حریم خصوصی محافظت کند؟ و چگونه میتوانیم از این روش برای حفظ اطلاعات شخصی استفاده کنیم؟ در این راهنما سعی میکنیم به این سوالات پاسخ دهیم و شما را با مفاهیم اساسی و چالشهای ناشناسسازی آشنا کنیم.
داده ناشناس چیست؟
داده ناشناس به دادههایی گفته میشود که به گونهای پردازش شدهاند که دیگر امکان پیوند دادن آنها به فرد یا منبع اصلی آنها وجود نداشته باشد. این فرایند معمولاً شامل حذف یا تغییر اطلاعات شناساییکننده مانند نام، شماره ملی، آدرس ایمیل یا سایر دادههای شخصی است. هدف از ناشناسسازی این است که بتوان از دادهها برای تحلیل، تحقیق یا استفادههای تجاری استفاده کرد بدون اینکه خطر افشای اطلاعات شخصی وجود داشته باشد.
برای مثال، اگر یک شرکت دادههای مشتریان خود را برای تحلیل رفتار خرید جمعآوری میکند، ممکن است برخی از اطلاعات مانند نام و آدرس را حذف کند و فقط اطلاعاتی مانند سن، جنسیت و ترجیحات خرید را نگه دارد. این دادهها دیگر نمیتوانند به فرد خاصی نسبت داده شوند و بنابراین ناشناس هستند.
چگونه دادهها ناشناس میشوند؟
ناشناسسازی دادهها میتواند با روشهای مختلفی انجام شود. برخی از روشهای رایج عبارتند از:
- حذف مستقیم: حذف کامل اطلاعات شناساییکننده مانند نام یا شماره ملی.
- تغییر یا کدگذاری: جایگزینی اطلاعات شناساییکننده با کدهای تصادفی یا توکنها.
- تجزیه و تحلیل: استفاده از الگوریتمهایی که دادهها را به گونهای تغییر میدهند که امکان پیوند دادن آنها به فرد اصلی وجود نداشته باشد، مانند روشهای کریپتوگرافی یا تکنیکهای آماری.
- مجموعهسازی: ترکیب دادههای فردی به گونهای که فردی مشخص نشود، مانند جمعآوری دادههای سن در یک گروه سنی.
هر یک از این روشها مزایا و معایبی دارند و انتخاب روش مناسب بستگی به نوع دادهها، هدف از ناشناسسازی و سطح ریسک پذیرفتهشده دارد.
آیا ناشناسسازی همیشه از حریم خصوصی محافظت میکند؟
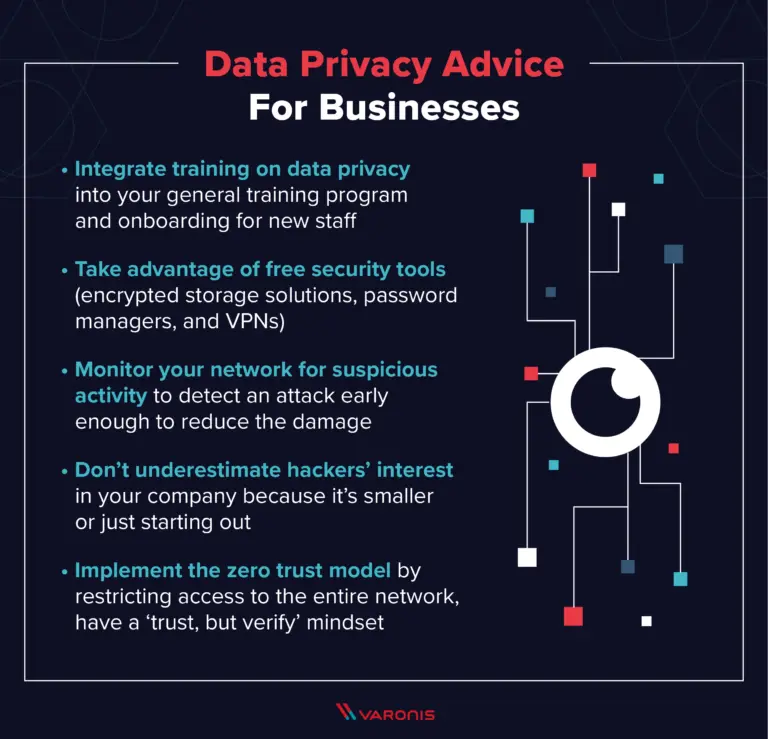
اگرچه ناشناسسازی یک روش موثر برای محافظت از حریم خصوصی است، اما این روش همیشه تضمین نمیکند که دادهها بهطور کامل ناشناس باشند. در واقع، در برخی موارد ممکن است دادههای ناشناس نیز به فرد یا گروه خاصی پیوند داده شوند. این موضوع به چند عامل بستگی دارد:
- کیفیت دادهها: اگر دادههای اولیه با دقت جمعآوری نشده باشند یا دارای خطاهای زیادی باشند، ممکن است حتی پس از ناشناسسازی نیز امکان پیوند دادن دادهها به فرد اصلی وجود داشته باشد.
- تکنیکهای ناشناسسازی: برخی از روشها مانند حذف مستقیم ممکن است در برابر حملات دادهکاوی آسیبپذیر باشند. برای مثال، اگر دادههای ناشناس با دادههای دیگری ترکیب شوند، ممکن است فرد اصلی شناسایی شود.
- دسترسی به دادههای مرتبط: اگر دادههای ناشناس با دادههای دیگری که شامل اطلاعات شناساییکننده هستند ترکیب شوند، ممکن است امکان پیوند دادن دادهها به فرد اصلی فراهم شود.
- تکنولوژیهای جدید: پیشرفتهای تکنولوژیکی مانند هوش مصنوعی و یادگیری ماشین میتوانند روشهای جدیدی برای شناسایی افراد در دادههای ناشناس ارائه دهند.
بنابراین، ناشناسسازی تنها یک بخش از راهکارهای محافظت از حریم خصوصی است و باید همراه با سایر روشها مانند کنترل دسترسی، رمزنگاری و نظارت بر دادهها استفاده شود.
چالشهای ناشناسسازی
یکی از بزرگترین چالشهای ناشناسسازی این است که باید تعادل بین استفاده از دادهها برای اهداف مفید و محافظت از حریم خصوصی افراد حفظ شود. برای مثال، در تحقیقات پزشکی، دادههای ناشناس میتوانند برای کشف درمانهای جدید بسیار مفید باشند، اما باید اطمینان حاصل شود که هیچ اطلاعات شخصی افشا نمیشود.
علاوه بر این، قوانین و مقررات مربوط به حریم خصوصی مانند GDPR در اروپا یا قانون حفاظت از اطلاعات شخصی در ایران، استانداردهای خاصی را برای ناشناسسازی دادهها تعیین کردهاند. این قوانین معمولاً نیاز به ارزیابی ریسک، dokumentasi و شفافیت در فرایند ناشناسسازی دارند.
راهنمای ساده برای ناشناسسازی دادهها
اگر شما نیز قصد دارید دادههای خود را ناشناس کنید، این راهنما میتواند به شما کمک کند تا از روشهای مناسب استفاده کنید:
۱. شناسایی دادههای حساس
اولین قدم این است که دادههای حساسی که نیاز به ناشناسسازی دارند را شناسایی کنید. این دادهها معمولاً شامل اطلاعات شخصی مانند نام، شماره تلفن، آدرس ایمیل، تاریخ تولد و سایر اطلاعات شناساییکننده هستند.
۲. انتخاب روش مناسب ناشناسسازی
بر اساس نوع دادهها و هدف از ناشناسسازی، روش مناسب را انتخاب کنید. برای مثال، اگر دادهها برای تحلیل آماری استفاده میشوند، ممکن است روشهای آماری مانند جمعآوری دادهها در گروههای بزرگ مناسبتر باشند. اما اگر دادهها برای تحقیقات پزشکی استفاده میشوند، ممکن است نیاز به روشهای پیشرفتهتری مانند کریپتوگرافی داشته باشید.
۳. ارزیابی ریسک
قبل از ناشناسسازی، باید ریسکهای احتمالی را ارزیابی کنید. این شامل بررسی این است که آیا دادههای ناشناس میتوانند به فرد اصلی پیوند داده شوند یا خیر. همچنین باید بررسی کنید که آیا دادهها با قوانین و مقررات مربوط به حریم خصوصی سازگار هستند.
۴. dokumentasi و شفافیت
در فرایند ناشناسسازی، dokumentasi دقیق از مراحل انجام شده بسیار مهم است. این dokumentasi میتواند شامل روشهای استفادهشده، دادههای حذفشده یا تغییر یافته و همچنین ارزیابیهای انجام شده باشد. شفافیت در این فرایند میتواند اعتماد عمومی را افزایش دهد.
۵. استفاده از ابزارهای مناسب
برای ناشناسسازی دادهها، میتوانید از ابزارهای مختلفی مانند نرمافزارهای تخصصی، کتابخانههای برنامهنویسی یا سرویسهای ابری استفاده کنید. این ابزارها میتوانند فرایند ناشناسسازی را سادهتر و دقیقتر کنند.
در نهایت، باید توجه داشت که ناشناسسازی تنها یک بخش از راهکارهای محافظت از حریم خصوصی است. برای حفظ امنیت دادهها، باید از روشهای دیگری مانند کنترل دسترسی، رمزنگاری و نظارت بر دادهها نیز استفاده کرد.
نکات پایانی
ناشناسسازی دادهها یک روش موثر برای استفاده از دادهها بدون افشای اطلاعات شخصی است، اما این روش تنها یک بخش از راهکارهای کامل محافظت از حریم خصوصی را تشکیل میدهد. برای اطمینان از امنیت دادهها، باید به روشهای مختلفی مانند کنترل دسترسی، رمزنگاری و نظارت بر دادهها نیز توجه کرد.
اگر شما نیز در زمینه مدیریت دادهها و حریم خصوصی فعالیت میکنید، میتوانید با مطالعه مقالات و راهنماهای بیشتری در تایم به تایم اطلاعات بیشتری کسب کنید. این منابع میتوانند به شما کمک کنند تا بهترین شیوهها را برای محافظت از دادهها و حفظ حریم خصوصی افراد بیاموزید.