
















در دنیای دیجیتال امروز، امنیت اطلاعات به یکی از مهمترین اولویتهای سازمانها و افراد تبدیل شده است. با افزایش تهدیدات سایبری و حملات مختلف، شناسایی نقاط ضعف سیستمها قبل از آنکه توسط مهاجمان کشف شوند، امری ضروری است. یکی از روشهای موثر برای این کار، تست نفوذ یا پنتراست (Penetration Testing) است. اما تست نفوذ دقیقاً چیست؟ چگونه انجام میشود؟ و چه اشتباهاتی در این زمینه رایج است؟ در این مقاله به بررسی این موضوعات میپردازیم و نکات کاربردی را برای شما ارائه میدهیم.
تست نفوذ چیست؟
تست نفوذ یک روش سیستماتیک برای شناسایی و بهرهبرداری از نقاط ضعف امنیتی در سیستمها، شبکهها، برنامهها یا فرآیندهای سازمانی است. این روش شبیه به حمله واقعی سایبری است، اما با هدف شناسایی و اصلاح نقاط ضعف انجام میشود. هدف از تست نفوذ، یافتن vulnerabilites (نقاط ضعف) قبل از آنکه مهاجمان از آنها استفاده کنند، است.
در تست نفوذ، متخصصان امنیتی سعی میکنند مانند یک هکر عمل کنند و از روشهای مختلفی برای نفوذ به سیستم استفاده کنند. این شامل استفاده از ابزارهای مختلف، تکنیکهای مهندسی اجتماعی، و بررسی کدهای برنامهها میشود. پس از شناسایی نقاط ضعف، گزارشهایی تهیه میشود که شامل توصیههایی برای اصلاح این نقاط ضعف است.
چرا تست نفوذ اهمیت دارد؟
تست نفوذ اهمیت بسیاری دارد، زیرا:
- پیشگیری از حملات سایبری: شناسایی و اصلاح نقاط ضعف قبل از آنکه مهاجمان از آنها استفاده کنند، میتواند از خسارات مالی و reputational (اعتبار) جلوگیری کند.
- راهنمایی برای بهبود امنیت: تست نفوذ به سازمانها کمک میکند تا درک بهتری از وضعیت امنیتی خود داشته باشند و اقدامات لازم برای بهبود آن را انجام دهند.
- پیشرفت در استانداردهای امنیتی: بسیاری از استانداردهای امنیتی مانند ISO ۲۷۰۰۱ و PCI DSS، انجام تست نفوذ را الزامی میدانند.
- کاهش ریسک: با شناسایی و اصلاح نقاط ضعف، ریسک حملات سایبری کاهش مییابد و سازمانها میتوانند با اطمینان بیشتری فعالیت کنند.
چگونه تست نفوذ انجام میشود؟
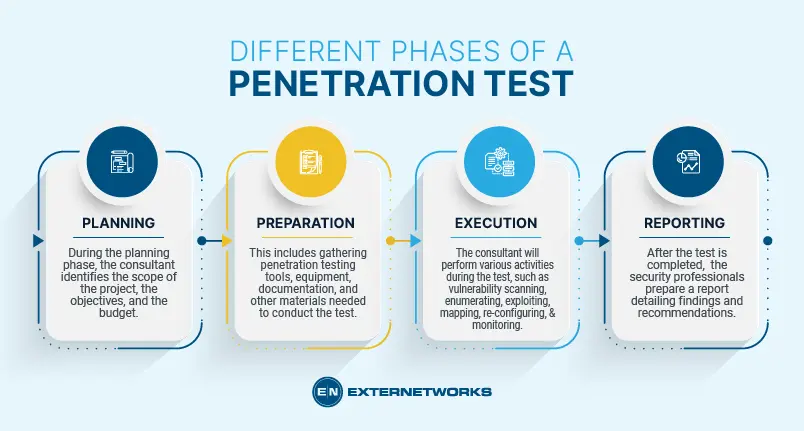
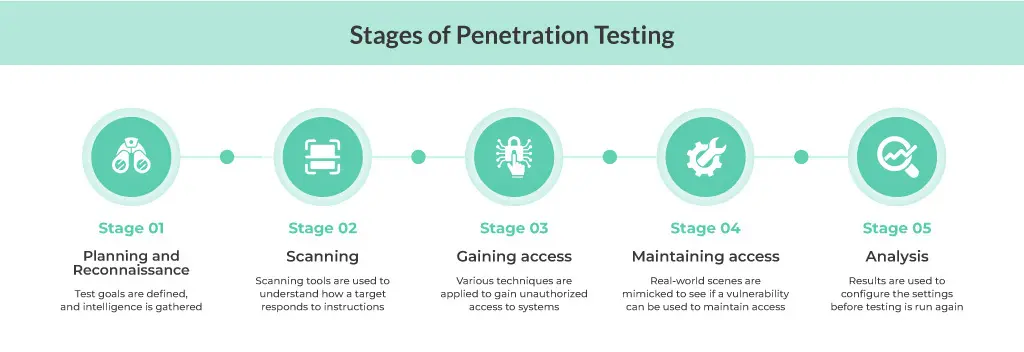
تست نفوذ شامل چندین مرحله است که هر کدام دارای اهمیت خاصی هستند:
۱. برنامهریزی و شناسایی محدوده تست
در این مرحله، محدوده تست نفوذ مشخص میشود. این شامل تعیین اهداف تست، محدوده سیستمها و شبکههایی که باید تست شوند، و همچنین قوانین و محدودیتهای تست است. همچنین، تیم تست نفوذ باید با مدیران سیستم و شبکه هماهنگی داشته باشد تا از تداخل با فعالیتهای روزانه جلوگیری شود.
۲. جمعآوری اطلاعات
در این مرحله، اطلاعات مربوط به سیستمها و شبکههای هدف جمعآوری میشود. این اطلاعات میتواند شامل اطلاعات عمومی مانند دامنهها، آدرسهای IP، و خدمات شبکهای باشد. همچنین، اطلاعات داخلی مانند ساختار شبکه، نرمافزارهای استفاده شده، و سیاستهای امنیتی نیز جمعآوری میشود.
۳. شناسایی نقاط ضعف
در این مرحله، نقاط ضعف سیستمها و شبکهها شناسایی میشوند. این شامل استفاده از ابزارهای مختلف مانند اسکنرهای آسیبپذیری، بررسی کدهای برنامهها، و انجام تستهای دستی است. ابزارهای معروفی مانند Nessus، OpenVAS، و Metasploit در این مرحله استفاده میشوند.
۴. بهرهبرداری از نقاط ضعف
در این مرحله، متخصصان تست نفوذ سعی میکنند از نقاط ضعف شناسایی شده برای نفوذ به سیستم استفاده کنند. این شامل استفاده از تکنیکهای مختلفی مانند بهرهبرداری از آسیبپذیریها، مهندسی اجتماعی، و استفاده از ابزارهای مختلف است.
۵. حفظ دسترسی
در این مرحله، اگر تیم تست نفوذ موفق به نفوذ به سیستم شد، سعی میکند دسترسی خود را حفظ کند. این شامل استفاده از تکنیکهای مختلفی مانند ایجاد حسابهای کاربری جدید، نصب backdoorها، و استفاده از ابزارهای مختلف برای حفظ دسترسی است.
۶. گزارشدهی و توصیهها
در این مرحله، گزارش نهایی تهیه میشود که شامل جزئیات نقاط ضعف شناسایی شده، روشهای بهرهبرداری از آنها، و توصیههایی برای اصلاح این نقاط ضعف است. این گزارش به مدیران سیستم و شبکه ارائه میشود تا اقدامات لازم برای بهبود امنیت انجام شود.
نکات کاربردی برای تست نفوذ موفق
برای انجام یک تست نفوذ موفق، باید به نکات زیر توجه کرد:
- تعیین اهداف واضح: قبل از شروع تست نفوذ، اهداف آن باید مشخص باشد. آیا هدف شناسایی نقاط ضعف شبکه است یا بررسی امنیت برنامهها؟
- استفاده از ابزارهای مناسب: استفاده از ابزارهای مناسب و بهروز برای شناسایی نقاط ضعف بسیار مهم است. ابزارهای مختلفی مانند Nessus، OpenVAS، و Metasploit در دسترس هستند.
- همکاری با تیمهای داخلی: همکاری با تیمهای داخلی مانند تیم شبکه، تیم توسعه، و تیم امنیتی میتواند به بهبود کیفیت تست نفوذ کمک کند.
- تست در محیط مشابه به تولید: تست نفوذ باید در محیطی انجام شود که مشابه محیط تولید باشد تا نتایج دقیقتری حاصل شود.
- گزارشدهی دقیق: گزارش نهایی باید شامل جزئیات کامل نقاط ضعف، روشهای بهرهبرداری، و توصیههای دقیق برای اصلاح باشد.
اشتباهات رایج در تست نفوذ
در تست نفوذ، اشتباهاتی وجود دارد که میتواند منجر به نتایج نادرست یا حتی آسیب به سیستمها شود. برخی از این اشتباهات عبارتند از:
- عدم برنامهریزی: انجام تست نفوذ بدون برنامهریزی مناسب میتواند منجر به نتایج نامطلوب و حتی آسیب به سیستمها شود.
- استفاده از ابزارهای نامناسب: استفاده از ابزارهای نامناسب یا قدیمی میتواند منجر به شناسایی نادرست نقاط ضعف شود.
- عدم همکاری با تیمهای داخلی: عدم همکاری با تیمهای داخلی میتواند منجر به عدم درک کامل از سیستمها و شبکهها شود.
- تست در محیط غیر واقعی: انجام تست نفوذ در محیطی که با محیط تولید متفاوت است، میتواند منجر به نتایج نادرست شود.
- گزارشدهی ناکافی: گزارش نهایی باید شامل تمام جزئیات لازم باشد. گزارشدهی ناکافی میتواند منجر به عدم اصلاح نقاط ضعف شود.
تست نفوذ و ارزیابی آسیبپذیری: تفاوتها
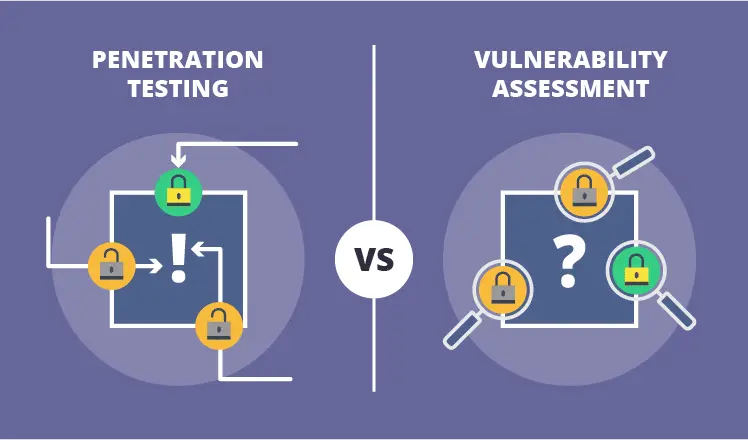
بسیاری از افراد تست نفوذ را با ارزیابی آسیبپذیری (Vulnerability Assessment) اشتباه میگیرند. در حالی که این دو روش با یکدیگر مرتبط هستند، اما تفاوتهای مهمی دارند:
- ارزیابی آسیبپذیری: این روش شامل شناسایی نقاط ضعف سیستمها و شبکهها بدون بهرهبرداری از آنها است. هدف اصلی آن شناسایی vulnerabilites است.
- تست نفوذ: این روش شامل شناسایی و بهرهبرداری از نقاط ضعف برای نفوذ به سیستم است. هدف اصلی آن شبیهسازی حمله واقعی سایبری است.
در حالی که ارزیابی آسیبپذیری میتواند به عنوان بخشی از تست نفوذ استفاده شود، اما تست نفوذ شامل مراحل بیشتری است که شامل بهرهبرداری از نقاط ضعف و حفظ دسترسی میشود.
چگونه میتوان از تست نفوذ برای بهبود امنیت استفاده کرد؟
تست نفوذ میتواند به سازمانها کمک کند تا امنیت خود را بهبود بخشند. برخی از روشهای استفاده از تست نفوذ برای بهبود امنیت عبارتند از:
- شناسایی و اصلاح نقاط ضعف: با شناسایی و اصلاح نقاط ضعف، سازمانها میتوانند از حملات سایبری جلوگیری کنند.
- بهبود سیاستهای امنیتی: نتایج تست نفوذ میتواند به بهبود سیاستهای امنیتی سازمان کمک کند.
- آموزش و آگاهی: تست نفوذ میتواند به آموزش کارکنان در زمینه امنیت سایبری کمک کند.
- پیشرفت در استانداردهای امنیتی: انجام تست نفوذ میتواند به سازمانها کمک کند تا استانداردهای امنیتی مانند ISO ۲۷۰۰۱ و PCI DSS را رعایت کنند.
برای کسب اطلاعات بیشتر در زمینه امنیت سایبری و روشهای مختلف برای بهبود امنیت سیستمها، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.
در پایان، تست نفوذ یک روش ضروری برای شناسایی و اصلاح نقاط ضعف سیستمها است. با انجام تست نفوذ منظم و استفاده از بهترین روشها، سازمانها میتوانند امنیت خود را بهبود بخشند و از حملات سایبری جلوگیری کنند.