با پیشرفت فناوری و افزایش استفاده از اینترنت و دستگاههای دیجیتال، خطرات جدیدی نیز به وجود آمدهاند که یکی از جدیترین آنها، باجافزار یا رنسومویر است. این نوع نرمافزار مخرب، یکی از خطرناکترین تهدیدات سایبری در سالهای اخیر تبدیل شده و میتواند فایلهای شخصی یا سازمانی شما را قفل کرده و در ازای آزادی آنها، پول باج بگیرد. اما باجافزار دقیقاً چیست؟ چگونه کار میکند؟ و چه راههایی برای جلوگیری از آن وجود دارد؟ در این مقاله به بررسی جزئیات مهم این تهدید سایبری میپردازیم.
باجافزار چیست؟
باجافزار نوعی نرمافزار مخرب است که فایلهای مهم شما را رمزگذاری کرده و دسترسی شما به آنها را محدود میکند. پس از رمزگذاری، این نرمافزار یک پیغام نمایش میدهد که در آن از شما میخواهد تا برای بازیابی فایلهای خود، مبلغی را به عنوان باج پرداخت کنید. این پول معمولاً با ارزهای دیجیتال مانند بیتکوین پرداخت میشود تا ردیابی تراکنش دشوارتر شود.
نام «باجافزار» از کلمه انگلیسی ransom (باج) و ware (نرمافزار) گرفته شده است. این نرمافزارها معمولاً از روشهای پیچیدهای برای رمزگذاری فایلها استفاده میکنند که بازیابی آنها بدون کلید رمزگذاری بسیار دشوار یا غیرممکن است.
چگونه باجافزار فایلها را قفل میکند؟
باجافزارها معمولاً از الگوریتمهای رمزگذاری قوی مانند AES یا RSA استفاده میکنند تا فایلهای شما را رمزگذاری کنند. این الگوریتمها به گونهای طراحی شدهاند که حتی با قدرت محاسباتی بالا نیز شکستن آنها بسیار زمانبر و دشوار است. پس از رمزگذاری، باجافزار یک کلید خصوصی تولید میکند که تنها با پرداخت باج، به شما داده میشود.
در برخی موارد، باجافزارها علاوه بر رمزگذاری فایلها، سیستم عامل شما را نیز تحت تأثیر قرار میدهند و دسترسی به کل دستگاه را محدود میکنند. این نوع باجافزارها به عنوان «باجافزار کامل سیستم» شناخته میشوند و خطرناکتر از نوعی هستند که فقط فایلها را هدف قرار میدهند.
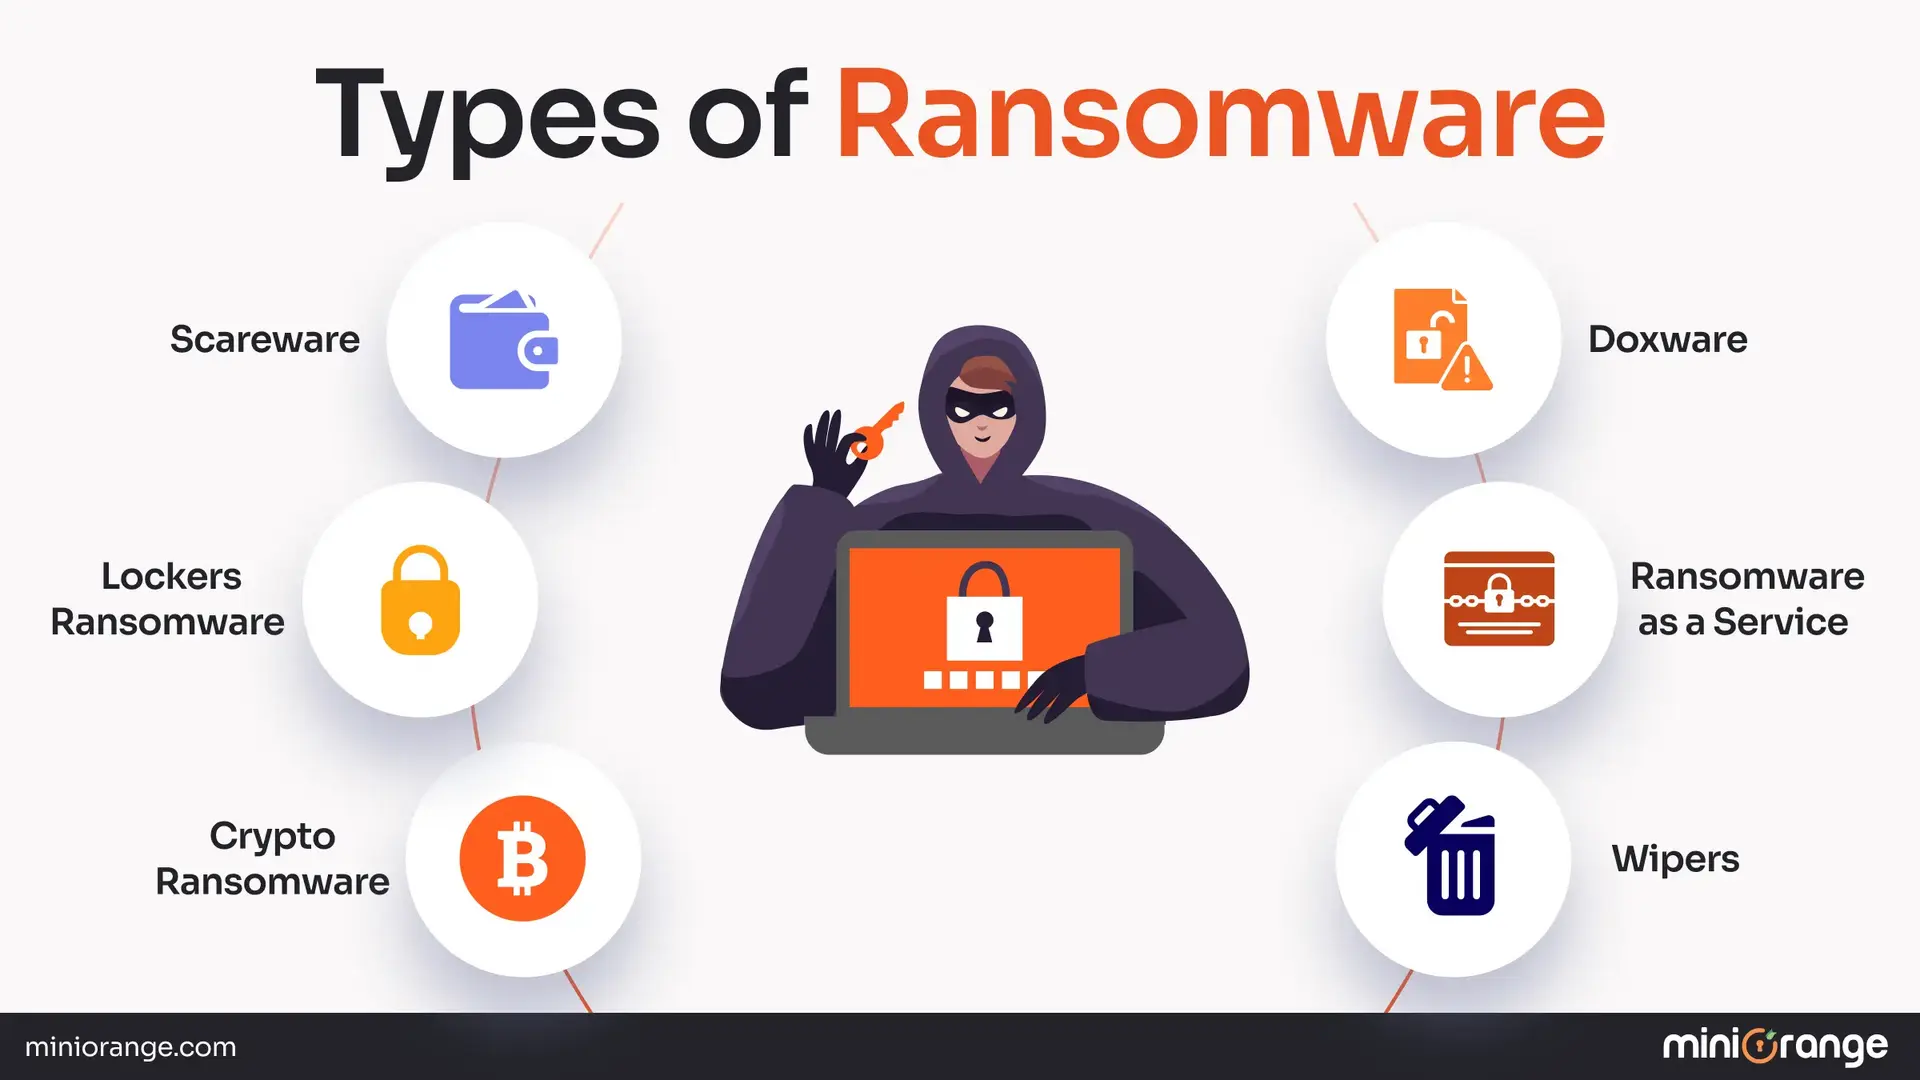
در تصویر زیر میتوانید نمونهای از انواع مختلف باجافزارها را مشاهده کنید که نشاندهنده تنوع این تهدیدات است:
چگونه باجافزار به دستگاه شما حمله میکند؟
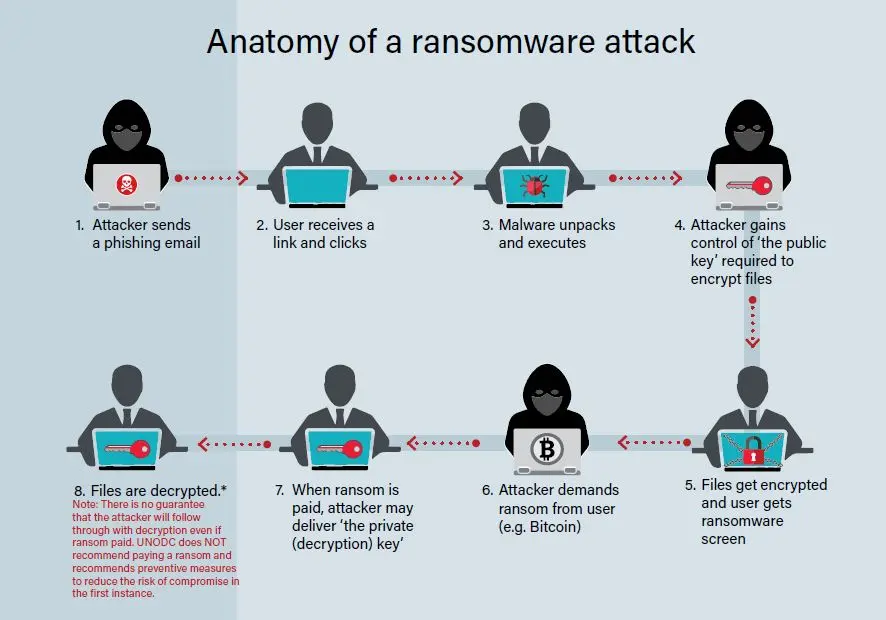
باجافزارها از روشهای مختلفی برای نفوذ به دستگاههای شما استفاده میکنند. برخی از رایجترین روشها شامل:
- فایلهای ضمیمه ایمیل: ارسال ایمیلهای فریبنده که فایلهای ضمیمهای حاوی باجافزار دارند.
- نرمافزارهای مخرب: استفاده از نرمافزارهای غیرقانونی یا کرک شده که حاوی باجافزار هستند.
- آپدیتهای جعلی: پیشنهاد آپدیتهای سیستم یا نرمافزاری که در واقع باجافزار هستند.
- فایلهای دانلودی: دانلود فایلها از منابع غیرمعتبر که حاوی باجافزار هستند.
- نرمافزارهای تبلیغاتی: استفاده از نرمافزارهایی که ادعا میکنند ابزارهای مفیدی هستند اما در واقع باجافزار هستند.
- ضعفهای امنیتی: بهرهبرداری از نقاط ضعف سیستم عامل یا نرمافزارهای نصبشده.
به عنوان مثال، یکی از روشهای رایج حمله، استفاده از ایمیلهای فریبنده است که به شما پیشنهاد میدهند فایلهای مهمی را دانلود کنید. این فایلها ممکن است ظاهراً فایلهای harmless مانند فاکتور یا گزارش باشند، اما در واقع حاوی باجافزار هستند.
چه باید کرد اگر دستگاه شما توسط باجافزار آلوده شد؟
اگر متوجه شدید که دستگاه شما توسط باجافزار آلوده شده است، اولین قدم این است که از اتصال اینترنتی دستگاه خودداری کنید تا از گسترش آلودگی جلوگیری شود. سپس میتوانید اقدامات زیر را انجام دهید:
- سیستم را از اینترنت جدا کنید: دستگاه آلوده را از شبکه جدا کنید تا از انتقال ویروس به سایر دستگاهها جلوگیری شود.
- پرداخت باج را نکنید: پرداخت باج نه تنها تضمین نمیکند که فایلهای شما بازیابی شوند، بلکه ممکن است شما را در معرض خطرات بیشتری قرار دهد، مانند سرقت اطلاعات شخصی یا استفاده از پول شما برای فعالیتهای مجرمانه.
- از پشتیبانگیری استفاده کنید: اگر فایلهای شما قبلاً در یک پشتیبانگیری امن ذخیره شده باشند، میتوانید از آنها برای بازیابی استفاده کنید.
- به متخصصان امنیتی مراجعه کنید: اگر فایلهای شما بسیار مهم هستند، میتوانید به متخصصان امنیتی یا شرکتهای بازیابی داده مراجعه کنید تا امکان بازیابی فایلها را بررسی کنند.
- سیستم را بازسازی کنید: در صورت امکان، سیستم عامل خود را بازسازی کنید و از پشتیبانگیری قبلی استفاده کنید تا آلودگی حذف شود.
در تصویر زیر میتوانید نمونهای از پیامهای باجافزاری را مشاهده کنید که پس از آلودگی دستگاه نمایش داده میشوند:
چگونه از باجافزار محافظت کنیم؟
پیشگیری از آلودگی باجافزار بسیار مهمتر از درمان آن است. برخی از راهکارهای مؤثر برای محافظت از دستگاههای خود شامل:
- استفاده از نرمافزار ضدویروس: نصب و بهروزرسانی نرمافزار ضدویروس قوی برای تشخیص و حذف باجافزارها.
- پشتیبانگیری منظم: ایجاد پشتیبانگیریهای منظم از فایلهای مهم و ذخیره آنها در مکانهای امن و جدا از دستگاه اصلی.
- بهروزرسانی سیستم عامل و نرمافزارها: اطمینان از بهروزرسانی مداوم سیستم عامل و نرمافزارهای نصبشده برای جلوگیری از بهرهبرداری از نقاط ضعف.
- احتیاط در هنگام دانلود: دانلود فایلها فقط از منابع معتبر و بررسی فایلهای ضمیمه ایمیلها قبل از باز کردن آنها.
- استفاده از حسابهای کاربری با دسترسی محدود: استفاده از حسابهای کاربری با دسترسی محدود برای کاهش خطرات در صورت آلودگی.
- آموزش کاربران: آموزش کاربران در مورد خطرات باجافزار و روشهای پیشگیری از آن.
در دنیای امروز که تهدیدات سایبری روز به روز پیچیدهتر میشوند، آگاهی و آمادگی نقش کلیدی در محافظت از اطلاعات شخصی و سازمانی شما ایفا میکنند. برای اطلاعات بیشتر در مورد روشهای پیشگیری و مدیریت خطرات سایبری، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.
نتیجهگیری
باجافزار یکی از خطرناکترین تهدیدات سایبری است که میتواند فایلهای مهم شما را قفل کرده و به شما فشار بیاورد تا باج پرداخت کنید. با آگاهی از روشهای حمله، نشانههای آلودگی و روشهای پیشگیری، میتوانید از دستگاههای خود محافظت کنید و در صورت آلودگی، اقدامات مناسب را انجام دهید.
همیشه به یاد داشته باشید که پیشگیری از درمان آسانتر است. با انجام اقدامات پیشگیرانه مانند پشتیبانگیری منظم، بهروزرسانی سیستم و استفاده از نرمافزارهای امنیتی، میتوانید خطر آلودگی باجافزار را به حداقل برسانید.
در صورت مواجهه با این تهدید، از اقدامات فوری مانند جدا کردن دستگاه از اینترنت و مراجعه به متخصصان استفاده کنید تا از خسارات بیشتر جلوگیری شود.