در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران و سازمانها بهشمار میرود. یکی از خطرناکترین تهدیدات سایبری که در سالهای اخیر به شدت گسترش یافته، باجافزار یا رنسومویر (ransomware) است. این نوع نرمافزار مخرب، فایلهای کاربر یا سازمان را رمزگذاری کرده و سپس برای بازگرداندن دسترسی به آنها، مبلغی را به عنوان باج میطلبد. اما چگونه این نرمافزار کار میکند؟ چه اشتباهاتی باعث گسترش آن میشود و چگونه میتوان از آن محافظت کرد؟ در این مقاله به بررسی این موضوعات میپردازیم.
باجافزار چیست؟
باجافزار یک نوع نرمافزار مخرب است که با استفاده از الگوریتمهای رمزگذاری، فایلهای مهم کاربر یا سازمان را غیرقابل دسترسی میکند. پس از رمزگذاری، این نرمافزار یک پیغام نمایش میدهد که در آن از کاربر یا سازمان میخواهد مبلغی را به عنوان باج پرداخت کند تا کلید رمزگشایی فایلها را دریافت کند. اگر باج پرداخت نشود، فایلها برای همیشه از دست رفته یا غیرقابل بازیابی خواهند بود.
باجافزارها معمولاً از طریق ایمیلهای مخرب، نرمافزارهای فریبنده، یا vulnerabilites در سیستمهای نرمافزاری گسترش مییابند. این نرمافزارها میتوانند به سرعت در شبکههای سازمانی پخش شوند و باعث ایجاد خسارات مالی و operational بسیار زیادی شوند.
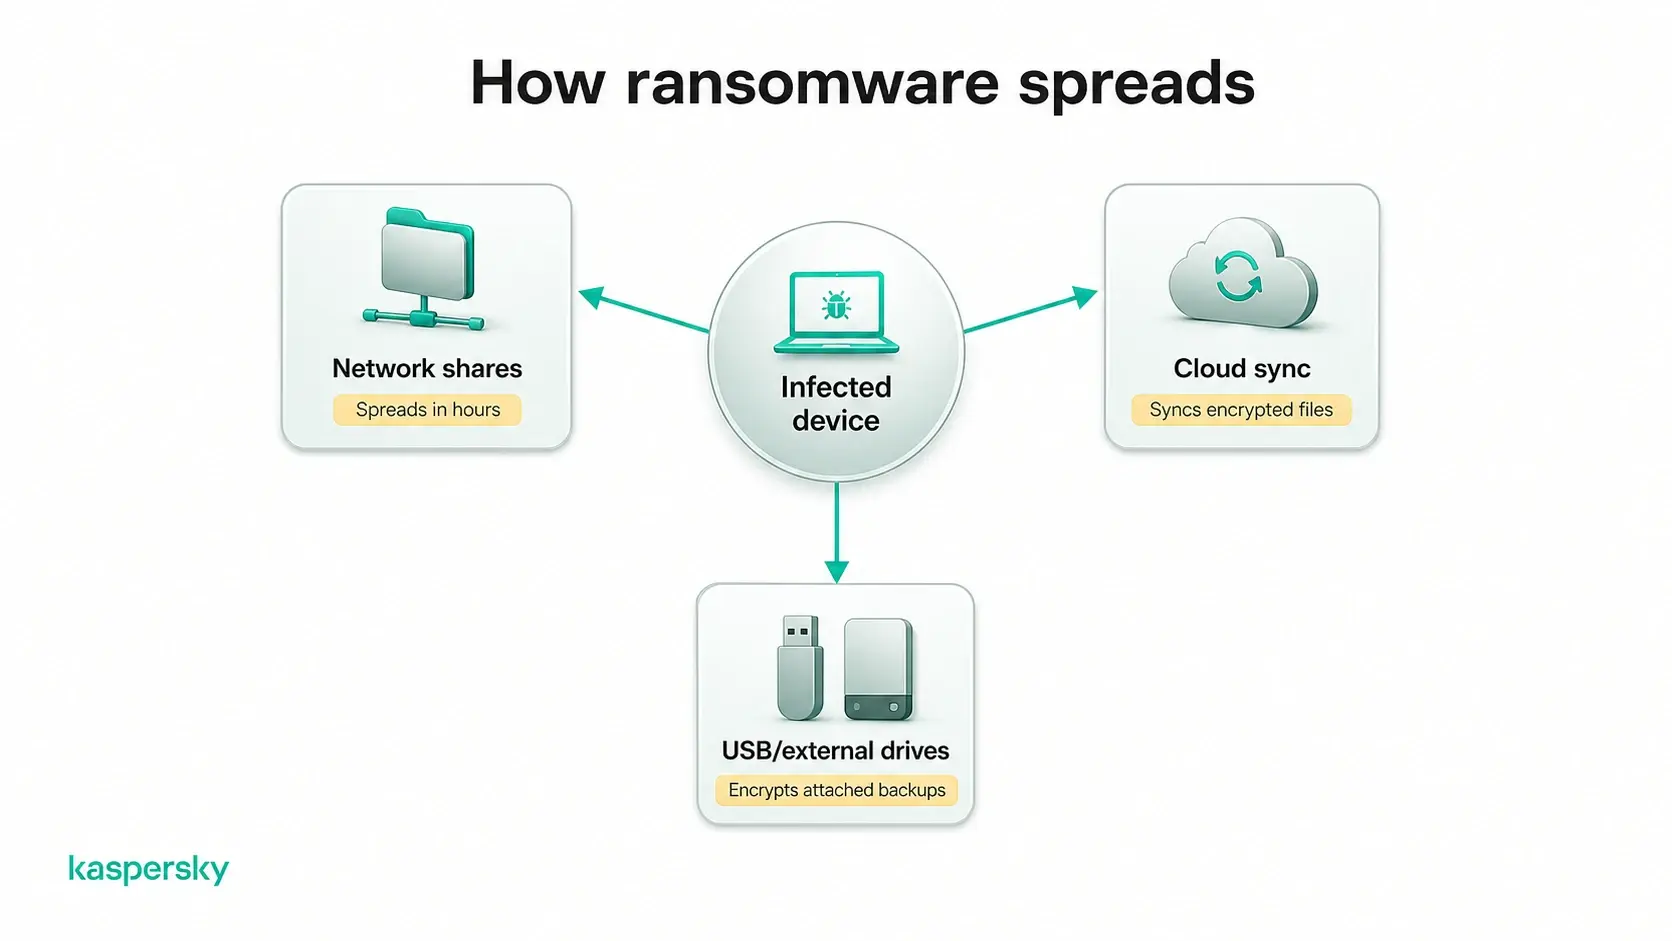
چگونه باجافزار فایلها را گروگان میگیرد؟
فرایند حمله باجافزار معمولاً شامل چند مرحله است:
- نفوذ: باجافزار از طریق روشهای مختلفی مانند فایلهای ضمیمه ایمیلهای مخرب، لینکهای مشکوک، نرمافزارهای فریبنده یا vulnerabilites در سیستمهای نرمافزاری وارد سیستم میشود.
- رمزگذاری: پس از نفوذ، باجافزار شروع به رمزگذاری فایلهای مهم کاربر یا سازمان میکند. این فرآیند ممکن است چند ساعت یا حتی چند روز به طول بیانجامد، بسته به تعداد فایلها و قدرت سیستم.
- نمایش پیغام: پس از رمزگذاری، باجافزار یک پیغام نمایش میدهد که در آن از کاربر یا سازمان میخواهد مبلغی را به عنوان باج پرداخت کند. این پیغام معمولاً شامل اطلاعاتی مانند آدرس کیف پول کریپتوکارنسی و مهلت پرداخت است.
- تهدید: اگر باج پرداخت نشود، باجافزار ممکن است فایلها را برای همیشه حذف کند یا اطلاعات کاربر را به صورت عمومی منتشر کند.
باجافزارها معمولاً از الگوریتمهای رمزگذاری قوی مانند AES یا RSA استفاده میکنند که بازیابی فایلها بدون کلید رمزگشایی تقریباً غیرممکن است.
اشتباهات رایج که باعث گسترش باجافزار میشود
باجافزارها اغلب از اشتباهات رایج کاربران و سازمانها برای نفوذ استفاده میکنند. برخی از این اشتباهات عبارتند از:
- کلیک کردن بر روی لینکهای مشکوک: بسیاری از حملات باجافزار از طریق ایمیلهای فریبنده آغاز میشوند که لینکهای مخرب یا فایلهای ضمیمهای را شامل میشوند. کاربران باید قبل از کلیک کردن بر روی لینکها یا دانلود فایلها، از منبع آنها اطمینان حاصل کنند.
- عدم بهروزرسانی نرمافزار: vulnerabilites در سیستمهای نرمافزاری یکی از اصلیترین راههای نفوذ باجافزارها است. بهروزرسانی منظم نرمافزارها و سیستمعامل میتواند خطر نفوذ را کاهش دهد.
- استفاده از رمزهای ضعیف: رمزهای ضعیف یا استفاده از یک رمز برای چندین حساب کاربری، خطر نفوذ را افزایش میدهد. استفاده از رمزهای قوی و منحصر به فرد برای هر حساب کاربری توصیه میشود.
- عدم استفاده از نرمافزارهای ضدویروس: نصب و استفاده از نرمافزارهای ضدویروس و آنتیمالویر میتواند از نفوذ باجافزارها جلوگیری کند. این نرمافزارها میتوانند فایلهای مخرب را شناسایی و حذف کنند.
- عدم پشتیبانگیری: پشتیبانگیری منظم از فایلهای مهم میتواند در صورت حمله باجافزار، فایلها را بازیابی کرد. بسیاری از سازمانها و کاربران به دلیل عدم پشتیبانگیری، دچار خسارات جدی میشوند.
نکات کاربردی برای محافظت در برابر باجافزار
برای کاهش خطر حمله باجافزار، میتوانید از نکات زیر استفاده کنید:
- آموزش کارکنان: آموزش کارکنان در مورد خطرات باجافزار و روشهای جلوگیری از آن میتواند بسیار مؤثر باشد. کارکنان باید از خطرات کلیک کردن بر روی لینکهای مشکوک و دانلود فایلهای ناشناس آگاه باشند.
- پشتیبانگیری منظم: پشتیبانگیری منظم از فایلهای مهم و سیستمها میتواند در صورت حمله باجافزار، فایلها را بازیابی کرد. استفاده از روشهای پشتیبانگیری خودکار و ذخیرهسازی در مکانهای امن توصیه میشود.
- استفاده از نرمافزارهای امنیتی: نصب و استفاده از نرمافزارهای ضدویروس و آنتیمالویر میتواند از نفوذ باجافزارها جلوگیری کند. همچنین استفاده از فایروالها و سیستمهای تشخیص نفوذ (IDS) میتواند امنیت سیستم را افزایش دهد.
- محدود کردن دسترسی: محدود کردن دسترسی کاربران به فایلها و سیستمهای مهم میتواند خطر نفوذ را کاهش دهد. استفاده از اصول least privilege (اصول حداقل دسترسی) میتواند امنیت سیستم را بهبود بخشد.
- بهروزرسانی سیستمها: بهروزرسانی منظم سیستمعاملها و نرمافزارها میتواند vulnerabilites را کاهش دهد و از نفوذ باجافزارها جلوگیری کند.
در صورت حمله باجافزار، نباید باج پرداخت کرد، زیرا این کار ممکن است باعث افزایش حملات آینده شود. همچنین، گزارش دادن حمله به سازمانهای مربوطه مانند پلیس سایبری میتواند در جلوگیری از گسترش آن مؤثر باشد.
چگونه در صورت حمله باجافزار عمل کرد؟
اگر سیستم شما دچار حمله باجافزار شد، باید اقدامات زیر را انجام دهید:
- از استفاده از سیستمهای آلوده خودداری کنید: استفاده از سیستمهای آلوده میتواند باعث گسترش بیشتر باجافزار شود. سیستم را از شبکه جدا کنید.
- با سازمانهای امنیتی تماس بگیرید: گزارش دادن حمله به سازمانهای مربوطه مانند پلیس سایبری میتواند در جلوگیری از گسترش آن مؤثر باشد.
- از پرداخت باج خودداری کنید: پرداخت باج ممکن است باعث افزایش حملات آینده شود و همچنین تضمین نمیکند که فایلها بازیابی شوند.
- از پشتیبانگیری استفاده کنید: اگر پشتیبانگیری منظم انجام دادهاید، میتوانید فایلها را از پشتیبانگیری بازیابی کنید.
- سیستم را بازسازی کنید: پس از بازیابی فایلها، سیستم را بازسازی و از vulnerabilites احتمالی استفاده کنید.
در نهایت، آگاهی و آمادگی در برابر تهدیدات سایبری مانند باجافزار میتواند از خسارات جدی جلوگیری کند. با پیروی از نکات امنیتی و بهروزرسانی مداوم سیستمها، میتوانید امنیت اطلاعات خود را افزایش دهید. برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای محافظت، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.