

























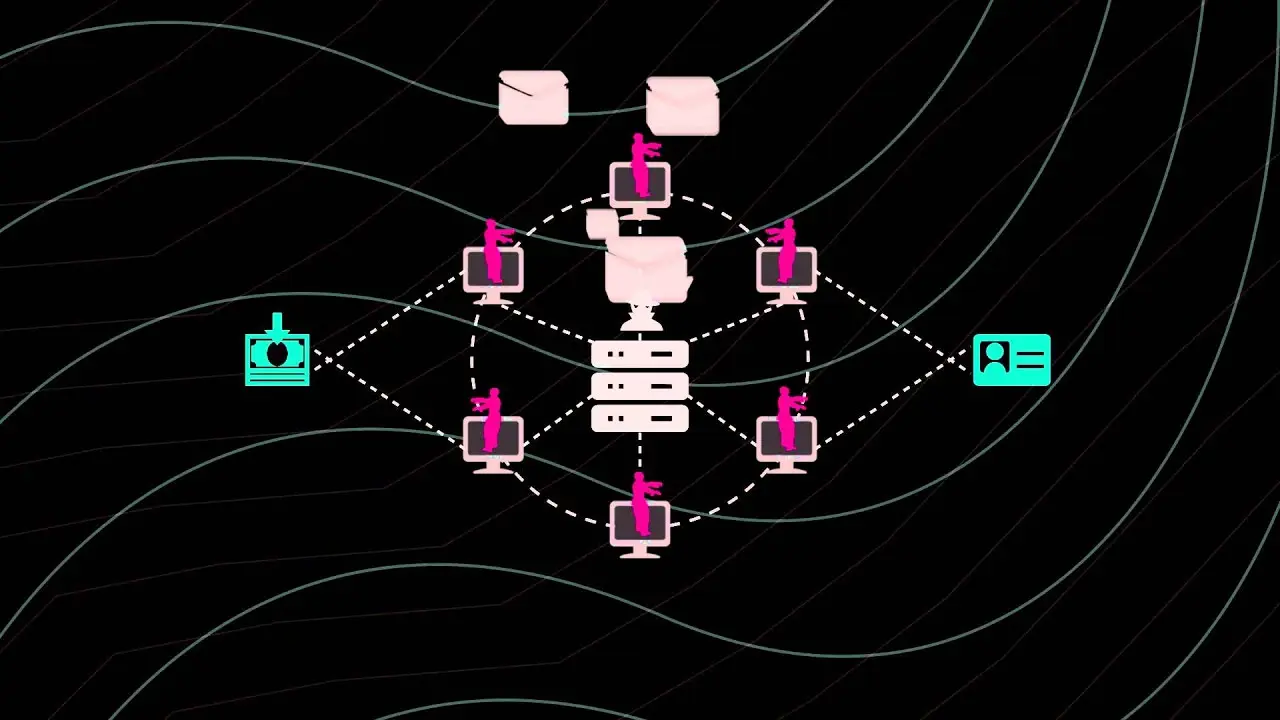
در دنیای دیجیتال امروز، امنیت سایبری به یکی از مهمترین چالشهای افراد و سازمانها تبدیل شده است. یکی از تهدیدات جدی که در این زمینه وجود دارد، باتنتها هستند. باتنتها شبکهای از دستگاههای آلوده هستند که توسط هکرها کنترل میشوند و میتوانند آسیبهای جدی به سیستمها وارد کنند. اما باتنت دقیقاً چیست؟ چگونه هزاران دستگاه را آلوده و کنترل میکند؟ و چه نکات مهمی در مورد آن باید بدانیم؟ در این مقاله به بررسی این موضوعات میپردازیم.
باتنت چیست؟
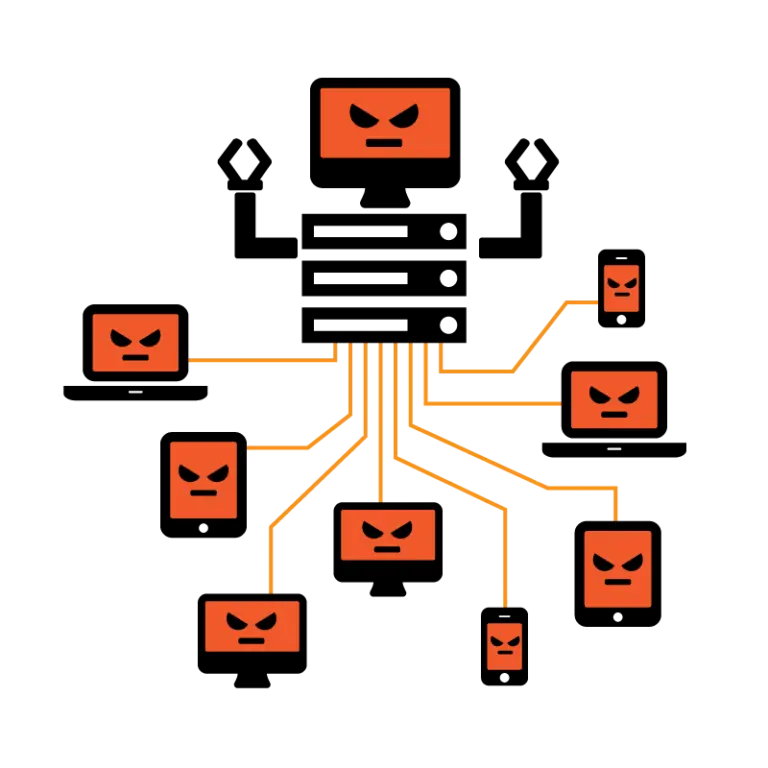
باتنت یا شبکه رباتها، مجموعهای از دستگاههای کامپیوتری، گوشیهای هوشمند، سرورها یا حتی دستگاههای اینترنت اشیا (IoT) است که توسط یک کنترلکننده مرکزی (هکر) آلوده و کنترل میشوند. این دستگاهها به صورت خودکار و بدون اطلاع مالک خود، دستورالعملهای هکر را اجرا میکنند. باتنتها معمولاً برای انجام حملات سایبری مانند اسپمزنی، ددوس (DoS)، سرقت اطلاعات یا حتی استخراج ارزهای دیجیتال استفاده میشوند.
نام باتنت از دو کلمه انگلیسی “robot” (ربات) و “network” (شبکه) تشکیل شده است. رباتها در این شبکه، دستگاههای آلوده هستند که به صورت خودکار و بدون نیاز به دخالت انسان، دستورالعملهای هکر را اجرا میکنند. این رباتها میتوانند از طریق نرمافزارهای مخرب، آسیبپذیریهای سیستمعامل یا حتی با فریب دادن کاربر، به دستگاهها نفوذ کنند.
چگونه باتنتها هزاران دستگاه را آلوده و کنترل میکنند؟
فرآیند آلودگی و کنترل دستگاهها توسط باتنتها معمولاً شامل چند مرحله است:
- انتشار نرمافزار مخرب: هکرها از روشهای مختلفی مانند ایمیلهای فریبنده، لینکهای مخرب، نرمافزارهای غیرقانونی یا حتی تبلیغات مخرب برای آلودگی دستگاهها استفاده میکنند. این نرمافزارها ممکن است به صورت ویروس، تروجان، یا نرمافزار اسپیوار (spyware) باشند.
- استفاده از آسیبپذیریهای سیستم: برخی باتنتها از نقاط ضعف سیستمعامل یا نرمافزارهای نصبشده در دستگاهها برای نفوذ استفاده میکنند. به عنوان مثال، اگر یک دستگاه دارای یک سیستمعامل قدیمی یا بدون بهروزرسانی باشد، احتمال آلودگی آن بیشتر خواهد بود.
- فریب دادن کاربر: هکرها ممکن است از روشهای اجتماعی مانند فیشینگ (phishing) برای فریب دادن کاربر و وادار کردن او به نصب نرمافزار مخرب استفاده کنند. به عنوان مثال، ارسال یک ایمیل با موضوعی جذاب که لینک یا فایل پیوست آن حاوی نرمافزار مخرب است.
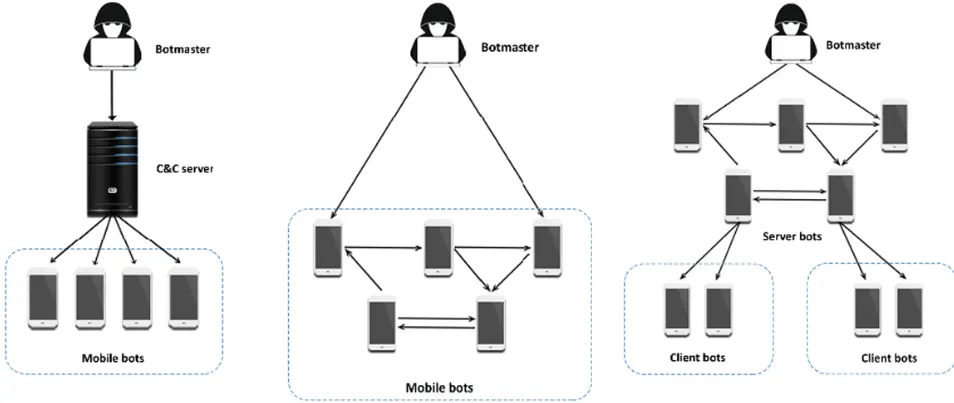
- کنترل دستگاههای آلوده: پس از آلودگی دستگاه، باتنتها با استفاده از یک سرور کنترل مرکزی (C&C)، دستورالعملهای خود را به دستگاههای آلوده ارسال میکنند. این دستورالعملها میتوانند شامل انجام حملات سایبری، ارسال اسپم، یا حتی استخراج ارزهای دیجیتال باشند.
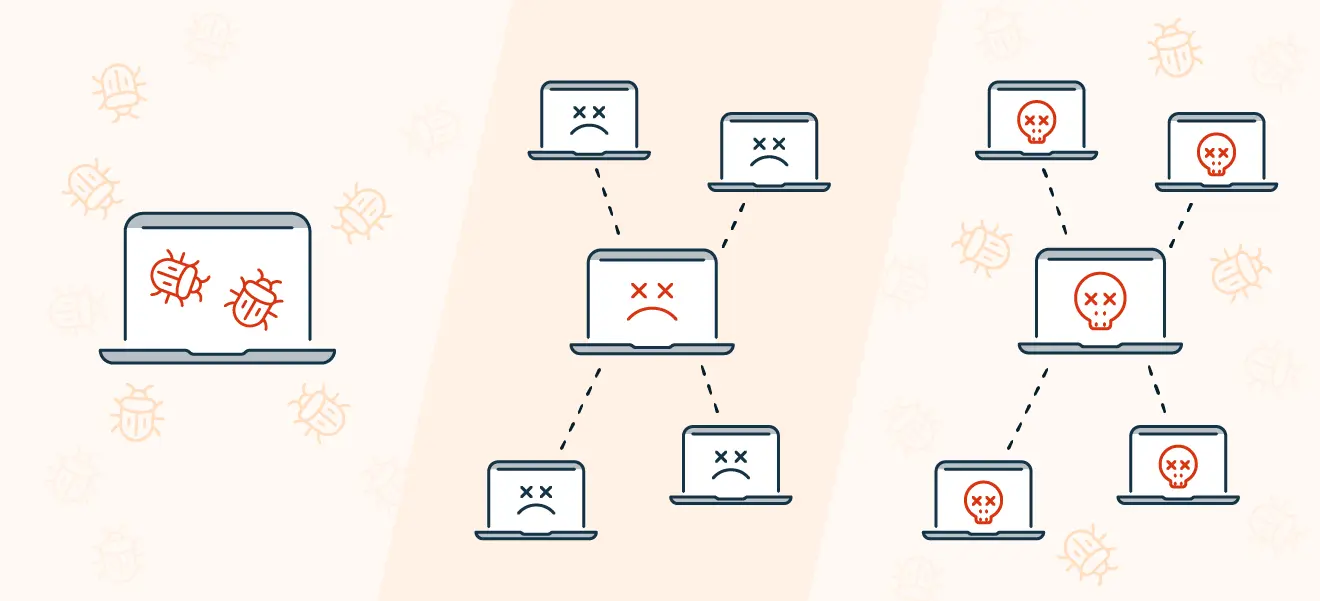
باتنتها میتوانند به سرعت گسترش یابند، زیرا دستگاههای آلوده خود به خود به دستگاههای دیگر نیز حمله میکنند و آنها را آلوده میسازند. این فرآیند به صورت زنجیرهای ادامه مییابد و در نتیجه تعداد دستگاههای آلوده به سرعت افزایش مییابد.
نکات مهم در مورد باتنتها
برای محافظت در برابر باتنتها و کاهش خطر آلودگی دستگاهها، باید به نکات زیر توجه کرد:
- بهروزرسانی نرمافزارها: یکی از مهمترین اقدامات برای جلوگیری از آلودگی دستگاهها، بهروزرسانی منظم سیستمعامل و نرمافزارهای نصبشده است. بهروزرسانیها معمولاً حاوی اصلاحات امنیتی هستند که نقاط ضعف سیستم را برطرف میکنند.
- استفاده از نرمافزارهای ضدویروس: نصب و استفاده از نرمافزارهای ضدویروس و ضداسپایوار میتواند در شناسایی و حذف نرمافزارهای مخرب مؤثر باشد. این نرمافزارها معمولاً به صورت خودکار دستگاهها را اسکن میکنند و در صورت تشخیص آلودگی، اقدام به حذف آن میکنند.
- هشدار در برابر فیشینگ: آموزش خود و دیگران در مورد روشهای فیشینگ و ایمیلهای مخرب میتواند از آلودگی دستگاهها جلوگیری کند. باید از باز کردن لینکها یا فایلهای پیوست در ایمیلهای مشکوک خودداری کرد.
- استفاده از شبکههای امن: اتصال به شبکههای عمومی و غیرامن مانند وایفایهای عمومی میتواند خطر آلودگی دستگاهها را افزایش دهد. در صورت امکان، باید از شبکههای امن و رمزگذاریشده استفاده کرد.
- کنترل دسترسی: محدود کردن دسترسی دستگاهها به منابع اینترنتی و نرمافزارهای ناشناس میتواند از آلودگی جلوگیری کند. همچنین، استفاده از حسابهای کاربری با سطح دسترسی محدود میتواند خطرات را کاهش دهد.
در صورت آلودگی دستگاه، باید فوراً اقدامات لازم برای حذف نرمافزار مخرب و بازگرداندن دستگاه به حالت طبیعی انجام شود. همچنین، گزارش دادن این آلودگی به سازمانهای مربوطه مانند پلیس سایبری میتواند در جلوگیری از گسترش باتنتها مؤثر باشد.
باتنتها و دستگاههای هوشمند
با افزایش استفاده از دستگاههای هوشمند مانند تلفنهای همراه، تبلتها و دستگاههای اینترنت اشیا، باتنتها نیز به این دستگاهها حمله میکنند. این دستگاهها معمولاً دارای سیستمعاملهای خاصی هستند که ممکن است آسیبپذیر باشند. به عنوان مثال، باتنتهایی مانند میرا (Mirai) که در سالهای گذشته فعال بودند، به دستگاههای IoT حمله کرده و آنها را آلوده میکردند.
باتنتهای موبایل نیز به صورت مشابه کار میکنند. این باتنتها ممکن است از طریق اپلیکیشنهای مخرب، لینکهای مخرب یا حتی پیامکهای فریبنده به دستگاههای موبایل حمله کنند. برای محافظت در برابر این تهدیدات، باید از اپلیکیشنهای معتبر و از فروشگاههای رسمی مانند گوگل پلی یا اپ استور دانلود کرد و همچنین از نرمافزارهای امنیتی موبایل استفاده نمود.
نتیجهگیری
باتنتها یکی از تهدیدات جدی در دنیای سایبری هستند که میتوانند به هزاران دستگاه حمله کرده و آنها را کنترل کنند. برای محافظت در برابر این تهدیدات، باید اقدامات امنیتی لازم را انجام داد و از روشهای پیشگیری استفاده کرد. همچنین، آگاهی از نحوه عملکرد باتنتها و روشهای آلودگی دستگاهها میتواند در کاهش خطرات مؤثر باشد.
در صورت نیاز به اطلاعات بیشتر در زمینه امنیت سایبری و روشهای محافظت در برابر باتنتها، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید. این مقالات میتوانند راهنمایی مفیدی برای افزایش آگاهی و بهبود امنیت دیجیتال شما باشند.











