

























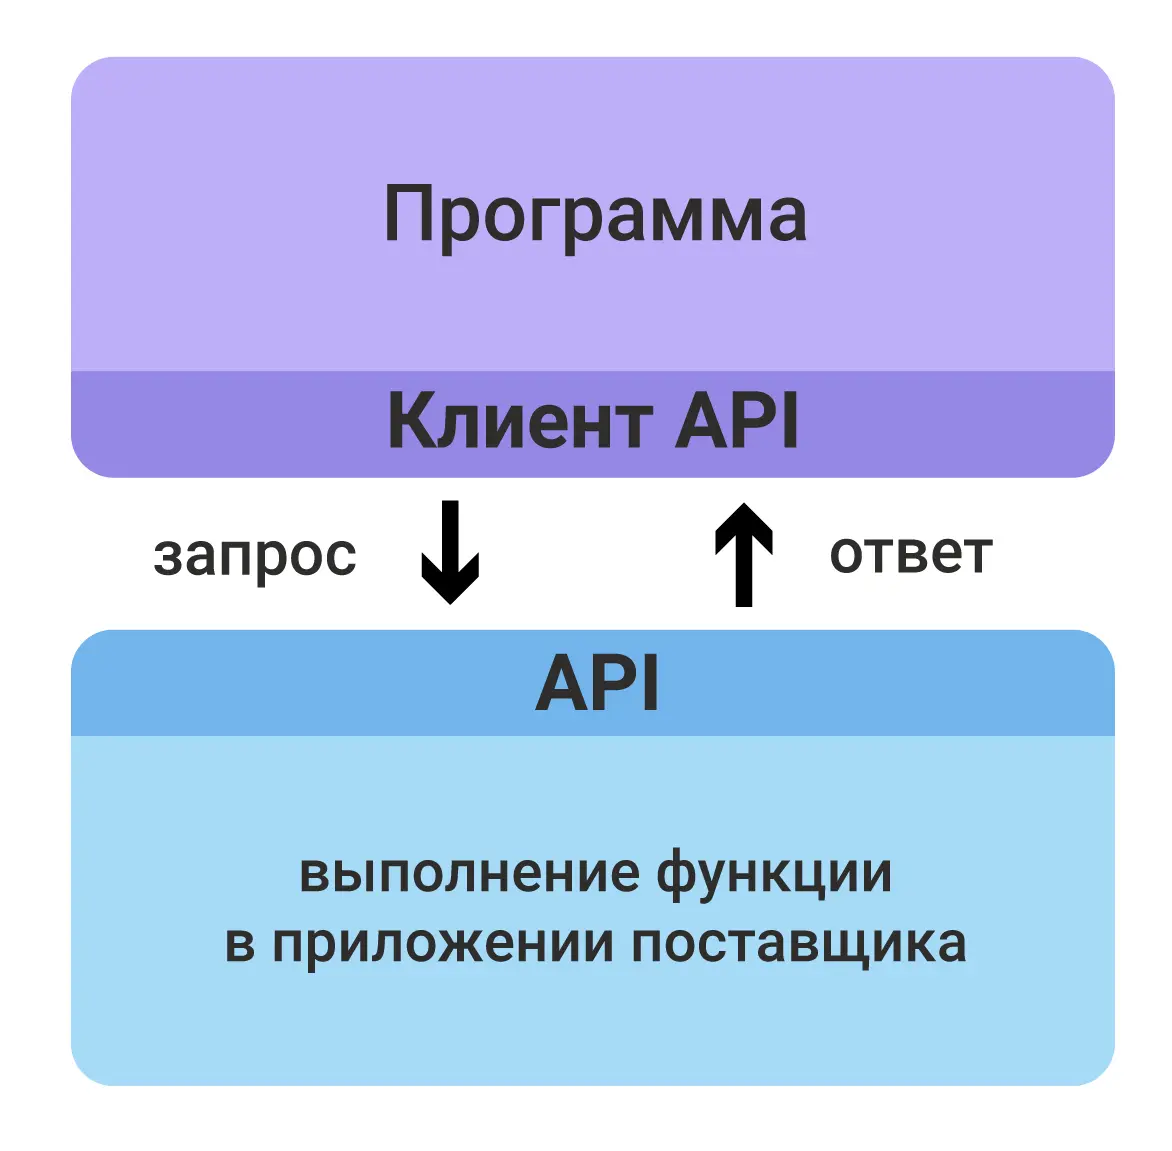
در دنیای دیجیتال امروز، سرویسهای آنلاین به عنوان ستون فقرات ارتباطات، تجارت و خدمات عمومی عمل میکنند. از پرداختهای اینترنتی گرفته تا مدیریت حسابهای کاربری، هر یک از این سرویسها به یک شبکه پیچیده از ارتباطات بین سیستمها وابسته هستند. در این میان، API یا واسط برنامهنویسی کاربردی به عنوان پل ارتباطی بین برنامهها و سرویسها عمل میکند. اما با افزایش استفاده از این واسطها، اهمیت امنیت آنها نیز روز به روز بیشتر میشود. در این مقاله به بررسی مفهوم امنیت API، دلایل نیاز سرویسهای آنلاین به حفاظت بیشتر و نکات ضروری قبل از اقدام به استفاده یا توسعه API میپردازیم.
API چیست و چرا امنیت آن مهم است؟
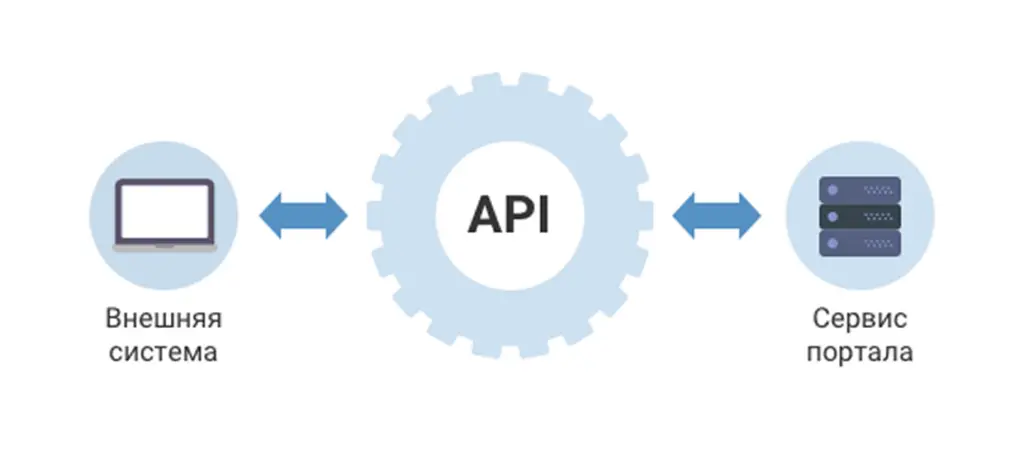
API یا واسط برنامهنویسی کاربردی، مجموعهای از قوانین و پروتکلهایی است که به برنامهنویسها اجازه میدهد تا به دادهها یا عملکردهای یک برنامه یا سرویس دسترسی پیدا کنند، بدون اینکه نیاز باشد کد اصلی آن برنامه را تغییر دهند. به عبارت دیگر، API به عنوان یک رابط کاربری برای برنامهها عمل میکند و امکان ارتباط بین سیستمهای مختلف را فراهم میآورد.
با توجه به نقش حیاتی API در ارتباطات دیجیتال، امنیت آن به یک نیاز اساسی تبدیل شده است. هرگونه vulnerabilty در API میتواند منجر به دسترسی غیرمجاز به دادهها، تغییر اطلاعات حساس یا حتی سرقت هویت شود. برای مثال، در سالهای گذشته، چندین مورد از سرقت دادههای بزرگ به دلیل vulnerabilty در APIهای سرویسهای معروف رخ داده است. این موارد نشان میدهند که هرگونه ضعف در امنیت API میتواند پیامدهای جدی برای کاربران و سازمانها داشته باشد.
در ادامه، به بررسی دلایل نیاز سرویسهای آنلاین به حفاظت بیشتر از APIها میپردازیم.
چرا سرویسهای آنلاین به حفاظت بیشتر از API نیاز دارند؟
سرویسهای آنلاین امروزه با چالشهای امنیتی متعددی روبرو هستند. برخی از این چالشها شامل موارد زیر هستند:
- افزایش حملات سایبری: با پیشرفت فناوری، حملات سایبری نیز پیچیدهتر و هدفمندتر شدهاند. هکرها به دنبال vulnerabiltyهای موجود در APIها هستند تا بتوانند به دادههای حساس دسترسی پیدا کنند یا سرویسها را مختل کنند.
- ارتباطات بین سیستمهای مختلف: بسیاری از سرویسهای آنلاین از چندین سیستم و سرویس خارجی استفاده میکنند. هر یک از این سیستمها ممکن است vulnerabiltyهای امنیتی داشته باشد که میتواند به عنوان یک نقطه ضعف برای کل سرویس عمل کند.
- دادههای حساس: سرویسهای آنلاین اغلب با دادههای شخصی کاربران، اطلاعات مالی و سایر دادههای حساس سروکار دارند. هرگونه vulnerabilty در API میتواند منجر به فاش شدن این دادهها شود.
- اعتماد کاربران: کاربران انتظار دارند که سرویسهای آنلاین از دادههایشان محافظت کنند. هرگونه نقض امنیت میتواند منجر به از دست دادن اعتماد کاربران و آسیب به شهرت سازمان شود.
با توجه به این چالشها، سازمانها باید به محافظت از APIهای خود توجه ویژهای داشته باشند. در ادامه، به بررسی نکات ضروری قبل از اقدام به استفاده یا توسعه API میپردازیم.
نکات ضروری قبل از اقدام به استفاده یا توسعه API
اگر شما برنامهنویس، توسعهدهنده یا مدیر یک سرویس آنلاین هستید، باید قبل از استفاده یا توسعه یک API، به نکات زیر توجه کنید:
۱. ارزیابی نیازهای امنیتی
اولین قدم در محافظت از یک API، ارزیابی نیازهای امنیتی آن است. باید مشخص کنید که چه نوع دادهها از طریق API منتقل میشوند و چه سطحی از امنیت برای این دادهها لازم است. برای مثال، اگر دادههای مالی یا اطلاعات شخصی کاربران از طریق API منتقل میشوند، باید از پروتکلهای امنیتی قویتری استفاده کنید.
در این مرحله، باید به موارد زیر توجه کنید:
- نوع دادههایی که از طریق API منتقل میشوند.
- سطح حساسیت این دادهها.
- مخاطبان و استفادهکنندگان نهایی API.
۲. استفاده از پروتکلهای امنیتی
استفاده از پروتکلهای امنیتی مناسب یکی از مهمترین اقدامات برای محافظت از API است. برخی از پروتکلهای امنیتی رایج شامل موارد زیر هستند:
- HTTPS: استفاده از پروتکل HTTPS برای انتقال دادهها، اطمینان حاصل میکند که دادهها در حین انتقال رمزگذاری شده و از دسترسی غیرمجاز محافظت میشوند.
- OAuth: پروتکل OAuth برای مدیریت دسترسی به منابع از طریق API استفاده میشود. این پروتکل امکان کنترل دقیق دسترسی را فراهم میآورد.
- JWT (JSON Web Tokens): توکنهای JWT برای تأیید هویت کاربران و انتقال اطلاعات بین سرویسها استفاده میشوند. این توکنها میتوانند شامل اطلاعات امنیتی مانند زمان انقضا و امضا باشند.
استفاده از این پروتکلها میتواند سطح امنیت API را به طور قابل توجهی افزایش دهد.
۳. محدود کردن دسترسی
یکی دیگر از اقدامات مهم برای محافظت از API، محدود کردن دسترسی به آن است. باید مشخص کنید که چه کسی و از چه مکانهایی میتواند به API دسترسی داشته باشد. برای مثال، میتوانید با استفاده از IP whitelisting، تنها به کاربرانی که از آدرسهای IP خاصی درخواست میکنند، اجازه دسترسی به API را دهید.
همچنین، میتوانید از روشهای دیگری مانند:
- محدود کردن تعداد درخواستها در یک زمان (Rate Limiting).
- استفاده از کلیدهای API (API Keys) برای تأیید هویت کاربر.
- محدود کردن دسترسی بر اساس نقش کاربر (Role-Based Access Control).
استفاده کنید تا دسترسی غیرمجاز به API را کاهش دهید.
۴. تست و بررسی vulnerabiltyها
تست و بررسی vulnerabiltyهای موجود در API یکی از مهمترین اقدامات برای محافظت از آن است. باید به طور منظم API خود را تست کنید تا vulnerabiltyهای امنیتی را شناسایی و برطرف کنید. برخی از روشهای تست شامل:
- تست نفوذ (Penetration Testing).
- اسکن vulnerabilty (Vulnerability Scanning).
- تست عملکرد (Performance Testing).
این تستها میتوانند به شما کمک کنند تا vulnerabiltyهای موجود را شناسایی و قبل از آنکه توسط هکرها استفاده شوند، برطرف کنید.
۵. نظارت و ثبت فعالیتها
نظارت بر فعالیتهای مربوط به API و ثبت این فعالیتها میتواند به شما کمک کند تا هرگونه فعالیت غیرمعمول یا مشکوک را شناسایی کنید. برای مثال، میتوانید از سیستمهای ثبت فعالیت (Logging) استفاده کنید تا تمام درخواستها و پاسخهای API را ثبت کنید. این اطلاعات میتواند در شناسایی و بررسی حملات سایبری بسیار مفید باشد.
همچنین، میتوانید از ابزارهای تحلیل داده برای بررسی الگوهای فعالیتهای مشکوک استفاده کنید. این ابزارها میتوانند به شما کمک کنند تا فعالیتهای غیرمعمول را شناسایی و اقدامات لازم را برای محافظت از API انجام دهید.
۶. بهروزرسانی و نگهداری منظم
بهروزرسانی منظم API و استفاده از آخرین نسخههای نرمافزار و کتابخانهها یکی دیگر از اقدامات مهم برای محافظت از آن است. توسعهدهندگان اغلب vulnerabiltyهای امنیتی را در نسخههای جدید برطرف میکنند، بنابراین استفاده از آخرین نسخهها میتواند سطح امنیت API را افزایش دهد.
همچنین، باید به طور منظم API خود را بررسی و بهروزرسانی کنید تا از vulnerabiltyهای جدید محافظت کنید.
چالشهای امنیتی در APIها و راهکارهای حل آنها
با وجود اقدامات امنیتی مختلف، APIها همچنان با چالشهای امنیتی متعددی روبرو هستند. برخی از این چالشها و راهکارهای حل آنها شامل موارد زیر هستند:
- Injection Attacks: حملات تزریق مانند SQL Injection و Command Injection میتوانند منجر به دسترسی غیرمجاز به دادهها شوند. برای جلوگیری از این حملات، باید از روشهای صحتسنجی ورودی (Input Validation) و استفاده از prepared statements استفاده کنید.
- Broken Authentication: vulnerabiltyهای مربوط به تأیید هویت میتوانند منجر به دسترسی غیرمجاز به منابع شوند. استفاده از پروتکلهای امنیتی مانند OAuth و JWT میتواند این vulnerabiltyها را کاهش دهد.
- Sensitive Data Exposure: فاش شدن دادههای حساس میتواند منجر به نقض امنیت شود. رمزگذاری دادهها و استفاده از پروتکلهای امنیتی مانند HTTPS میتواند از فاش شدن دادهها جلوگیری کند.
- XML External Entities (XXE): vulnerabiltyهای مربوط به entities خارجی در XML میتوانند منجر به دسترسی غیرمجاز به سیستم شوند. استفاده از پارسرهای XML امن و محدود کردن دسترسی به منابع خارجی میتواند این vulnerabiltyها را کاهش دهد.
- Insufficient Logging and Monitoring: عدم ثبت و نظارت کافی بر فعالیتهای API میتواند منجر به شناسایی ناکافی حملات سایبری شود. استفاده از سیستمهای ثبت فعالیت و ابزارهای تحلیل داده میتواند این مشکل را حل کند.
با توجه به این چالشها، سازمانها باید به طور مداوم اقدامات امنیتی خود را ارزیابی و بهروزرسانی کنند تا از vulnerabiltyهای جدید محافظت کنند.
نکات پایانی و توصیهها
امنیت API یک موضوع پیچیده و چندوجهی است که نیاز به توجه مداوم دارد. در این مقاله، به بررسی مفهوم امنیت API، دلایل نیاز سرویسهای آنلاین به حفاظت بیشتر و نکات ضروری قبل از اقدام به استفاده یا توسعه API پرداختیم. اما برای دستیابی به سطح بالایی از امنیت، باید به نکات زیر نیز توجه کنید:
- آگاهسازی تیم توسعهدهنده در مورد بهترین روشهای امنیتی.
- استفاده از ابزارهای امنیتی و خدمات تست نفوذ حرفهای.
- پیروی از استانداردهای امنیتی مانند OWASP API Security Top ۱۰.
- نظارت مداوم بر فعالیتهای API و پاسخگویی سریع به vulnerabiltyهای شناسایی شده.
در نهایت، باید توجه داشت که امنیت API یک فرآیند مداوم است و نیاز به ارزیابی و بهروزرسانی مستمر دارد. با پیروی از بهترین روشها و استفاده از ابزارهای مناسب، میتوانید سطح امنیت API خود را افزایش داده و از vulnerabiltyهای احتمالی محافظت کنید.
برای اطلاعات بیشتر در مورد امنیت دیجیتال و بهترین روشهای محافظت از سرویسهای آنلاین، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.











