
















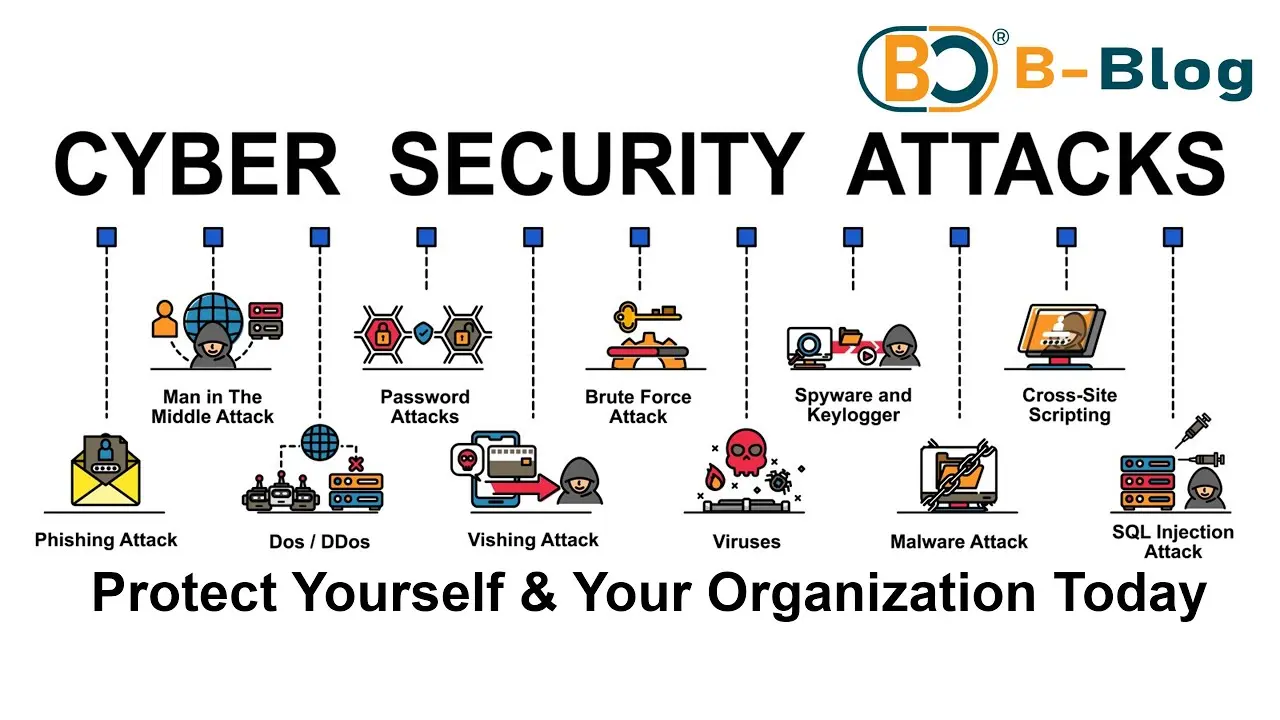
در دنیای دیجیتال امروز، نرمافزار به عنوان ستون فقرات بسیاری از فعالیتهای تجاری، دولتی و حتی شخصی عمل میکند. از برنامههای کاربردی موبایل گرفته تا سیستمهای بزرگ سازمانی، هر کدام به صورت مستقیم یا غیرمستقیم به زنجیره تأمین نرمافزار وابسته هستند. اما با افزایش وابستگی به این زنجیره، خطرات امنیتی نیز به طور قابل توجهی افزایش یافته است. یکی از مهمترین چالشهای امنیتی که در سالهای اخیر توجه بسیاری را به خود جلب کرده، امنیت زنجیره تأمین نرمافزار است. اما این مفهوم دقیقاً چیست و چرا حملات به آن میتواند به این اندازه خطرناک باشد؟ در این مقاله به بررسی این موضوع میپردازیم و به پرسشهای مهم در این زمینه پاسخ میدهیم.
زنجیره تأمین نرمافزار چیست؟
زنجیره تأمین نرمافزار شامل تمام مراحل تولید، توزیع و استفاده از نرمافزار است. این زنجیره شامل توسعهدهندگان، کتابخانههای کد منبع باز، سرویسهای ابری، شرکتهای توزیعکننده و حتی کاربران نهایی میشود. به عبارت دیگر، هر کدام از این عناصر به صورت مستقیم یا غیرمستقیم در فرآیند ایجاد و استفاده از نرمافزار نقش دارند.
برای مثال، وقتی یک توسعهدهنده یک برنامه جدید میسازد، ممکن است از کتابخانههای کد منبع باز استفاده کند که توسط دیگران توسعه یافتهاند. این کتابخانهها خود ممکن است به نوبه خود به کتابخانههای دیگر وابسته باشند. همچنین، این برنامه ممکن است در یک محیط ابری میزبانی شود یا از سرویسهای خارجی برای پردازش دادهها استفاده کند. هر یک از این عناصر بخشی از زنجیره تأمین نرمافزار هستند و هر کدام میتوانند نقطه ضعف امنیتی ایجاد کنند.
در واقع، زنجیره تأمین نرمافزار مانند یک شبکه پیچیده از وابستگیها عمل میکند که هر بخش آن میتواند بر امنیت کل سیستم تأثیر بگذارد. به همین دلیل، هرگونه نقض امنیتی در یکی از این بخشها میتواند به یک مشکل بزرگ تبدیل شود.
چرا امنیت زنجیره تأمین نرمافزار اهمیت دارد؟
امنیتی که در زنجیره تأمین نرمافزار وجود دارد، به دلیل چند دلیل اساسی اهمیت دارد:
- وابستگیهای متعدد: نرمافزارهای مدرن به هزاران کتابخانه و سرویس خارجی وابسته هستند. هر یک از این وابستگیها میتواند نقطه ورود برای مهاجمها باشد.
- توزیع گسترده: نرمافزارها به سرعت در سراسر جهان توزیع میشوند و هرگونه آسیبپذیری میتواند به میلیونها کاربر منتقل شود.
- اعتماد به سیستم: بسیاری از سازمانها و افراد به طور کامل به نرمافزارها و سرویسهای دیجیتال خود اعتماد میکنند. هرگونه نقض میتواند منجر به از دست دادن دادهها، اطلاعات حساس یا حتی زندگیهای انسانی شود.
- سازمانهای بزرگ: بسیاری از شرکتهای بزرگ و سازمانهای دولتی به نرمافزارهای منبع باز و سرویسهای خارجی وابسته هستند. یک حمله موفق به زنجیره تأمین میتواند تأثیرات گستردهای داشته باشد.
به همین دلیل، امنیت زنجیره تأمین نرمافزار به یک موضوع حیاتی تبدیل شده است که باید به آن توجه ویژهای شود.
حمله به زنجیره تأمین نرمافزار چیست؟
حمله به زنجیره تأمین نرمافزار به این معنی است که مهاجمها با بهرهبرداری از نقاط ضعف در یکی از عناصر زنجیره تأمین، به کل سیستم حمله میکنند. این حملات میتوانند از طریق چندین روش انجام شوند:
- کتابخانههای آلوده: مهاجمها ممکن است کتابخانههای منبع باز را آلوده کنند و کدهای مخرب در آنها قرار دهند. وقتی توسعهدهندگان این کتابخانهها را در پروژههای خود استفاده میکنند، کدهای مخرب نیز به نرمافزار نهایی منتقل میشود.
- سرویسهای ابری: سرویسهای ابری که برای میزبانی نرمافزار یا پردازش دادهها استفاده میشوند، میتوانند هدف حملات قرار گیرند. اگر این سرویسها آلوده شوند، تمام نرمافزارهایی که از آنها استفاده میکنند نیز در خطر هستند.
- توزیعکنندههای نرمافزار: شرکتهایی که نرمافزار را توزیع میکنند، میتوانند هدف حملات قرار گیرند. برای مثال، اگر یک شرکت توزیعکننده نرمافزار با ویروس آلوده شود، تمام نرمافزارهایی که از آن شرکت خریداری میشوند نیز در معرض خطر قرار میگیرند.
- اعتبار دیجیتال: مهاجمها ممکن است با سرقت یا جعل اعتبار دیجیتال، به زنجیره تأمین نرمافزار حمله کنند. برای مثال، اگر یک توسعهدهنده اصلی نرمافزار مورد حمله قرار گیرد و اعتبار دیجیتال او سرقت شود، مهاجمها میتوانند نرمافزارهای مخرب را با نام او منتشر کنند.
این حملات میتوانند به صورت مخفیانه و بدون توجه کاربر نهایی انجام شوند. به همین دلیل، تشخیص و پیشگیری از آنها بسیار چالشبرانگیز است.
چرا حملات به زنجیره تأمین نرمافزار خطرناک هستند؟
حمله به زنجیره تأمین نرمافزار میتواند به دلیل چند دلیل خطرناک باشد:
- تاثیر گسترده: یک حمله موفق میتواند میلیونها کاربر را درگیر کند، زیرا نرمافزار آلوده به سرعت در سراسر جهان توزیع میشود.
- پنهانکاری: بسیاری از حملات به زنجیره تأمین به صورت مخفیانه انجام میشوند و کاربر نهایی ممکن است هیچ نشانهای از آلودگی نرمافزار خود نداشته باشد.
- تاثیر بر سازمانها: سازمانهای بزرگ و شرکتهای تجاری میتوانند به شدت تحت تأثیر حملات به زنجیره تأمین قرار گیرند. از دست دادن دادهها، اطلاعات حساس و حتی توقف فعالیتهای تجاری میتواند پیامدهای جدی داشته باشد.
- اعتماد به سیستم: اگر یک نرمافزار مورد اعتماد آلوده شود، اعتماد عمومی به سیستمهای دیجیتال کاهش مییابد و میتواند تأثیرات روانی و اجتماعی نیز داشته باشد.
به همین دلیل، حملات به زنجیره تأمین نرمافزار به یکی از بزرگترین تهدیدهای امنیتی در دنیای دیجیتال تبدیل شدهاند.
چگونه میتوان امنیت زنجیره تأمین نرمافزار را تضمین کرد؟
برای تضمین امنیت زنجیره تأمین نرمافزار، باید به چند اصل اساسی توجه کرد:
۱. بررسی و ارزیابی وابستگیها
یکی از مهمترین اقدامات برای افزایش امنیت زنجیره تأمین، بررسی و ارزیابی وابستگیهای نرمافزاری است. توسعهدهندگان باید تمام کتابخانهها، سرویسها و وابستگیهای خارجی را بررسی کنند و از این که آیا آنها به روز هستند یا دارای آسیبپذیری هستند، اطمینان حاصل کنند.
ابزارهای مختلفی مانند Dependency-Check، OWASP Dependency-Check و Snyk میتوانند در این زمینه کمک کنند. این ابزارها میتوانند وابستگیهای نرمافزاری را اسکن کنند و آسیبپذیریهای احتمالی را شناسایی کنند.
۲. استفاده از کتابخانههای منبع باز معتبر
کتابخانههای منبع باز یکی از مهمترین بخشهای زنجیره تأمین نرمافزار هستند. اما استفاده از کتابخانههای غیرمعتبر یا غیرموثق میتواند خطرات امنیتی ایجاد کند.
توسعهدهندگان باید از کتابخانههای منبع باز معتبر و فعال استفاده کنند. این کتابخانهها باید به طور منظم به روزرسانی شوند و توسط جامعه توسعهدهندگان مورد اعتماد قرار گیرند. همچنین، استفاده از کتابخانههای با مجوز مناسب و بدون محدودیتهای حقوقی نیز اهمیت دارد.
۳. امنیتی در فرآیند توسعه
امنیتی باید از ابتدای فرآیند توسعه نرمافزار در نظر گرفته شود. این فرآیند به عنوان DevSecOps شناخته میشود و شامل ادغام امنیت در تمام مراحل توسعه، تست و توزیع نرمافزار است.
در این روش، تیمهای توسعه، امنیت و عملیات با هم همکاری میکنند تا از امنیت نرمافزار در تمام مراحل اطمینان حاصل کنند. این شامل استفاده از تستهای امنیتی خودکار، بررسی کد منبع، و اجرای بهترین روشهای امنیتی است.
۴. استفاده از سرویسهای امنیتی ابری
سرویسهای ابری میتوانند در افزایش امنیت زنجیره تأمین نرمافزار نقش مهمی ایفا کنند. این سرویسها میتوانند شامل:
- اسکن نرمافزار برای شناسایی آسیبپذیریها
- مدیریت دسترسی و هویت برای جلوگیری از دسترسی غیرمجاز
- پایش مداوم برای تشخیص حملات و نفوذها
- بازپخش و بازیابی در صورت بروز حادثه
استفاده از این سرویسها میتواند به سازمانها کمک کند تا امنیت زنجیره تأمین خود را بهبود بخشند و از حملات احتمالی جلوگیری کنند.
۵. آموزش و آگاهی
آگاهی و آموزش یکی از مهمترین عوامل در افزایش امنیت زنجیره تأمین نرمافزار است. توسعهدهندگان، مدیران سیستم و حتی کاربران نهایی باید در مورد خطرات امنیتی و بهترین روشهای پیشگیری از آنها آگاه باشند.
سازمانها باید برنامههای آموزشی را برای کارکنان خود برگزار کنند و از آنها بخواهند که به روزرسانیهای امنیتی را دنبال کنند. همچنین، استفاده از منابع آموزشی مانند وبینارها، دورهها و مقالات تخصصی میتواند در این زمینه کمککننده باشد.
چالشهای پیش رو در امنیت زنجیره تأمین نرمافزار
با وجود اهمیت امنیت زنجیره تأمین نرمافزار، هنوز چالشهای بسیاری در این زمینه وجود دارد:
- پیشرفت تکنولوژی: با پیشرفت تکنولوژی و افزایش وابستگی به نرمافزار، مهاجمها نیز ابزارهای جدیدی برای حمله پیدا میکنند.
- کمبود منابع: بسیاری از سازمانها و توسعهدهندگان با کمبود منابع برای اجرای اقدامات امنیتی مواجه هستند.
- کمبود آگاهی: بسیاری از توسعهدهندگان و مدیران سیستم هنوز به اهمیت امنیت زنجیره تأمین نرمافزار آگاه نیستند.
- مجموعهای از تهدیدات: تهدیدات امنیتی به سرعت در حال تغییر هستند و سازمانها باید به طور مداوم به روزرسانیهای امنیتی را دنبال کنند.
برای مقابله با این چالشها، همکاری بین سازمانها، توسعهدهندگان و دولتها ضروری است. همچنین، استفاده از بهترین روشهای امنیتی و ابزارهای پیشرفته میتواند در کاهش خطرات کمک کند.
نتیجهگیری
امنیت زنجیره تأمین نرمافزار به یکی از مهمترین موضوعات امنیتی در دنیای دیجیتال امروز تبدیل شده است. حملات به این زنجیره میتوانند تأثیرات گستردهای داشته باشند و به میلیونها کاربر آسیب برساند. به همین دلیل، تضمین امنیت این زنجیره باید با توجه ویژهای دنبال شود.
از بررسی وابستگیها گرفته تا استفاده از بهترین روشهای امنیتی و آموزش کارکنان، هر سازمانی میتواند با اجرای اقدامات مناسب، امنیت زنجیره تأمین نرمافزار خود را افزایش دهد. با توجه به اهمیت این موضوع، آگاهی و همکاری همه جانبه ضروری است تا بتوان از خطرات احتمالی جلوگیری کرد.
برای اطلاعات بیشتر در مورد امنیت سایبری و راهکارهای پیشگیری از حملات، میتوانید به مقالات تخصصی تایم به تایم – تایم به تایم مراجعه کنید.