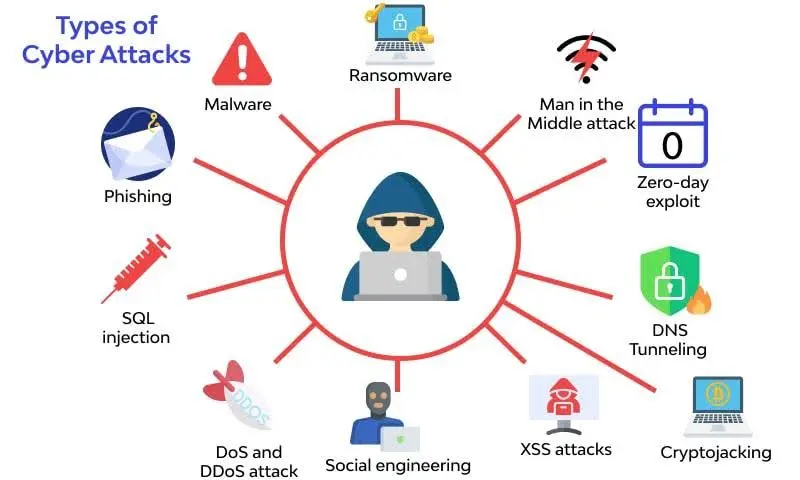
در دنیای دیجیتال امروز، حملات سایبری به یکی از بزرگترین تهدیدات برای سازمانها، شرکتها و حتی افراد تبدیل شدهاند. از سرقت اطلاعات شخصی گرفته تا خرابکاری در سیستمهای حیاتی، هر روز شاهد افزایش تعداد و پیچیدگی این حملات هستیم. در این میان، هوش مصنوعی (AI) به عنوان یک ابزار قدرتمند در شناسایی و مقابله با این تهدیدات ظاهر شده و نقش کلیدی در افزایش امنیت سایبری ایفا میکند.
هوش مصنوعی چگونه میتواند به شناسایی حملات سایبری کمک کند؟ این فناوری با استفاده از الگوریتمهای پیشرفته، دادههای بزرگ (Big Data) و یادگیری ماشین (Machine Learning)، قادر است رفتارهای غیرعادی را در شبکهها تشخیص داده و از وقوع آسیبهای جدی جلوگیری کند. اما چگونه این فرایند دقیقاً انجام میشود؟ در ادامه به بررسی جزئیات مهم این موضوع میپردازیم.
۱. تحلیل رفتاری و تشخیص آنومالی
یکی از مهمترین کاربردهای هوش مصنوعی در امنیت سایبری، تحلیل رفتاری کاربران و سیستمها است. این فناوری با یادگیری الگوهای طبیعی فعالیتهای شبکه، قادر است هرگونه تغییر غیرعادی را شناسایی کند. به عنوان مثال، اگر یک کاربر معمولاً در ساعتهای کاری به سیستم دسترسی پیدا میکند، اما در ساعتهای غیرعادی و غیرمعمول فعالیت میکند، هوش مصنوعی این رفتار را به عنوان یک آنومالی تشخیص داده و هشدار میدهد.
این روش به ویژه در برابر حملات فیشینگ، دسترسی غیرمجاز و حتی حملات داخلی بسیار مؤثر است. زیرا هوش مصنوعی میتواند بین رفتارهای طبیعی و غیرطبیعی تفاوت قائل شود و حتی قبل از اینکه آسیب جدی ایجاد شود، اقدامات لازم را انجام دهد.
۲. تشخیص الگوها و پیشبینی حملات
هوش مصنوعی با استفاده از یادگیری عمیق (Deep Learning) و شبکههای عصبی مصنوعی، قادر است الگوها و الگوهای تکراری در حملات سایبری را شناسایی کند. این فناوری میتواند دادههای تاریخی حملات را تحلیل کرده و با پیشبینی احتمال وقوع حملات جدید، سازمانها را برای دفاع آماده کند.
به عنوان مثال، اگر یک نوع خاص از ویروسها یا مالویرها در یک منطقه جغرافیایی خاص افزایش یافته باشد، هوش مصنوعی میتواند این الگوی تکراری را تشخیص داده و سازمانها را برای مقابله با آن آماده کند. این روش به سازمانها کمک میکند تا با کاهش زمان واکنش، آسیبهای احتمالی را به حداقل برسانند.
۳. خودکارسازی پاسخ به حملات
یکی دیگر از مزایای هوش مصنوعی در امنیت سایبری، خودکارسازی پاسخ به حملات است. این فناوری میتواند در صورت تشخیص یک حمله، اقدامات خودکار مانند قطع دسترسی، ایزوله کردن سیستمهای آسیبپذیر یا حتی بلوک کردن IPهای مشکوک را انجام دهد. این فرایند به سازمانها کمک میکند تا بدون نیاز به دخالت انسانی، به سرعت به تهدیدات پاسخ دهند.
به عنوان مثال، اگر یک حمله DDoS شناسایی شود، هوش مصنوعی میتواند ترافیک مشکوک را فیلتر کرده و از دسترسی آن به سرورهای اصلی جلوگیری کند. این خودکارسازی نه تنها زمان پاسخگویی را کاهش میدهد، بلکه احتمال خطاهای انسانی را نیز به حداقل میرساند.
۴. بهبود امنیت ایمیل و ارتباطات
هوش مصنوعی در شناسایی ایمیلهای فیشینگ و حملات اجتماعی نیز بسیار مؤثر است. این فناوری با تحلیل محتوای ایمیلها، لینکها و پیوستها، میتواند ایمیلهای مشکوک را شناسایی و به کاربر هشدار دهد. همچنین، میتواند ایمیلهای واقعی را از ایمیلهای جعلی تمیز دهد و امنیت ارتباطات را افزایش دهد.
به عنوان مثال، اگر یک ایمیل با محتوای مشکوک یا لینکهای مشکوک ارسال شود، هوش مصنوعی میتواند آن را به عنوان یک تهدید شناسایی کرده و از دسترسی کاربر به آن جلوگیری کند. این روش به ویژه برای سازمانها که با حجم زیادی از ایمیلها سروکار دارند، بسیار مفید است.
۵. مدیریت امنیت شبکه و تشخیص نفوذ
هوش مصنوعی در مدیریت امنیت شبکه و تشخیص نفوذ نیز نقش مهمی ایفا میکند. این فناوری با تحلیل ترافیک شبکه، میتواند فعالیتهای مشکوک مانند اسکینینگ پورت، حملات برونزنی داده (Data Exfiltration) یا حتی نفوذ به سیستمها را شناسایی کند.
به عنوان مثال، اگر یک کاربر سعی کند دادههای حساس را از شبکه خارج کند، هوش مصنوعی میتواند این فعالیت را تشخیص داده و اقدامات لازم را برای جلوگیری از آن انجام دهد. این روش به سازمانها کمک میکند تا امنیت شبکه خود را بهطور مداوم تحت کنترل داشته باشند.
۶. چالشها و محدودیتهای هوش مصنوعی در امنیت سایبری
در حالی که هوش مصنوعی ابزار قدرتمندی برای شناسایی حملات سایبری است، اما همچنان با چالشهایی روبرو است. یکی از این چالشها، نیاز به دادههای دقیق و کافی برای آموزش الگوریتمها است. اگر دادههای آموزشی ناکافی یا نادرست باشند، هوش مصنوعی ممکن است در تشخیص حملات دچار اشتباه شود.
چالش دیگر، استفاده از هوش مصنوعی توسط هکرها برای انجام حملات هوشمندانهتر است. هکرها نیز از این فناوری برای ایجاد حملات پیچیدهتر و پیشرفتهتر استفاده میکنند، که نیاز به روشهای دفاعی جدیدی دارد.
همچنین، نیاز به تخصص فنی برای پیادهسازی و مدیریت سیستمهای هوش مصنوعی در امنیت سایبری، یکی دیگر از محدودیتهای این فناوری است. سازمانها باید کارشناسان ماهر در زمینه هوش مصنوعی و امنیت سایبری داشته باشند تا بتوانند از این فناوری به بهترین شکل استفاده کنند.
۷. آینده هوش مصنوعی در امنیت سایبری
با پیشرفت فناوری هوش مصنوعی، انتظار میرود که این ابزار در آینده نقش بیشتری در امنیت سایبری ایفا کند. از جمله این پیشرفتها میتوان به استفاده از هوش مصنوعی در زمان واقعی (Real-Time AI)، بهبود الگوریتمهای تشخیص حملات و حتی استفاده از هوش مصنوعی برای پیشبینی و جلوگیری از حملات قبل از وقوع اشاره کرد.
همچنین، با افزایش استفاده از هوش مصنوعی در امنیت سایبری، انتظار میرود که سازمانها بتوانند با کاهش هزینهها و افزایش کارایی، امنیت خود را بهطور قابل توجهی بهبود بخشند. این فناوری نه تنها به سازمانها کمک میکند تا از حملات سایبری محافظت کنند، بلکه میتواند به بهبود کلی امنیت دیجیتال در جامعه کمک کند.
در نهایت، هوش مصنوعی به عنوان یک ابزار قدرتمند در شناسایی حملات سایبری، نقش کلیدی در افزایش امنیت سازمانها و افراد ایفا میکند. با استفاده از این فناوری، سازمانها میتوانند بهطور فعالتر و هوشمندانهتر با تهدیدات سایبری مقابله کرده و از آسیبهای احتمالی جلوگیری کنند.
برای اطلاعات بیشتر در مورد کاربردهای هوش مصنوعی در امنیت سایبری و روشهای پیشرفته تشخیص حملات، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.