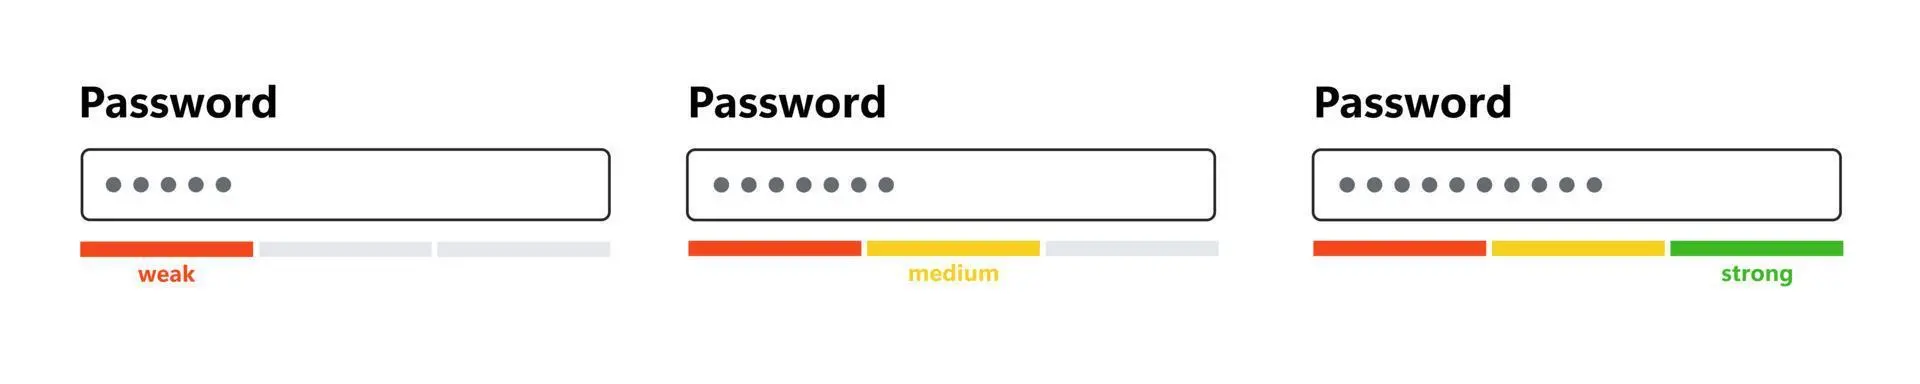
رمز عبور یکی از مهمترین ابزارهای امنیت دیجیتال است که در محافظت از اطلاعات شخصی، حسابهای بانکی، شبکههای اجتماعی و حتی دادههای سازمانی نقش اساسی دارد. با افزایش حملات سایبری و استفاده از روشهای پیشرفته برای حدس زدن یا crack کردن رمزها، انتخاب یک رمز عبور قوی و ایمن دیگر یک انتخاب اختیاری نیست، بلکه یک ضرورت شده است. اما چگونه میتوانیم یک رمز عبور بسازیم که نه تنها برای ما آسان به یاد باشد، بلکه برای هکرها نیز غیرقابل حدس یا crack کردن باشد؟ در این مقاله به بررسی اصول اساسی ساخت رمز عبور قوی میپردازیم و راهکارهایی را ارائه میدهیم که با استفاده از آنها میتوانید بهترین انتخاب را داشته باشید.
چرا رمز عبور قوی اهمیت دارد؟
رمزهای عبور ضعیف یکی از اصلیترین دلایل نفوذ به سیستمها و حسابهای کاربری هستند. هکرها از روشهایی مانند dictionary attack (تکرار کلمات معمولی)، brute force attack (آزمایش تمام ترکیبات ممکن) یا حتی استفاده از اطلاعات شخصی شما برای حدس زدن رمز استفاده میکنند. اگر رمز عبور شما ساده باشد، تنها چند ثانیه زمان میبرد تا توسط یک کامپیوتر یا نرمافزار تخصصی crack شود.
به عنوان مثال، اگر رمز عبور شما نام یک حیوان خانگی یا تاریخ تولد شما باشد، احتمال crack شدن آن بسیار بالا است. حتی اگر از یک کلمه ساده مانند “۱۲۳۴۵۶” استفاده کنید، این رمز در بین ۲۵ رمز عبور رایج جهان قرار دارد و به راحتی قابل crack کردن است. بنابراین، انتخاب یک رمز عبور قوی اولین قدم در محافظت از اطلاعات شخصی و مالی شما است.
چه ویژگیهایی یک رمز عبور قوی دارد؟
یک رمز عبور قوی باید دارای ویژگیهای زیر باشد:
- طول مناسب: حداقل ۱۲ کاراکتر و بهتر است ۱۶ کاراکتر یا بیشتر باشد. هرچه رمز عبور طولانیتر باشد، زمان لازم برای crack کردن آن بیشتر میشود.
- ترکیب متنوع: شامل حروف بزرگ و کوچک، اعداد و نمادهای خاص باشد. این ترکیب باعث میشود که رمز عبور غیرقابل پیشبینیتر شود.
- عدم استفاده از اطلاعات شخصی: از نام، تاریخ تولد، شماره تلفن یا کلمات مرتبط با شما استفاده نکنید.
- عدم تکرار: هرگز از یک رمز عبور برای چندین حساب استفاده نکنید. اگر یک حساب crack شود، سایر حسابهای شما نیز در خطر خواهند بود.
- عدم استفاده از کلمات ساده: از کلماتی مانند “password”، “qwerty” یا “admin” استفاده نکنید.
چگونه یک رمز عبور قوی بسازیم؟
ساخت یک رمز عبور قوی نیازی به پیچیدگی بیش از حد ندارد، بلکه نیاز به رعایت چند اصل اساسی دارد. در این بخش به روشهای مختلف برای ساخت رمز عبور قوی میپردازیم:
۱. استفاده از عبارات طولانی و جملههای غیرمعمول
یکی از بهترین روشها برای ساخت یک رمز عبور قوی، استفاده از یک جمله یا عبارت طولانی است که برای شما معنی دارد، اما برای دیگران غیرقابل حدس باشد. برای مثال:
- جملهای مانند “کتابخانهام در خیابان لاله، کنار پارک شهر” را میتوان به صورت “KtbnHmDrXyLlh,KnbrPrkShhr” تغییر داد.
- یا جملهای شخصی مانند “سفر به کوهستان با دوستان در تابستان ۲۰۲۵” را میتوان به صورت “SfrBKhstnBDstnDrTbstn2025” تبدیل کرد.
این روش باعث میشود که رمز عبور شما طولانی و پیچیده باشد، اما برای شما آسان به یاد باشد.
۲. ترکیب حروف، اعداد و نمادها
رمزهای عبور قوی باید شامل ترکیبی از حروف بزرگ و کوچک، اعداد و نمادهای خاص باشند. برای مثال:
- رمز عبور “SecureP@ssw0rd!” شامل حروف بزرگ، کوچک، عدد و نماد است.
- رمز عبور “T3$t!ngF0rS3cur1ty” نیز یک نمونه خوب است.
با این روش، حتی اگر هکرها به یک بخش از رمز عبور دسترسی پیدا کنند، نمیتوانند کل آن را حدس بزنند.
۳. استفاده از عبارات بیمعنی یا کلمات تصادفی
اگر نمیخواهید از جملهای شخصی استفاده کنید، میتوانید از عبارات بیمعنی یا ترکیبی از کلمات تصادفی استفاده کنید. برای مثال:
- “PurpleGiraffe$۲۰۲۴” یا “Quantum@Sunset”
- یا ترکیبی مانند “B7#kL9!mN2$p”
این روش باعث میشود که رمز عبور شما غیرقابل پیشبینی باشد، اما برای شما نیز قابل یادآوری.
۴. استفاده از مدیر رمز عبور
اگر نمیتوانید رمزهای عبور طولانی و پیچیده را به یاد بیاورید، استفاده از یک مدیر رمز عبور (Password Manager) میتواند بسیار کمککننده باشد. این نرمافزارها امکان ذخیرهسازی امن رمزهای عبور مختلف را برای شما فراهم میکنند و حتی میتوانند رمزهای عبور جدیدی را برای شما تولید کنند. برخی از مدیران رمز عبور معروف عبارتند از:
- Bitwarden
- LastPass
- 1Password
این ابزارها علاوه بر ذخیرهسازی رمزها، امکان تولید رمزهای عبور قوی و یکتا را نیز دارند.
چه کارهایی نباید برای ساخت رمز عبور انجام دهیم؟
همچنین، برخی روشها وجود دارند که باید از آنها پرهیز کنید، زیرا باعث کاهش امنیت رمز عبور شما میشوند:
- استفاده از اطلاعات شخصی: مانند نام، نام خانوادگی، تاریخ تولد، شماره تلفن یا نام حیوان خانگی.
- استفاده از کلمات ساده: مانند “password”، “۱۲۳۴۵۶”، “qwerty” یا “admin”.
- استفاده از یک رمز عبور برای چندین حساب: اگر یک حساب crack شود، سایر حسابهای شما نیز در خطر خواهند بود.
- استفاده از کلماتی که در فرهنگ لغت هستند: حتی اگر با اعداد یا نمادها ترکیب شوند، ممکن است توسط نرمافزارهای crack قابل تشخیص باشند.
- استفاده از رمزهای عبور کوتاه: رمزهای عبور کمتر از ۸ کاراکتر بسیار آسیبپذیر هستند.
چگونه از رمزهای عبور خود محافظت کنیم؟
ساخت یک رمز عبور قوی تنها بخشی از امنیت است. برای محافظت بیشتر از اطلاعات خود، باید اقدامات دیگری نیز انجام دهید:
- دو مرحله تأیید: فعالسازی دو مرحله تأیید (۲FA) در حسابهای مهم مانند ایمیل، شبکههای اجتماعی و حسابهای بانکی میتواند امنیت شما را افزایش دهد.
- بهروزرسانی دورهای رمزها: هر چند ماه یکبار رمزهای عبور خود را تغییر دهید، خصوصاً اگر مشکوک به نفوذ به حساب شما هستید.
- استفاده از VPN: در هنگام استفاده از شبکههای عمومی مانند وایفای عمومی، از یک VPN استفاده کنید تا اطلاعات شما محافظت شود.
- پایش فعالیتهای مشکوک: بهطور دورهای فعالیتهای حسابهای خود را بررسی کنید و در صورت مشاهده فعالیت غیرمعمول، اقدامات لازم را انجام دهید.
در نهایت، انتخاب یک رمز عبور قوی و ایمن نیازی به پیچیدگی بیش از حد ندارد، بلکه نیاز به رعایت اصول اساسی و آگاهی از روشهای هکرها دارد. با استفاده از روشهایی که در این مقاله معرفی شد، میتوانید امنیت حسابهای خود را افزایش دهید و از خطرات سایبری محافظت کنید.
برای اطلاعات بیشتر در مورد امنیت دیجیتال و روشهای محافظت از اطلاعات شخصی، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.