


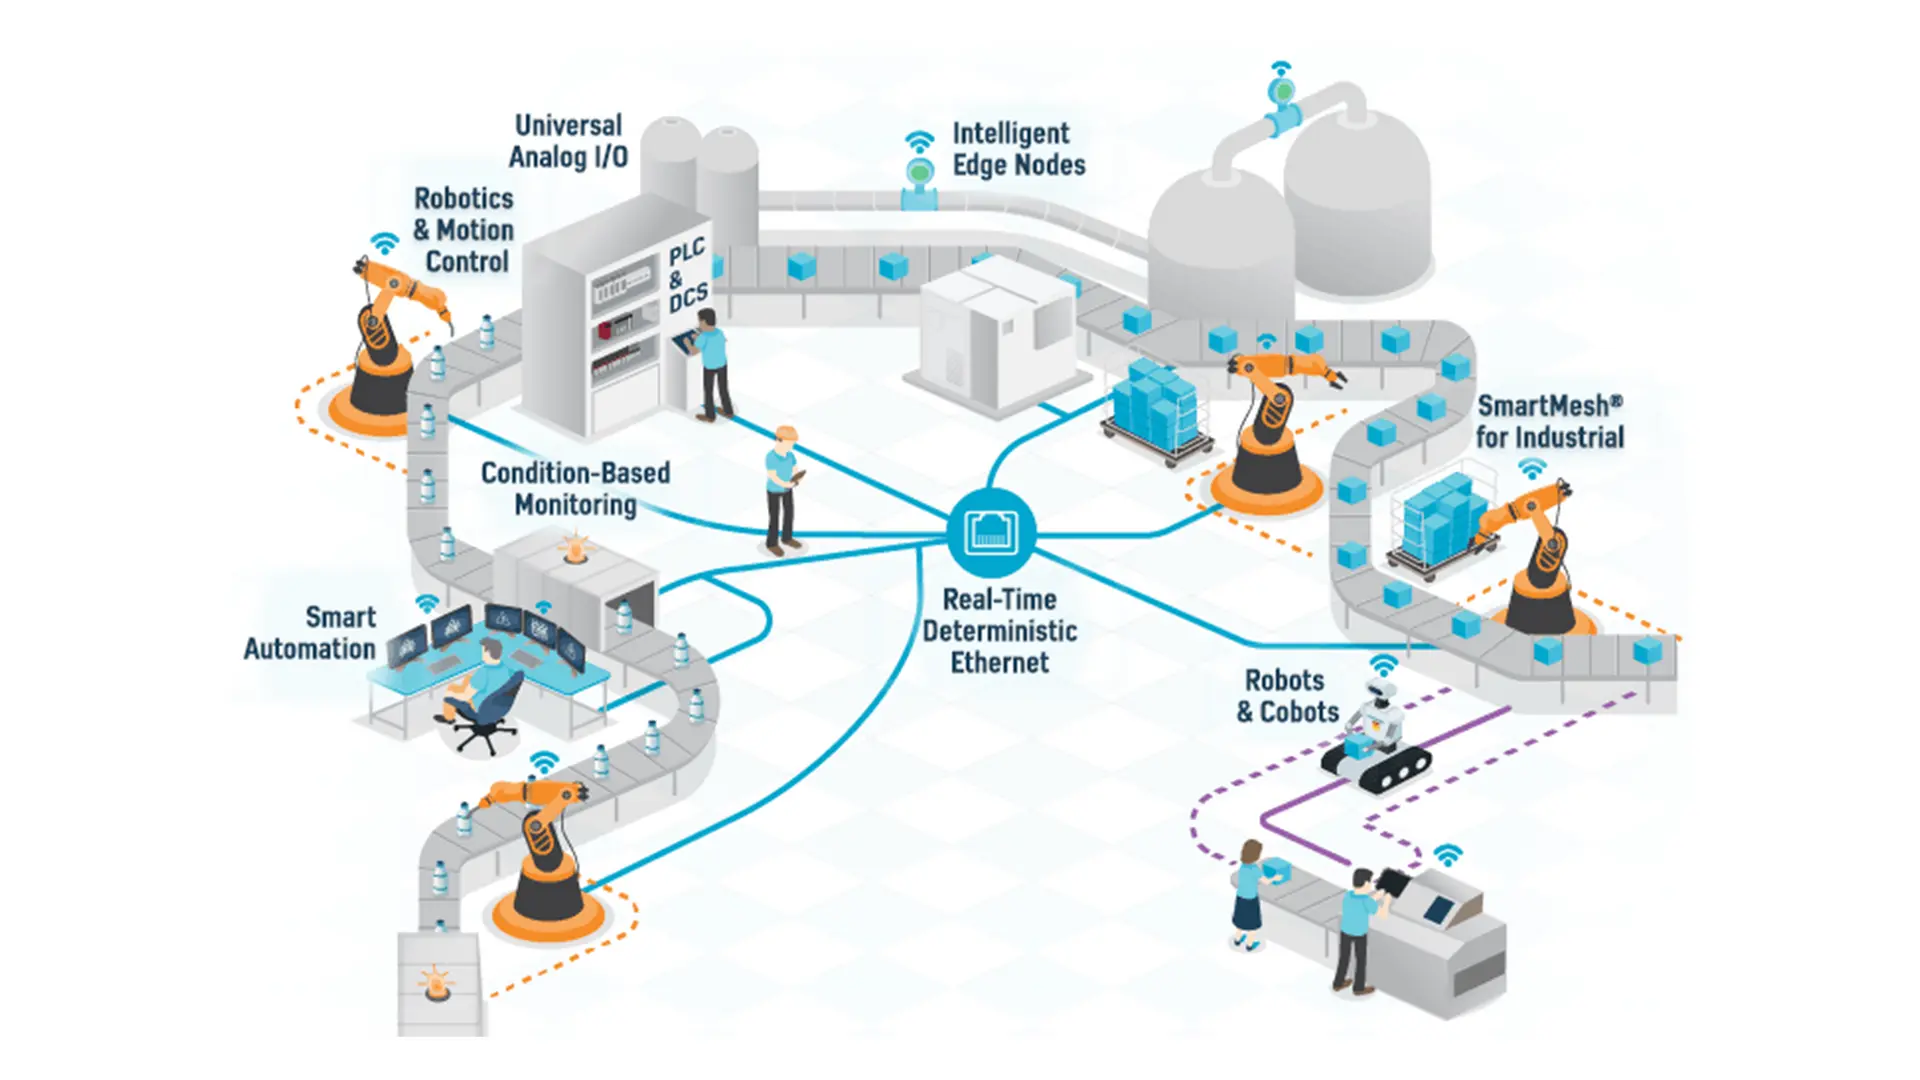
سیستمهای کنترل صنعتی به عنوان ستون فقرات بسیاری از صنایع مدرن عمل میکنند. از کارخانههای تولیدی گرفته تا تأسیسات انرژی، شبکههای آب و فاضلاب، و حتی سیستمهای حمل و نقل، این سیستمها وظیفه مدیریت فرایندها، نظارت بر عملکرد تجهیزات و تضمین ایمنی را بر عهده دارند. اما با افزایش وابستگی به فناوری و گسترش شبکههای صنعتی، تأمین امنیت این سیستمها به چالش بزرگی تبدیل شده است. حملات سایبری، خرابیهای نرمافزاری، و حتی خطاهای انسانی میتوانند منجر به وقفههای طولانی، خسارات مالی سنگین و حتی خطرات جدی برای سلامت انسان شوند.
در این مقاله، به بررسی روشهای تأمین امنیت سیستمهای کنترل صنعتی میپردازیم و نکات کاربردی را برای مدیران، مهندسان و کارشناسان این حوزه ارائه میدهیم. همچنین به برخی از اشتباهات رایج که میتواند امنیت سیستمها را به خطر بیندازد، اشاره خواهیم کرد.
چرا امنیت سیستمهای کنترل صنعتی اهمیت دارد؟
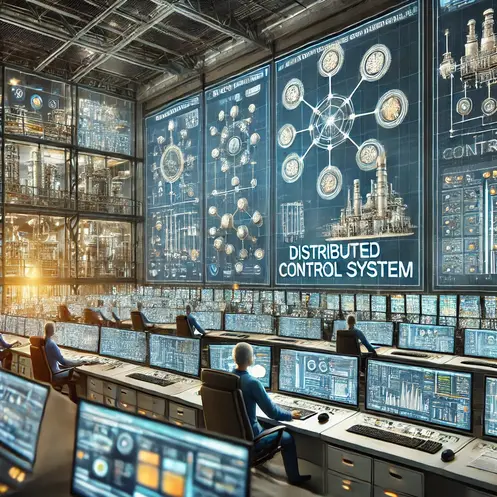
سیستمهای کنترل صنعتی (به اختصار ICS یا Industrial Control Systems) شامل انواع مختلفی از سیستمها مانند SCADA (Supervisory Control and Data Acquisition)، PLC (Programmable Logic Controllers)، DCS (Distributed Control Systems) و سیستمهای کنترل شبکهای هستند. این سیستمها معمولاً در محیطهای критиک استفاده میشوند و هرگونه اختلال در عملکرد آنها میتواند:
- به توقف تولید و کاهش بهرهوری منجر شود.
- خطرات فیزیکی برای کارکنان و تجهیزات ایجاد کند.
- به خسارات مالی و حقوقی برای شرکتها بروز دهد.
- امنیت ملی و زیرساختهای حیاتی را تحت تأثیر قرار دهد.
به عنوان مثال، حمله سایبری به یک سیستم کنترل صنعتی میتواند منجر به تغییر پارامترهای عملکردی تجهیزات شود و در نتیجه به خرابی یا حتی انفجار آنها منجر شود. همین موضوع در سالهای اخیر در چندین کشور جهان باعث بروز حوادث جدی شده است.
نکات کاربردی برای تأمین امنیت سیستمهای کنترل صنعتی
تأمین امنیت سیستمهای کنترل صنعتی نیازمند یک رویکرد جامع و چندلایه است. در ادامه، به برخی از بهترین روشها و نکات کاربردی برای افزایش امنیت این سیستمها میپردازیم:
۱. جداسازی شبکه (Network Segmentation)
یکی از مهمترین اقدامات برای تأمین امنیت سیستمهای کنترل صنعتی، جداسازی شبکه است. این کار با ایجاد شبکههای مجزا برای سیستمهای کنترل صنعتی و شبکههای اطلاعاتی معمولی (مانند شبکههای اداری) انجام میشود. این جداسازی میتواند:
- از گسترش حملات سایبری به سیستمهای کنترل صنعتی جلوگیری کند.
- به کاهش سطح دسترسی غیرمجاز به سیستمها کمک کند.
- تأثیر خرابیهای شبکهای را محدود کند.
استفاده از فایروالهای صنعتی و دستگاههای جداسازی شبکه (مانند Firewalls و Network Segmentation Appliances) میتواند در این زمینه بسیار مؤثر باشد.
۲. بهروزرسانی و مدیریت پچ (Patch Management)
سیستمهای کنترل صنعتی معمولاً شامل نرمافزارهای مختلفی هستند که ممکن است دارای vulnerabilites یا نقاط ضعف باشند. بهروزرسانی منظم این نرمافزارها و اعمال پچهای امنیتی یکی از روشهای اساسی برای کاهش خطرات است. اما باید توجه داشت که:
- بهروزرسانیهای غیرمستقیم ممکن است باعث ایجاد اختلال در عملکرد سیستم شود.
- پچها باید در محیط آزمایشی تست شوند قبل از اعمال آنها در سیستمهای عملیاتی.
- مدیریت پچ باید به صورت برنامهریزی شده و منظم انجام شود.
استفاده از ابزارهای مدیریت پچ صنعتی میتواند این فرایند را سادهتر کند.
۳. کنترل دسترسی و مدیریت هویت (Access Control and Identity Management)
کنترل دقیق دسترسی کاربران به سیستمهای کنترل صنعتی بسیار مهم است. باید اطمینان حاصل شود که:
- فقط کاربران مجاز و با سطح دسترسی مناسب به سیستمها دسترسی داشته باشند.
- رمزهای عبور قوی و چندعاملی (Multi-Factor Authentication) استفاده شود.
- سیستمهای شناسایی هویت و کنترل دسترسی (IAM) به درستی پیکربندی شوند.
استفاده از سیستمهای مدیریت هویت و دسترسی (Identity and Access Management) میتواند در این زمینه بسیار مؤثر باشد.
۴. نظارت و تشخیص تهدید (Monitoring and Threat Detection)
نظارت مداوم بر سیستمهای کنترل صنعتی و تشخیص سریع تهدیدات میتواند از بروز حوادث جلوگیری کند. استفاده از:
- سیستمهای تشخیص نفوذ (IDS)
- سیستمهای پیشگیری از نفوذ (IPS)
- ابزارهای تحلیل رفتار (Behavioral Analysis)
میتواند در شناسایی حملات سایبری و فعالیتهای مشکوک بسیار مؤثر باشد. همچنین استفاده از سیستمهای SIEM (Security Information and Event Management) میتواند در جمعآوری و تحلیل دادههای امنیتی کمک کند.
۵. آموزش و آگاهی کارکنان
آگاهی و آموزش کارکنان در زمینه امنیت سایبری یکی از مهمترین عوامل در تأمین امنیت سیستمهای کنترل صنعتی است. کارکنان باید:
- با خطرات امنیتی و روشهای حمله سایبری آشنا باشند.
- دستورالعملهای امنیتی را به درستی پیادهسازی کنند.
- در صورت مشاهده فعالیتهای مشکوک، اقدامات لازم را انجام دهند.
برنامههای آموزشی منظم و تمرینات شبیهسازی حمله سایبری میتواند در افزایش سطح آگاهی کارکنان بسیار مؤثر باشد.
۶. پشتیبانگیری و بازیابی در صورت بروز حادثه (Backup and Recovery)
پشتیبانگیری منظم از دادهها و پیکربندیهای سیستمهای کنترل صنعتی میتواند در صورت بروز حادثه یا حمله سایبری، به بازیابی سریع سیستم کمک کند. باید:
- پشتیبانگیریهای منظم و خودکار انجام شود.
- پشتیبانگیریها در مکانهای امن و جدا از سیستم اصلی ذخیره شوند.
- سیستمهای بازیابی در صورت بروز حادثه تست شوند.
استفاده از سیستمهای پشتیبانگیری صنعتی و پروتکلهای بازیابی در صورت بروز حادثه (DRP) میتواند در این زمینه بسیار مؤثر باشد.
اشتباهات رایج در تأمین امنیت سیستمهای کنترل صنعتی
در حالی که تأمین امنیت سیستمهای کنترل صنعتی بسیار مهم است، برخی از اشتباهات رایج میتواند این فرایند را به خطر بیندازد. در ادامه به برخی از این اشتباهات اشاره میکنیم:
۱. نادیده گرفتن جداسازی شبکه
یکی از اشتباهات رایج، عدم جداسازی شبکه بین سیستمهای کنترل صنعتی و شبکههای اطلاعاتی است. این کار میتواند باعث گسترش حملات سایبری به سیستمهای کنترل صنعتی شود. بسیاری از شرکتها فکر میکنند که با استفاده از فایروالهای معمولی میتوانند امنیت سیستمهای خود را تأمین کنند، اما این روش برای سیستمهای کنترل صنعتی کافی نیست.
۲. عدم بهروزرسانی منظم سیستمها
نادیده گرفتن بهروزرسانیهای امنیتی و پچها یکی دیگر از اشتباهات رایج است. بسیاری از شرکتها به دلیل ترس از ایجاد اختلال در سیستم، بهروزرسانیها را به تعویق میاندازند یا حتی انجام نمیدهند. این کار میتواند سیستمها را در معرض خطرات امنیتی قرار دهد.
۳. استفاده از رمزهای عبور ضعیف
استفاده از رمزهای عبور ساده یا مشترک برای دسترسی به سیستمهای کنترل صنعتی میتواند خطرات امنیتی جدی ایجاد کند. بسیاری از شرکتها هنوز از رمزهای عبور ساده استفاده میکنند یا حتی رمزهای عبور را در مکانهای غیرامن ذخیره میکنند.
۴. عدم نظارت مداوم بر سیستمها
عدم نظارت مداوم بر سیستمهای کنترل صنعتی میتواند باعث شود که تهدیدات امنیتی به زمان طولانیتری برای شناسایی نیاز داشته باشند. بسیاری از شرکتها فکر میکنند که با نصب یک فایروال یا آنتیویروس میتوانند امنیت سیستمها را تأمین کنند، اما این روش برای سیستمهای کنترل صنعتی کافی نیست.
۵. عدم آموزش کارکنان
عدم آموزش کارکنان در زمینه امنیت سایبری میتواند باعث شود که کارکنان نتوانند تهدیدات امنیتی را شناسایی کنند یا اقدامات لازم را برای مقابله با آنها انجام دهند. بسیاری از حملات سایبری از طریق خطاهای انسانی انجام میشوند و آموزش کارکنان میتواند در کاهش این خطرات بسیار مؤثر باشد.
۶. عدم داشتن برنامه بازیابی در صورت بروز حادثه
عدم داشتن برنامه بازیابی در صورت بروز حادثه میتواند باعث شود که شرکتها نتوانند به سرعت سیستمهای خود را بازیابی کنند. بسیاری از شرکتها فکر میکنند که پشتیبانگیری از دادهها کافی است، اما باید برنامههای بازیابی در صورت بروز حادثه نیز وجود داشته باشد.
چگونه میتوان از این اشتباهات جلوگیری کرد؟
برای جلوگیری از این اشتباهات رایج، شرکتها باید:
- برنامههای امنیتی جامع و منظمی را برای سیستمهای کنترل صنعتی خود داشته باشند.
- از بهترین روشها و ابزارهای امنیتی استفاده کنند.
- کارکنان خود را در زمینه امنیت سایبری آموزش دهند.
- نظارت مداوم بر سیستمها داشته باشند.
- پشتیبانگیری منظم و برنامههای بازیابی در صورت بروز حادثه داشته باشند.
همچنین، همکاری با کارشناسان امنیتی و شرکتهای مشاورهای میتواند در تأمین امنیت سیستمهای کنترل صنعتی بسیار مؤثر باشد.
در نهایت، تأمین امنیت سیستمهای کنترل صنعتی نیازمند یک رویکرد جامع و مداوم است. با پیروی از بهترین روشها و جلوگیری از اشتباهات رایج، میتوان خطرات امنیتی را به حداقل رساند و از عملکرد بهینه سیستمها اطمینان حاصل کرد. برای اطلاعات بیشتر در زمینه امنیت سایبری و روشهای تأمین امنیت سیستمهای صنعتی، میتوانید به مقالات مرتبط در تایم به تایم مراجعه کنید.